DATA PROTECTION · DEFENSE IN DEPTH

AI 시대의 데이터 보호,
업무시스템부터 복구 사본까지.

업무시스템 앞에는 N-FORTRESS,
복구 사본 앞에는 D-FORTRESS.

데이터 트랜지스터 기반의 물리적 보호 경계로 기존 보안 구성을 보완합니다.

확인 필요지원 프로토콜·인증 연동·실제 배치는 사전 기술 검토에서 확인합니다.
업무시스템 보호 경계

N-FORTRESS
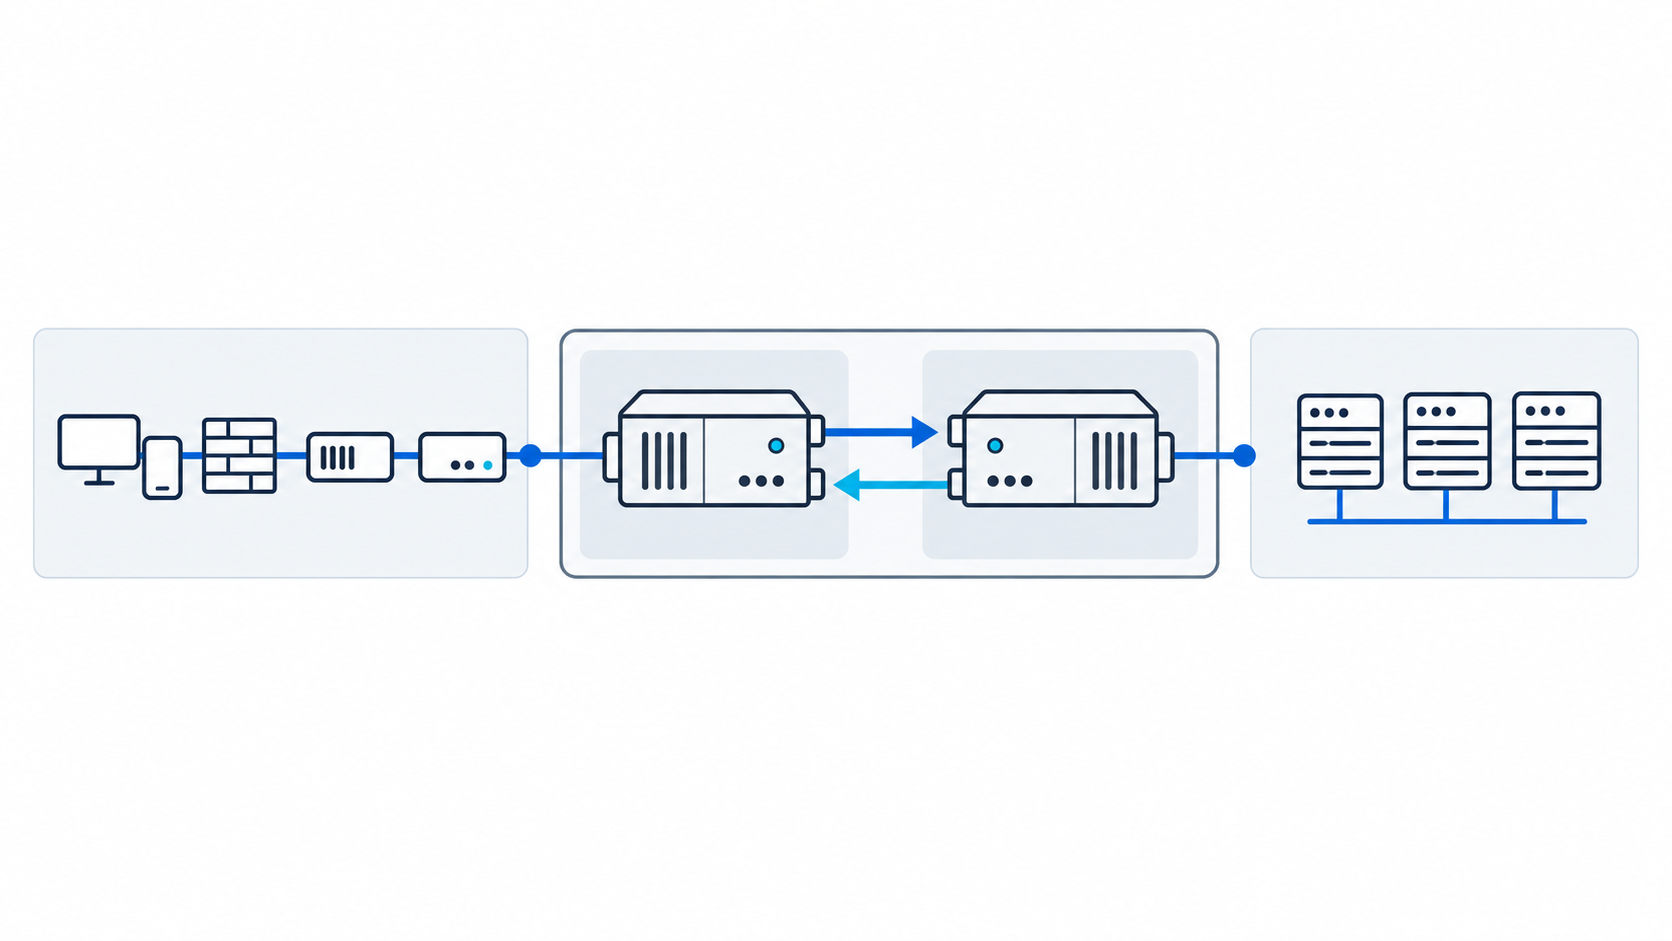
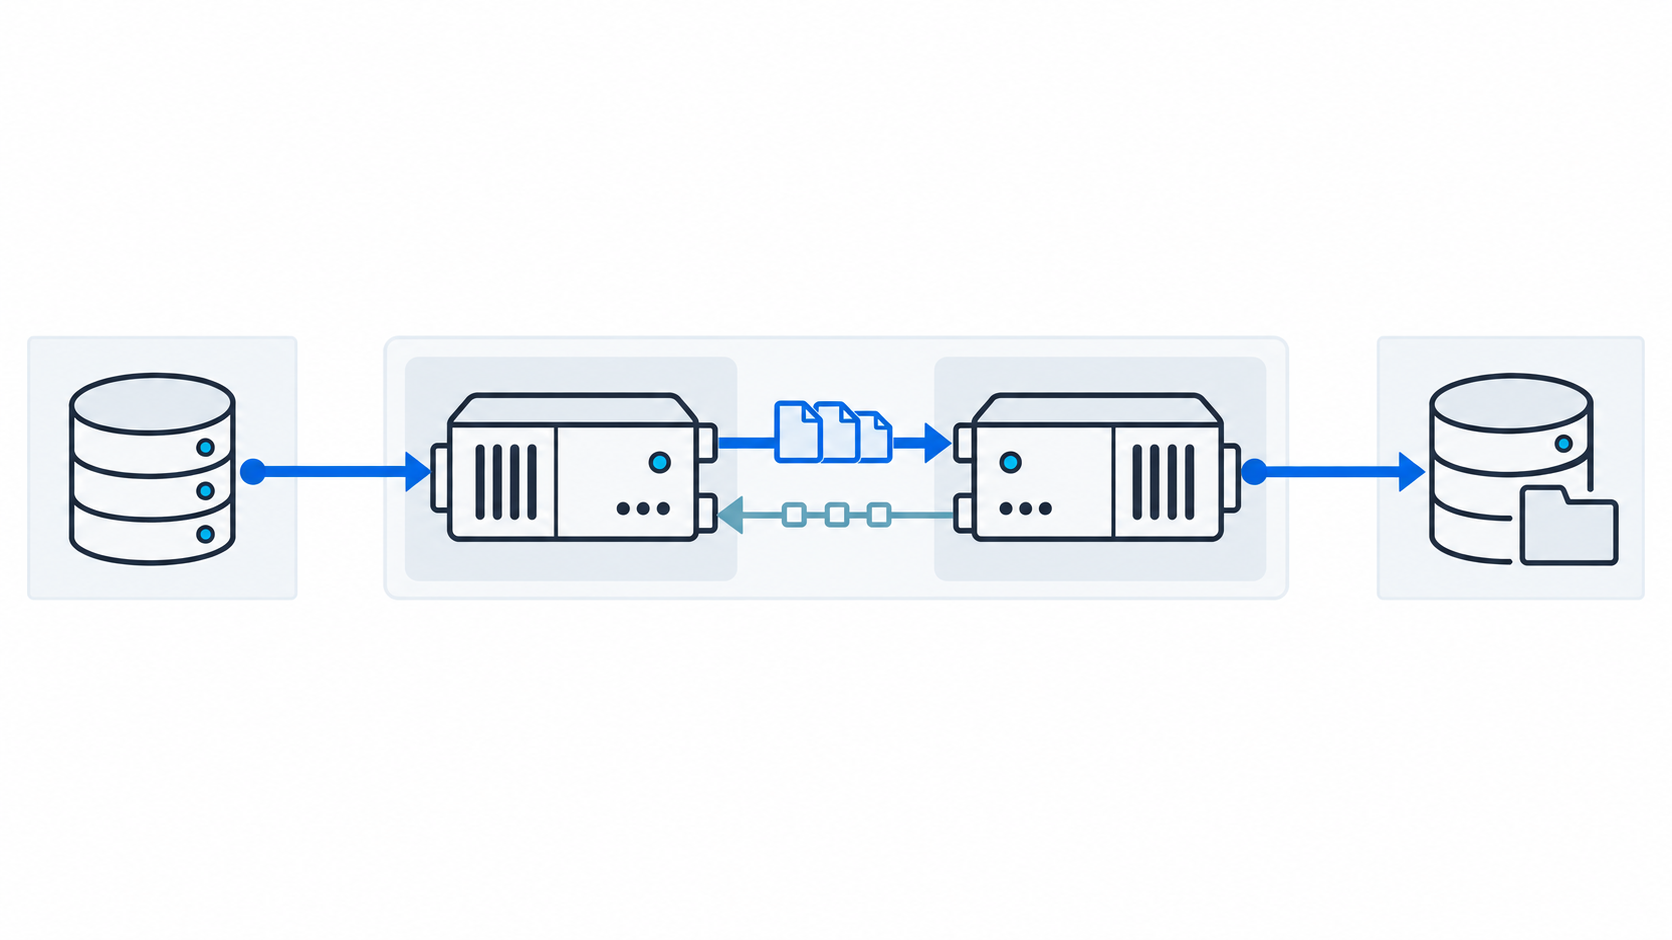
외부 사용자, 방화벽, WAF, 프록시, TX, RX, 웹·앱 서버를 연결한 N-FORTRESS 독립 개념도
외부 사용자방화벽 · WAF · 프록시TXRX앱 · 웹 서버

외부 연결은 TX에서 종료하고, 방향별로 분리된 단방향 경로를 통해 내부 업무시스템과 요청·응답을 전달합니다.
복구 사본 보호 경계

D-FORTRESS

운영 DB, TX, RX, 보호 스토리지를 연결하고 번들 전송과 피드백 경로를 분리한 D-FORTRESS 독립 개념도
운영 DBTXRX보호 스토리지

대용량 파일은 TX→RX로 번들 전송하고, RX→TX 피드백 채널은 오류 파일 재요청과 빠른 복구를 돕습니다.

두 제품은 기존 WAF·인증·접근제어·모니터링을 대체하지 않습니다. 필요한 위치에 물리적 보호 경계를 더합니다.

N-FORTRESS

업무시스템 앞에 추가하는 보호 경계

외부 연결을 TX에서 종료하고 RX에서 내부 연결을 새로 시작해 업무시스템 앞에 물리적 보호 경계를 만듭니다.

D-FORTRESS

복구 사본 앞에 추가하는 보호 경계

대용량 백업을 TX→RX로 전송하고, RX→TX 피드백 채널로 오류 파일을 재요청해 빠른 복구를 돕습니다.

기존 보안과 함께

현재 보안을 유지하면서 보완

WAF·인증·DB 접근제어를 유지하고, 필요한 위치에 보호 경계를 추가합니다.

BACKUP & RECOVERY

백업은 별도 사본으로,
복구는 정해진 절차로.

복구는 제품의 상시 역방향 전송이 아니라, 승인된 운영 절차에 따라 별도로 수행합니다.
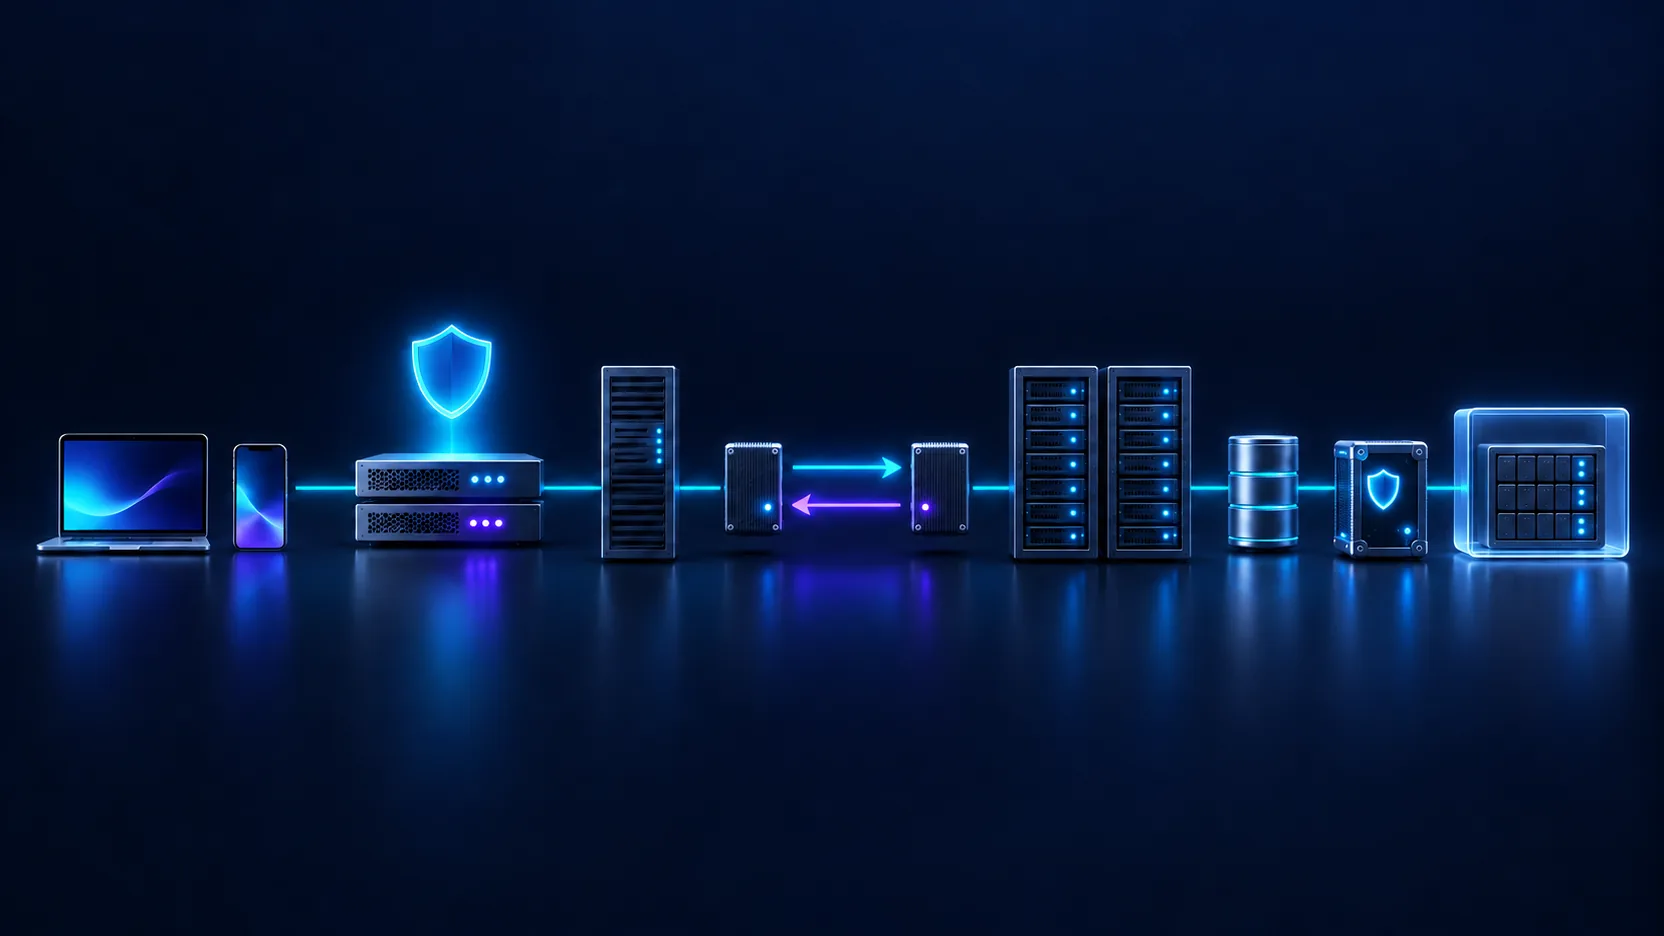
사용자, 방화벽과 WAF, 프록시 서버, N-FORTRESS, 웹과 앱 서버, 운영 DB, D-FORTRESS, 복구 사본의 전체 구성 예시
백업 전송과 복구 절차 구분상시 공유 경로 아님
백업 전송 운영 데이터는 D-FORTRESS를 거쳐 복구 사본으로 전달
운영 DB
D-FORTRESS
격리된 복구 사본
복구 절차 승인된 운영 절차에 따라 별도로 수행
운영 DB
승인 후 복구 작업
복구 사본
전체 구성과 백업·복구 절차 크게 보기
N-FORTRESS와 D-FORTRESS 전체 구성 예시
백업 전송운영 DBD-FORTRESS복구 사본

복구는 승인된 운영 절차에 따라 별도로 수행합니다.

TECHNOLOGY PHILOSOPHY

침해를 전제로, 데이터로 이어지는 경로를 줄입니다.

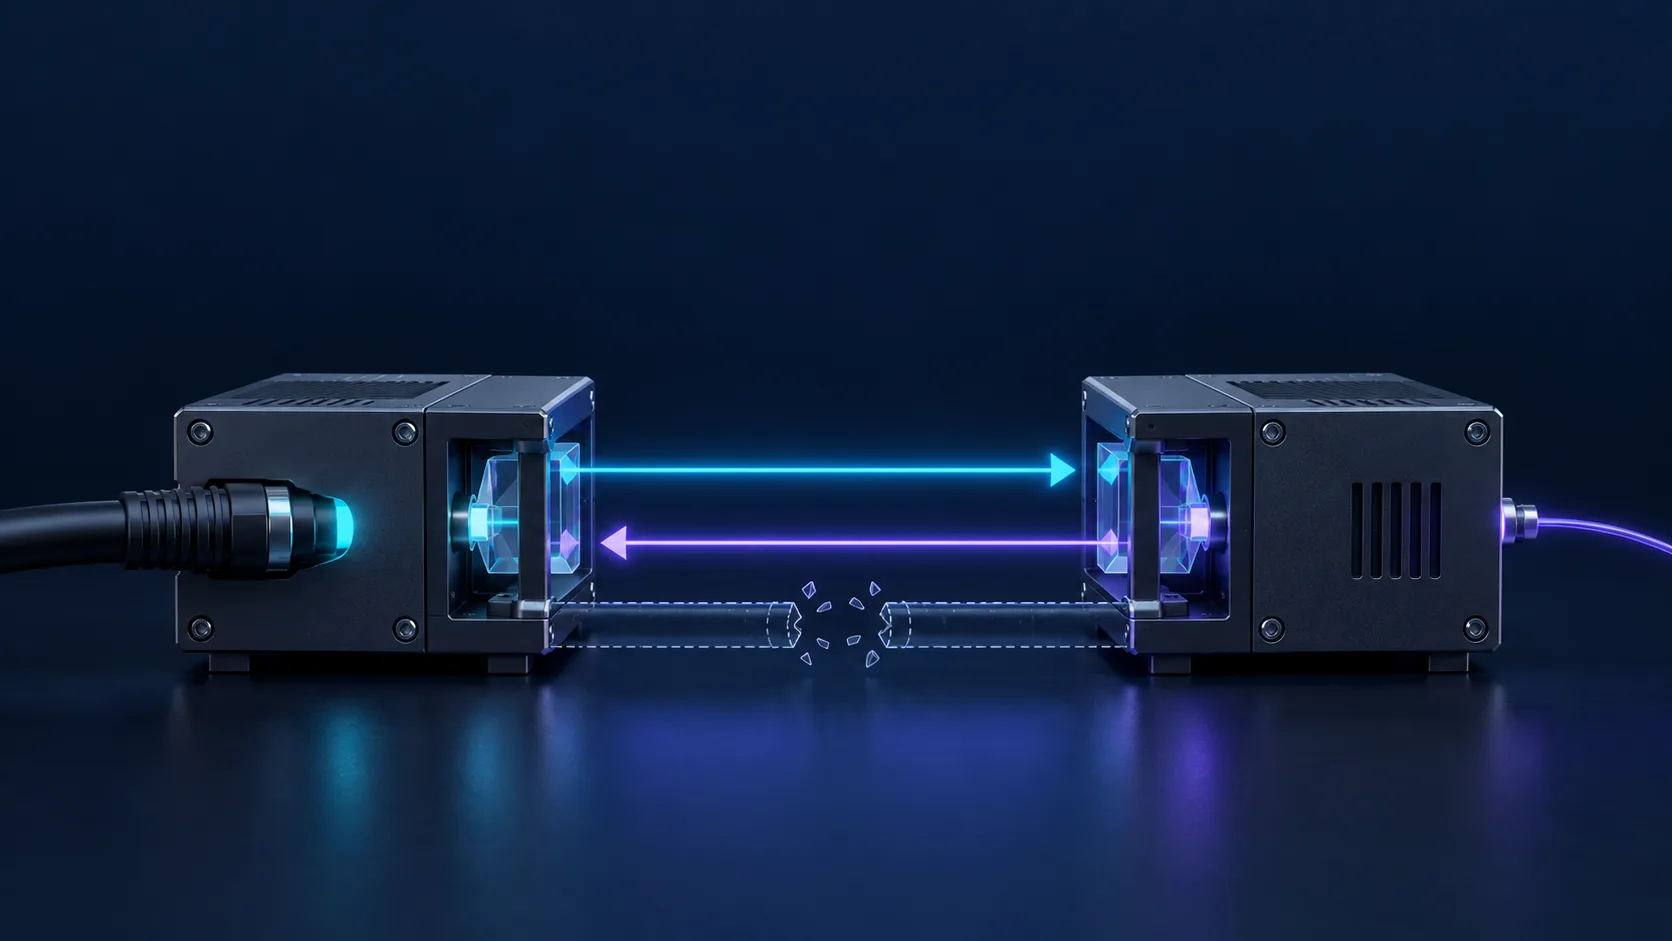
TX와 RX 사이에 위쪽은 TX에서 RX로, 아래쪽은 RX에서 TX로 가는 단방향 링크가 있고, 기존 연결은 끊어져 통과하지 않는 확대도 TXRX TX → RX 요청 전송 경로RX → TX 응답 전송 경로 기존 연결은 통과하지 않음외부 TCP 종료보호 구간 새 연결
외부 연결은 TX에서 종료합니다. TX와 RX 사이는 요청·응답 방향별 전송 경로를 사용하며, 전송 프로토콜은 UDP입니다.
논리적 제로 트러스트

요청마다 검증하고 최소 권한만 줍니다.

물리적 제로 트러스트

통신 방향을 구조로 고정합니다.

함께 운영

두 경계를 겹쳐 피해 범위를 줄입니다.

금융권 침해사고 사례와 근거 보기

금융위원회는 신한은행 정보 유출 사고에 이어 국민은행 등 주요 금융회사에서도 사이버 공격 피해가 발생했다고 밝혔습니다. 공격 경로가 모두 공개된 것은 아닙니다. AI를 활용한 해킹으로 탐색이 빨라질수록, 한 구간이 뚫려도 운영 DB까지 같은 세션이 이어지지 않게 설계해야 합니다.

인증·권한 관리·입력 검증·모니터링·복구훈련은 계속 필요합니다. 효과는 대상 구성과 PoC로 확인합니다.
AI 보안 점검 가이드 표지 삽화
PDF · 33쪽

무료 AI 보안 점검 가이드

AI가 공격 통로가 되는 10가지 순간

공개 사고, 보안 연구와 업무 시나리오를 바탕으로 AI 도입 과정에서 확인할 보안 경로와 점검 질문을 정리했습니다.

  • 사례 10가지
  • 20문항 자가진단
  • 경로 지도 작성표

이 가이드는 AI 도구를 활용해 작성했으며, 락게이트코어 기술팀이 내용을 검토했습니다.

PRODUCTS

데이터 트랜지스터를 담은 제품

확인 필요

N-FORTRESS

외부 접점과 내부 업무시스템 사이에 연결 경계를 추가하는 구성을 검토합니다.

상세 보기 →
임베디드 모듈

V-FORTRESS

로봇·차량·드론 제어부의 연결 경계를 지킵니다.

제품 문의 →
보안 VPN·AI 협업

Fortress Net

업무 기기와 AI 대화를 보안 VPN으로 잇습니다.

제품 문의 →
135TB2,443만 파일

D-FORTRESS 무손실 전송 확인

전송 뒤 원본과 결과가 일치하는지 확인했습니다.

특정 검증 환경의 결과입니다. 고객 환경에 따라 결과와 성능은 달라집니다.

CEO MESSAGE

AI 해킹 시대, 데이터 보호의 새로운 기준을 제시합니다.

현장에서 출발한 문제의식“연결된 경로는 공격면이 됩니다.”

복구 사본까지 같은 네트워크 위험에 놓이지 않도록, 중요한 데이터 경계에는 물리적 분리가 필요합니다.

지난 수년간 랜섬웨어 피해 현장을 살피며, 백업 시스템까지 암호화되면 기업의 복구 계획과 비즈니스 연속성이 함께 흔들린다는 현실을 확인했습니다. 이 경험이 D-FORTRESS 개발의 출발점이었습니다.

디지털 전환과 AI 기반 공격 자동화가 빨라지는 지금, 소프트웨어 보안만으로 모든 공격 경로를 막기는 어렵습니다. 락게이트코어는 중요한 데이터 경계에 물리적 분리를 더하는 ‘물리적 제로 트러스트’ 기술로 기존 보안 구성을 보완합니다.

D-FORTRESS는 운영 구간과 복구 사본 사이에 물리적 보호 경계를 추가해 네트워크를 통한 변경·삭제 위험을 줄입니다. 실제 보호 범위와 성능은 고객 환경의 사전 기술 검토와 PoC로 확인합니다.

락게이트코어는 예방부터 대응과 복구까지 현장에 맞는 기술을 제시하며, 고객의 비즈니스 연속성을 돕는 IT 보안 전문기업으로 성장하겠습니다.

글로벌 제로 트러스트 보안 리더를 향한 락게이트코어의 여정에 관심과 성원을 부탁드립니다.

㈜락게이트코어 대표이사이동원

HISTORY & TEAM

현장의 경험을 제품으로 연결한 여정

설립부터 제품 개발, 기술 검증과 사업 확장까지의 기록입니다.

설립2023.06법인 설립
핵심 기술Data Transistor이중 단방향 통신
제품군D · N · V-FORTRESSFortress Net
적용 분야공공 · 금융 · 국방로봇·자율주행 확장

연혁

  1. 법인 설립 · KRDC 컨소시엄 구축

  2. 락게이트코어로 사명 변경 · D-FORTRESS 개발 착수

  3. D-FORTRESS 개발 완료

  4. 한국보안인증·KS솔루션 등 마케팅 파트너십

  5. N-FORTRESS 개발 완료

  6. 한국산업기술진흥협회 연구개발전담부서 인정

  7. A 건설사 D-FORTRESS 납품 100TB·2천만 파일
    기술보증기금 기술평가 통과 · 기술보증서 발급

  8. 중소벤처기업진흥공단 혁신창업사업화자금 창업기반지원자금(일반) 선정

팀

이동원CEO · 대표이사

Data Transistor 아키텍처 설계
Royal Star Games 홍콩 CEO · YNK KOREA 중국 법인장

정윤종CISO · 부사장

SGA 보안사업부 부사장 · 안철수연구소 보안컨설팅팀장
KISA 침해대응센터 · IAS 개발총괄

김재원CMO · 마케팅 총괄이사

중소기업용 IPS 프로젝트 PM · 충남도청 온라인팀장
이랜드그룹 홍보팀장

FAQ

도입 검토자가 먼저 묻는 질문

락게이트코어가 말하는 물리적 제로 트러스트란 무엇인가요?

상시 양방향 연결 대신 방향이 고정된 단방향 통신으로 망분리 효과를 내면서, 이중 데이터 다이오드로 데이터를 송수신하는 구조입니다. 관리자도 네트워크를 통해 보호 구간의 데이터를 직접 수정·삭제할 수 없도록 설계합니다.

AI를 활용한 해킹 위험을 N-FORTRESS가 어떻게 줄이나요?

웹·앱 앞단 적용 검토 구성에서는 외부 연결을 내부 업무시스템까지 그대로 이어 주지 않는 보호 경계를 둡니다. 지원 프로토콜·인증 연동·실제 배치와 효과는 대상 환경의 사전 기술 검토와 PoC로 확인합니다.

개인정보 유출 위험을 어떻게 줄이나요?

N-FORTRESS는 외부 세션이 업무시스템으로 직접 이어지는 경로를 줄이도록 설계됩니다. 인증, 권한 관리, 질의·응답 범위 통제, 입력 검증, 암호화와 모니터링은 함께 운영해야 합니다.

N-FORTRESS는 WAF나 DB 접근제어를 대체하나요?

대체하지 않습니다. 웹 공격 탐지, 사용자 인증, 계정·질의 통제와 모니터링은 계속 필요합니다. N-FORTRESS는 웹·앱 서버 앞에 세션 분리 경계를 더합니다.

D-FORTRESS는 일반 백업과 무엇이 다른가요?

운영 DB와 복구 사본 사이에서 백업 전송과 승인된 복구 절차를 분리해, 상시 공유 경로를 통한 변경·삭제 위험을 줄이는 데 초점을 둡니다. 실제 보존 정책과 복구 절차는 도입 환경에 맞춰 확인해야 합니다.

제품 도입 전에는 무엇을 확인하나요?

대상 시스템과 DB, 현재 연결 구조, 보안·업무·성능 합격 기준, 장애 시 운영 정책을 먼저 확인합니다. N-FORTRESS의 구체 사양은 PoC와 최신 제품 사양서로 검증합니다.

D-FORTRESS에서 검증한 전송 규모는 얼마인가요?

특정 검증 환경에서 135TB, 2,443만 파일의 무손실 전송을 확인했습니다. 고객 환경과 구성에 따라 결과와 성능은 달라질 수 있습니다.

CONTACT

이메일을 보내 주시면, 친절히 상담해 드립니다.

제품과 도입에 관해 궁금한 내용을 편하게 보내 주세요.