일본 금융권이 「한 달 셧다운」을 정했다는 말은 정확하지 않아요. AI 공격이 빨라져 패치가 따라가지 못할 때, 은행이 스스로 서비스를 멈추는 「능동적 정지」를 비상 수단으로 공식화했어요. 정지가 길면 2~3주, 최악이면 1개월까지 갈지도 모른다는 발언이 「한 달 셧다운」으로 알려졌어요.
멈추는 결정에는 계산이 깔려 있어요. 랜섬웨어에 걸리면 몇 달씩 멈추기도 해요. 계획해서 멈추면 데이터 정합성을 지킨 채 멈춰 복구가 쉬워요. 2026년 11월 기준으로 경과와 일본 금융권의 약점을 정리하고, 멈춘 동안 무엇이 버텨야 하는지 짚어요.
1. 일본 금융권은 무엇을 정했나요?
정한 것은 「스스로 멈출 판단 기준과 절차」예요. 전국 은행이 일제히 30일을 멈추는 계획은 확인되지 않았어요.
- 발언: 11월 9일 닛케이 인터뷰에서 데라이 사토루 미즈호FG 상무집행임원 겸 그룹 CISO가 말했어요. 패치를 우선하려고 서비스를 2~3주, 경우에 따라 1개월 멈출지도 모른다는 내용이에요.
- 발언자의 자리: 데라이 CISO는 금융청이 사무국을 맡은 「AI 위협 대응 금융 사이버보안 민관 연계회의」 작업부회의 좌장이에요.
- 알리는 시점: 미리 알리면 공격자가 약점을 짐작해요. 그래서 정지와 동시에 알리는 방식도 검토해요.
2. 은행은 왜 스스로 멈추려 하나요?
AI가 취약점을 찾는 속도를 패치가 따라가지 못해서예요.
- 찾는 속도: 2026년 4월 공개된 프런티어 AI가 OS·브라우저 취약점을 찾고 공격 코드까지 짜는 능력을 보였다는 평가가 나왔어요. 같은 달 시작된 Project Glasswing에서는 취약점이 대량으로 발견됐어요.
- 패치 부담: 적용할 패치가 급증했고, 취약점 공개부터 실제 공격까지 걸리는 시간이 아주 짧아졌어요.
- 멈춤의 차이: 랜섬웨어에 걸리면 몇 달씩 멈추기도 해요. 계획 정지는 데이터 정합성을 지킨 채 멈춰 복구가 쉬워요.
공격 AI는 틀려도 몇십 초 뒤 다시 시도하고, 방어자는 확인과 승인을 거쳐야 해요. 이 구조는 AI 보안의 비대칭을 다룬 글에서 자세히 봤어요. 일본 금융권의 결정은 이 비대칭을 당국 수준에서 인정한 셈이에요.
3. 2026년에 어떤 일이 있었나요?
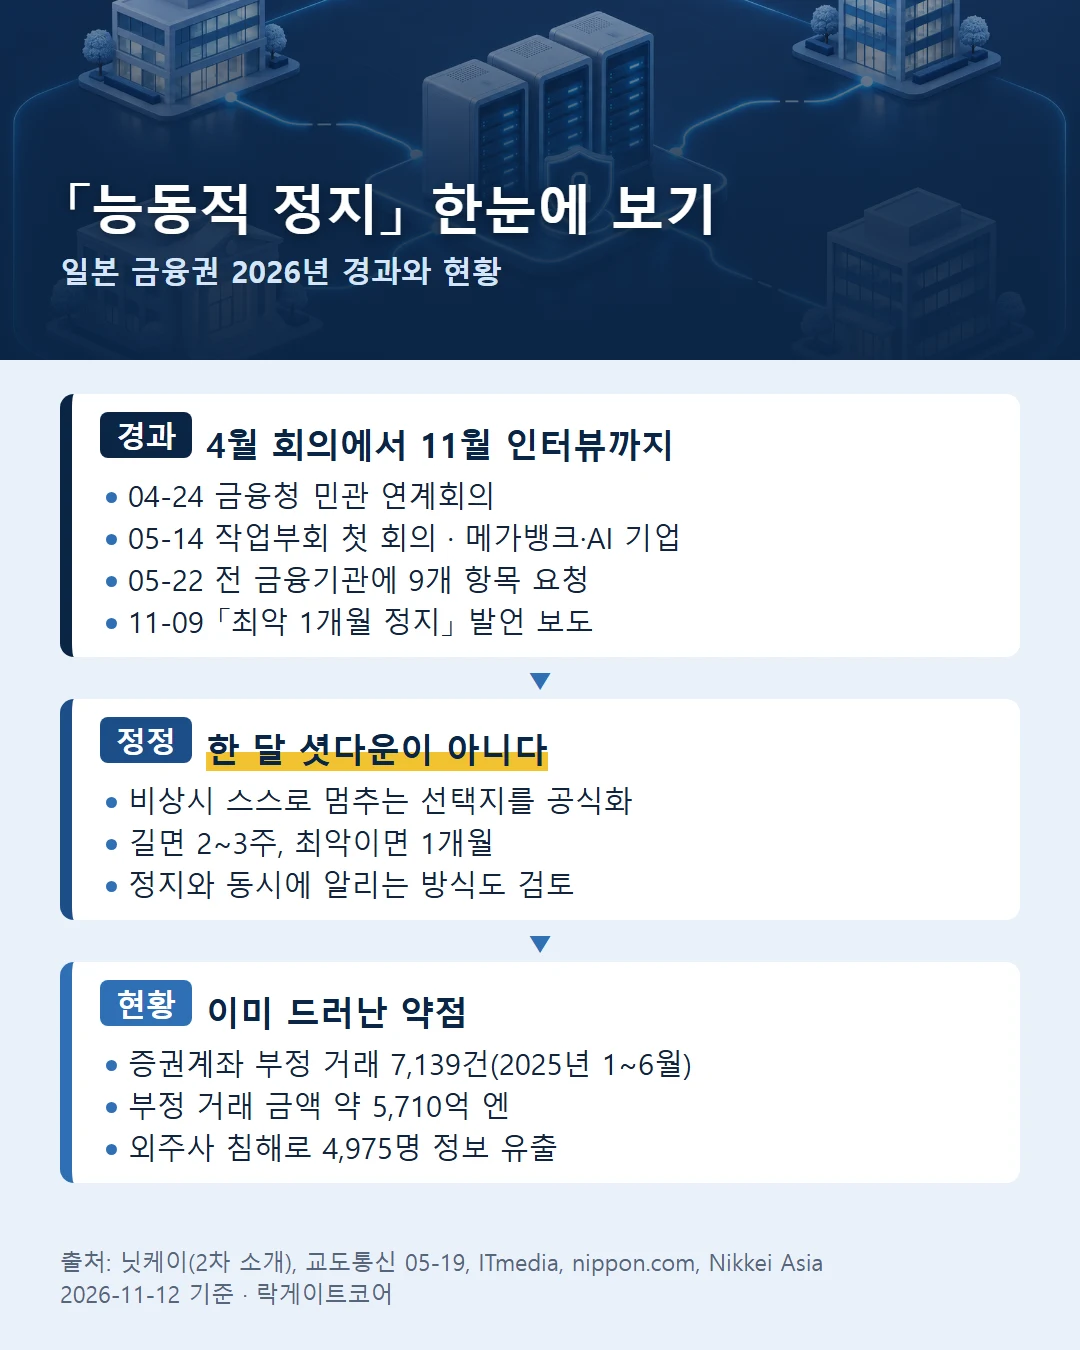
4월 민관 회의에서 시작해 11월 인터뷰로 알려졌어요.
| 날짜 | 내용 |
|---|---|
| 04-24 | 금융청이 민관 연계회의를 열었어요 |
| 05-14 | 실무 작업부회 첫 회의에 3대 메가뱅크·일본은행·AI 기업 등이 모였어요. 시스템 정지를 선택지로 올렸어요(교도통신 05-19) |
| 05-22 | 금융청·일본은행이 전 금융기관에 9개 항목을 응급 조치로 요청했어요 |
| 11-09 | 닛케이 인터뷰로 「1개월 정지」가 화제가 됐어요 |
5월 22일 요청한 9개 항목은 다음과 같아요.
- AI 위협을 경영 과제로 다루기
- 외부에 공개된 시스템부터 방어하기
- 기술 부채 해소
- 패치 인력 확충
- 벤더 보수 계약에서 야간·휴일 패치 가능 여부 확인
- 실제 공격 가능성을 기준으로 우선순위 정하기
- 가상 패치(WAF)·네트워크 분리·특권 ID 다중인증
- 능동적 정지의 판단 기준과 절차 마련
- 금융 ISAC 정보 공유
4. 일본 금융권의 약점은 무엇인가요?
계정 탈취와 공급망 공격이 이미 피해로 이어졌어요.
- 계정 탈취: 2025년 1~6월 증권계좌 부정 거래는 7,139건이었어요. 부정 거래 금액은 약 5,710억 엔이에요(nippon.com).
- 공급망 공격: 2026년 10월 이와이코스모증권은 외주사 Trade Works의 보수 시스템이 침해돼 증권사를 사칭한 주문이 나갔어요. 4,975명의 정보가 유출됐어요.
현지에서 꼽는 구조적 약점은 다섯 가지예요.
- 기술 부채: 낡은 시스템과 패치를 미루는 관행
- IT 벤더 의존: 패치와 보수를 외주에 기대는 구조
- 경영진 인식 부족: 보안을 경영 과제로 다루지 않는 문화
- 보안 인력 부족: 늘어난 패치를 감당할 사람이 모자람
- AI 방어 활용 지연: 공격만큼 방어에 AI를 쓰지 못함
업무 연속성 계획(BCP)에도 한계가 있어요. 창구·ATM·수작업으로 대신하면 처리량이 크게 떨어져요. 멈출 수는 있어도 오래 멈추기는 어려워요.
5. 한국 기업에는 어떤 의미인가요?
레거시와 벤더 의존이 큰 금융권이 AI 시대의 패치 속도를 감당하기 어렵다고 공개적으로 인정한 셈이에요. 「멈추는 것도 방어」가 금융 당국 수준에서 공식화된 첫 사례에 가까워요.
한국 금융권과 기업도 낡은 시스템과 외주 유지보수에 기대는 구조가 비슷해요. 같은 질문을 받을지도 몰라요. 멈출 기준은 있는지, 멈춘 동안 무엇이 버텨야 하는지예요.
6. 멈춘 기간을 줄이려면 무엇이 버텨야 하나요?
백업이에요. 패치가 늦어 침입을 다 막지 못해도, 운영 서버가 장악돼도 백업이 버티면 정지·복구 기간이 크게 줄어들어요.
| 구분 | 계획한 정지 | 랜섬웨어로 멈춘 경우 |
|---|---|---|
| 멈추는 시점 | 스스로 정해요 | 공격자가 정해요 |
| 데이터 상태 | 정합성을 지킨 채 멈춰요 | 암호화·삭제된 범위부터 찾아야 해요 |
| 재개 조건 | 패치와 안전 확인 | 깨끗한 복구 사본 |
| 기간을 좌우하는 것 | 패치 적용 속도 | 복구 사본이 살아 있는지 |
공격자는 운영 서버를 장악하면 백업부터 노려요. 랜섬웨어가 백업부터 노리는 경로에서 본 것처럼, 관리자 권한을 얻은 공격자는 암호화 전에 백업을 지우기도 해요. 백업이 운영과 같은 네트워크·권한 체계에 묶여 있으면 정지는 몇 주가 아니라 몇 달로 길어지기도 해요.
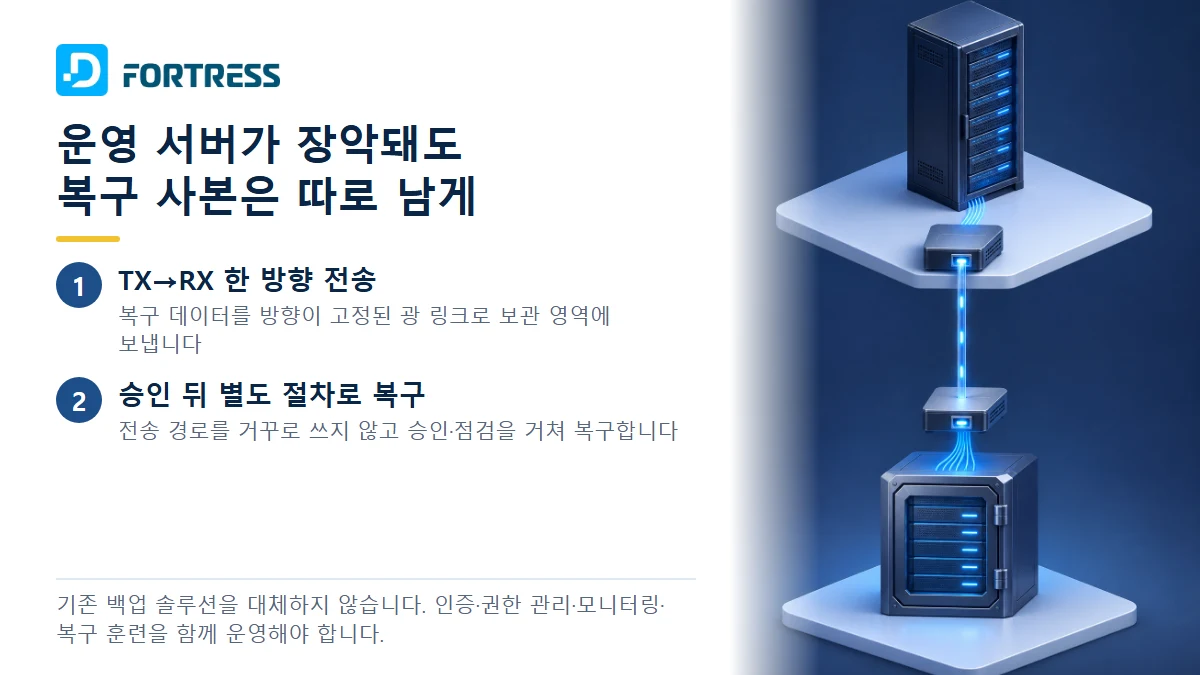
락게이트코어 디포트리스(D-FORTRESS)가 이 구간을 맡아요. 데이터 트랜지스터 기술로 복구 데이터를 TX→RX 한 방향으로만 보내고, 업무망의 직접 접속 경로와 분리된 보관 영역에 사본을 남겨요. 복구는 전송 경로를 거꾸로 쓰지 않고 승인·점검을 거친 별도 절차로 해요. 운영 서버와 관리자 계정을 빼앗겨도 복구 사본이 지워지거나 암호화될 위험을 크게 줄여요.
한계도 있어요. 디포트리스는 Veeam·Commvault 같은 기존 백업 솔루션을 대체하지 않아요. 인증·권한 관리·모니터링·복구 훈련도 함께 운영해야 해요. 복구 시간은 데이터 규모·파일 수·복구 대상 구성에 따라 달라서 PoC에서 실제 데이터로 측정해 봐야 해요.
7. 지금 확인할 5가지
- 멈출 기준: 어떤 취약점이 악용되면 어떤 서비스를 멈출지, 누가 결정할지 문서로 정해요.
- 외부 공개 시스템 목록: 인터넷에 열린 시스템과 패치 상태를 한 표로 봐요. 일본 당국도 이 영역을 최우선 방어 대상으로 꼽았어요.
- 벤더 계약의 패치 조건: 유지보수 계약에 야간·휴일 긴급 패치가 들어 있는지 확인해요.
- 관리자 계정을 빼앗긴 뒤의 백업: 백업 서버 관리자 권한만으로 복구 사본을 지울 수 있는지 시험해요.
- 복구 시간 실측: 핵심 시스템 하나를 실제 사본으로 되살려 걸린 시간을 재요. 그 시간이 업무가 멈춤을 견디는 기간 안에 드는지 봐요.
8. 자주 묻는 질문
- Q1. 일본 은행들이 한 달 동안 문을 닫나요?
- 아니에요. 전국 은행이 일제히 30일을 멈추는 계획은 확인되지 않았어요. 비상시 스스로 멈추는 선택지를 공식화했고, 1개월은 최악의 경우를 말한 발언이에요.
- Q2. 능동적 정지는 누가 정하나요?
- 각 금융기관이 정해요. 금융청과 일본은행은 5월 22일 전 금융기관에 능동적 정지의 판단 기준과 절차를 마련하라고 요청했어요.
- Q3. 한국 기업도 서비스를 멈출 기준이 필요한가요?
- 낡은 시스템과 외주 유지보수에 기대는 구조라면 검토할 만해요. 멈출 기준과 함께 멈춘 동안 복구 사본이 버티는지도 확인해야 정지 기간이 줄어요.
- Q4. 백업이 있으면 멈추지 않아도 되나요?
- 그렇지 않아요. 백업은 침입을 막지 않아요. 패치가 늦어 침입을 허용하거나 운영 서버를 빼앗겼을 때, 다시 시작할 기반을 남겨 정지·복구 기간을 줄이는 역할이에요.
9. 정리
- 일본 금융권은 한 달 셧다운이 아니라, 패치가 따라가지 못할 때 스스로 멈추는 「능동적 정지」를 공식화했어요.
- 정지가 길어지는 이유는 낡은 시스템, 벤더 의존, 인력 부족 같은 구조에 있어요.
- 멈춘 기간을 줄이는 열쇠는 운영 서버가 장악돼도 버티는 복구 사본이에요.
디포트리스(D-FORTRESS) PoC
말로 설득하지 않겠습니다. 운영 서버를 장악한 상태에서 백업이 어떻게 버티는지, PoC로 직접 확인해 보세요
참고자료 (기준일 2026-11-12)
- 닛케이 11-09 인터뷰 소개(malware-log), 2026-11-09
- 교도통신, 금융 사이버보안 작업부회 보도, 2026-05-19
- ITmedia, 금융청·일본은행 9개 항목 요청, 2026-05-25
- innovatopia, 금융 사이버보안 작업부회 발족
- Nikkei Asia, Japan brokerage Iwaicosmo hit with unauthorized trades in cyberattack
- nippon.com, 증권계좌 부정 거래 피해 해설(2025년 1~6월 통계)