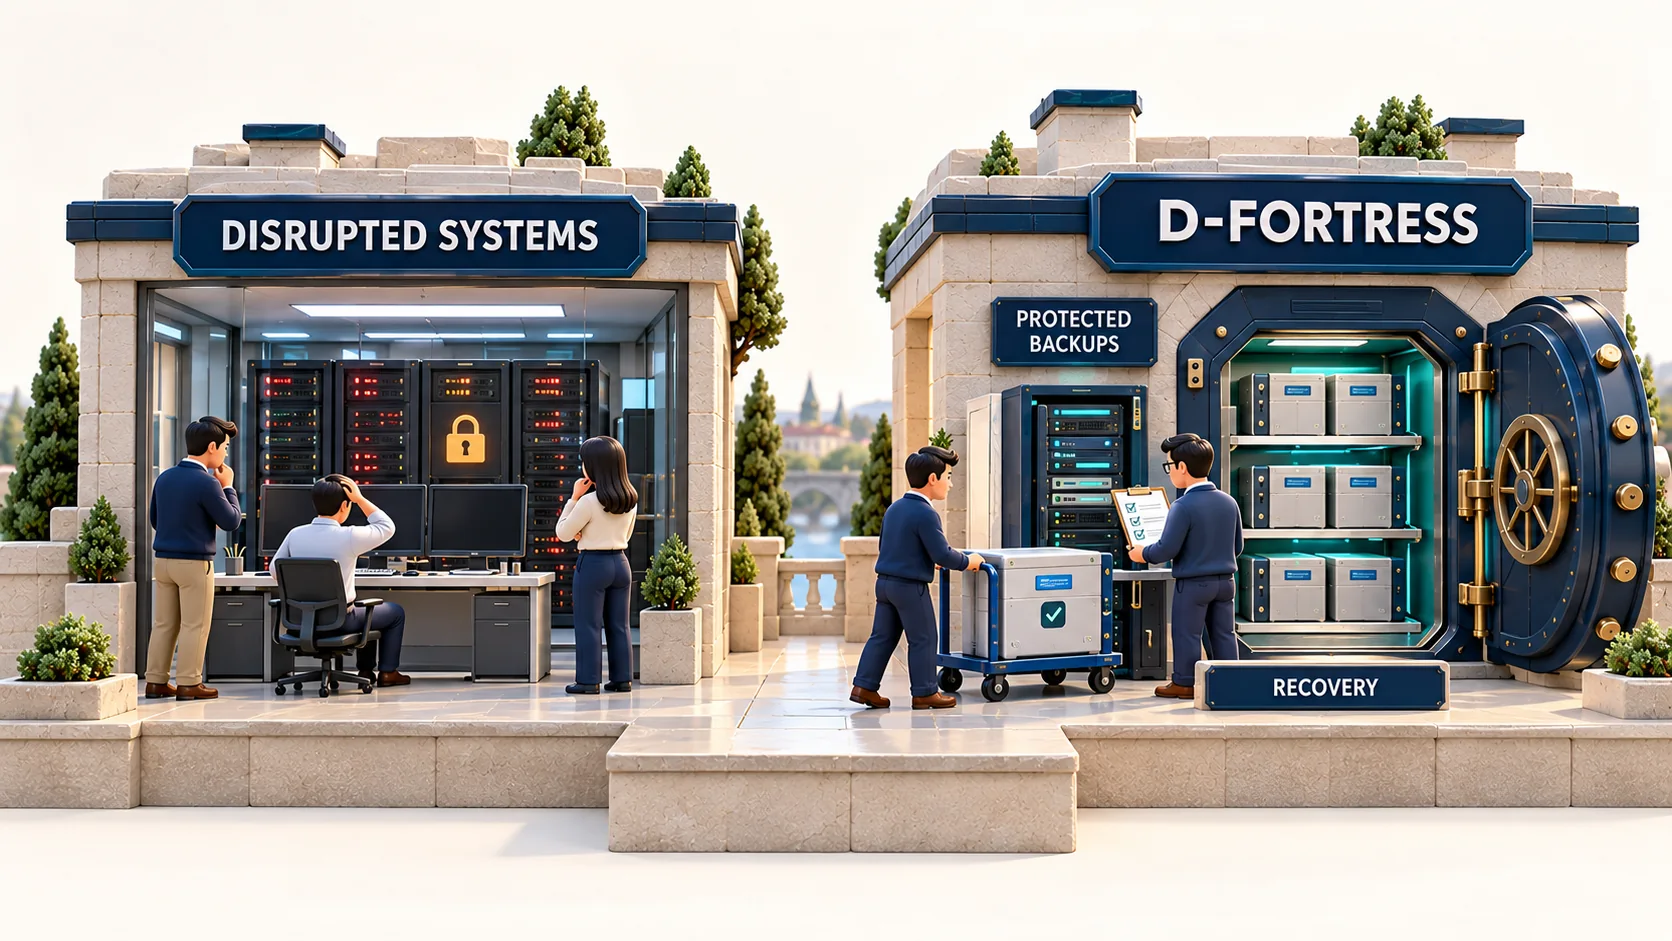
랜섬웨어 사고가 백업까지 번지면 복구 계획이 흔들립니다.
운영 데이터와 복구 사본이 같은 네트워크·권한 체계에 묶이면 공격자가 백업을 먼저 삭제하거나 암호화하기도 합니다.
상시 공유 경로를 유지하지 않고, 백업과 복구를 서로 다른 운영 절차로 다룹니다.
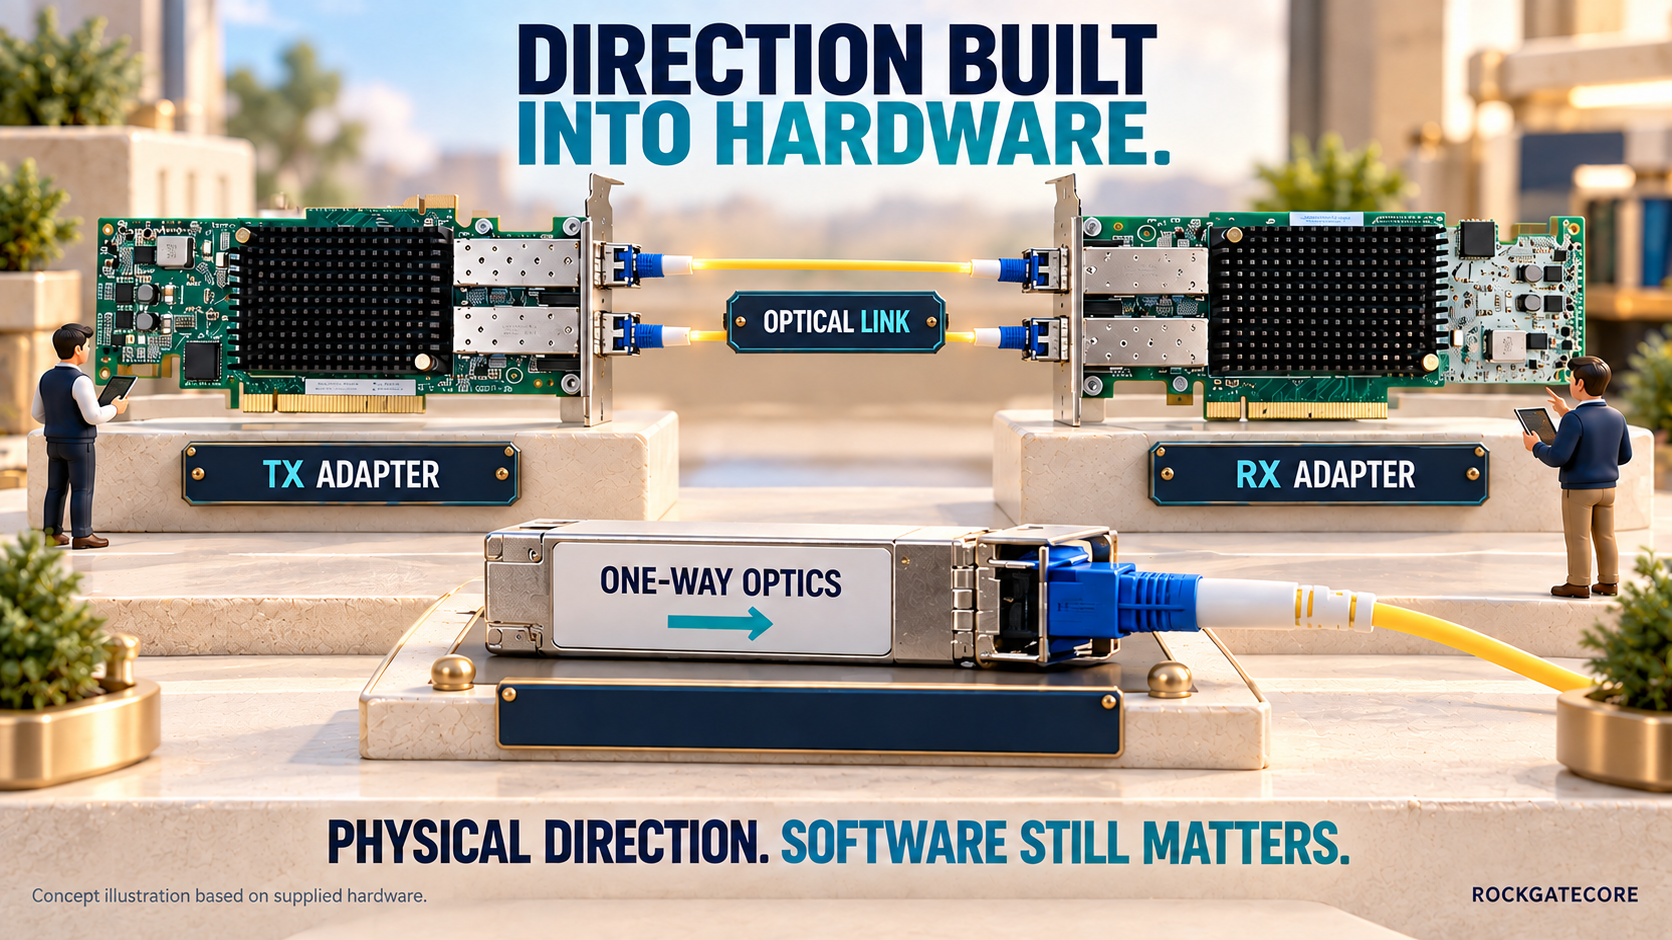
정책에 따라 복구용 데이터를 전송 단위로 준비합니다.
방향이 고정된 경로로 복구 데이터를 전달합니다.
업무망의 직접 접속 경로와 분리된 영역에 사본을 남깁니다.
사고 시 정해진 승인·점검 절차로 복구를 수행합니다.
고객명은 공개하지 않고, 제공된 구축 자료에서 확인한 범위만 설명합니다.
운영 데이터와 복구 사본이 같은 네트워크·권한 체계에 묶이면 공격자가 백업을 먼저 삭제하거나 암호화하기도 합니다.
운영 구간과 보관 구간 사이에 D-FORTRESS를 배치해 백업 전송과 승인된 복구 절차를 구분했습니다.
D-FORTRESS 전용 블로그 메뉴를 따로 만들지 않습니다. 정보보안·랜섬웨어 동향과 대응 리포트도 락게이트코어 블로그에 함께 쌓습니다.
먼저 가이드로 현재 상태를 점검하고, 보호 경계가 필요하면 제품소개서에서 구조와 적용 범위를 확인하세요.
기존 백업 솔루션을 대체하기보다 운영 구간과 복구 사본 사이의 전송 경로와 권한 경계를 추가합니다.
아닙니다. 인증, 권한 관리, 취약점 대응, 모니터링과 복구 훈련을 함께 운영해야 합니다.
데이터 종류, 파일 수, 네트워크 구성과 복구 목표를 확인한 뒤 사전 기술 검토와 PoC로 검증합니다.