세션 경계 분리
비신뢰 구간의 연결을 N-FORTRESS 앞에서 끝내고 보호 구간 연결과 구분합니다.
N-FORTRESS는 AI를 활용한 공격이나 탈취된 계정으로 웹·앱 서버가 침해돼도, 해당 TCP 세션이 운영 DB까지 직접 이어지지 않게 연결 경계를 분리합니다. 허용된 요청과 응답은 보호 구간의 새 연결로 중계합니다.
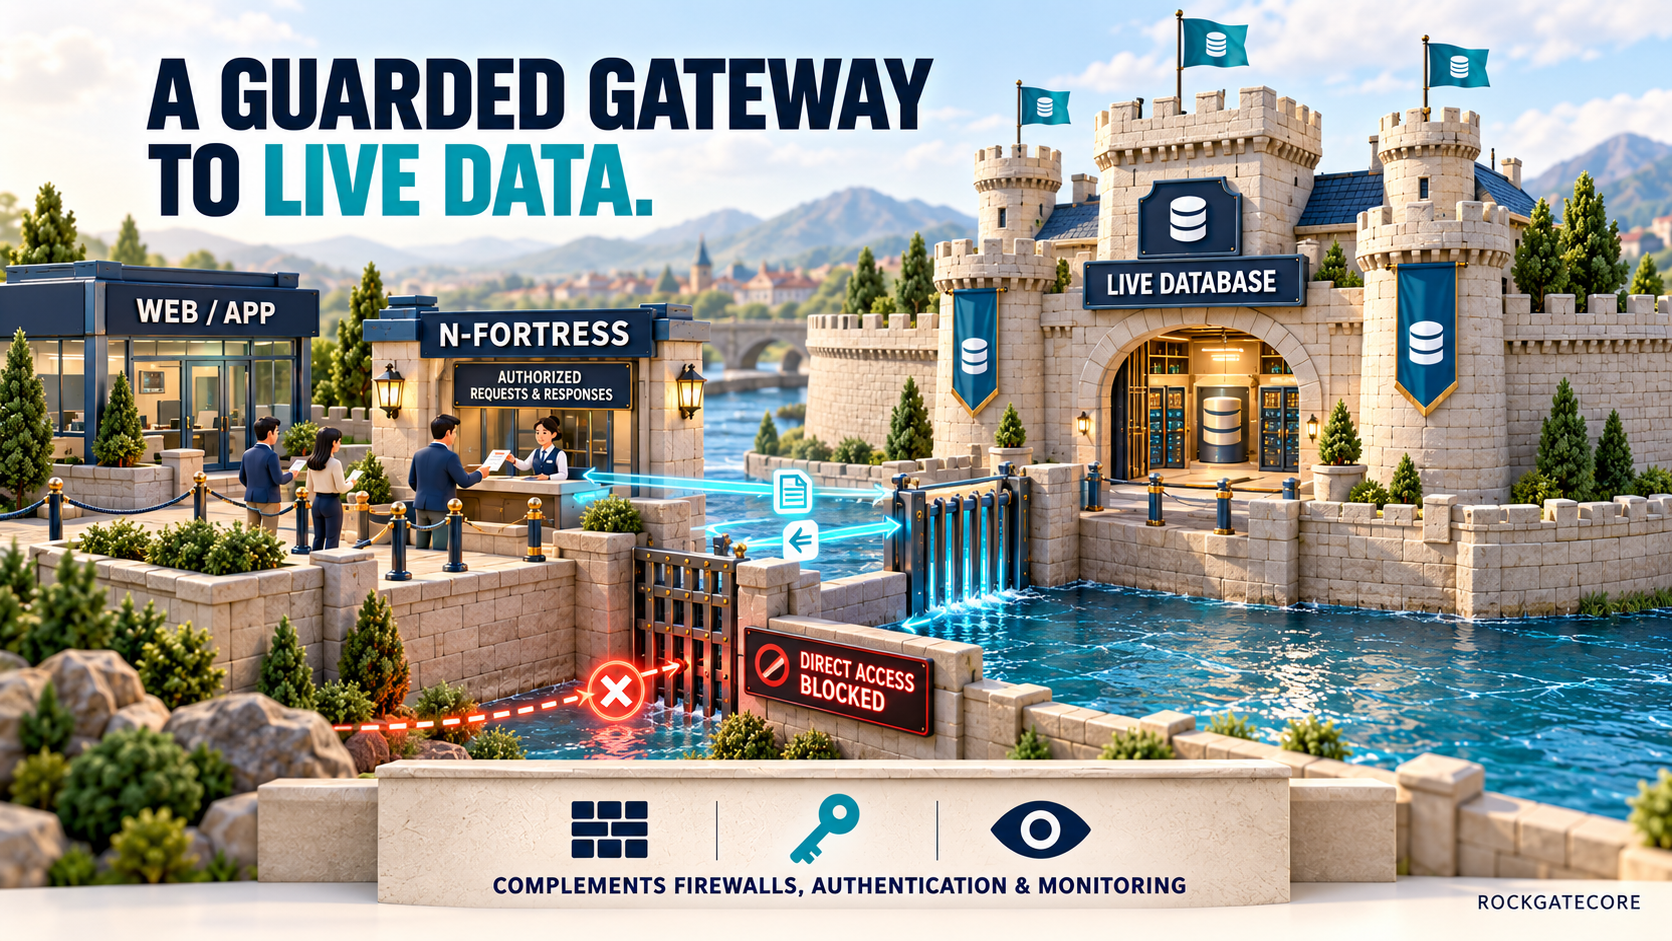
N-FORTRESS는 물리적 제로 트러스트 원리로 웹·앱 서버가 운영 DB에 직접 이어지는 통신 경로를 분리하고, 허용된 업무 요청과 응답을 새 연결로 중계하도록 설계된 물리적 DB 보안 게이트웨이입니다. DB 직접 접근으로 인한 개인정보 유출 위험을 줄이도록 설계됐습니다.
비신뢰 구간의 연결을 N-FORTRESS 앞에서 끝내고 보호 구간 연결과 구분합니다.
업무에 필요한 요청과 응답을 다음 구간의 새 연결로 전달하도록 설계합니다.
WAF·인증·DB 접근제어·모니터링을 유지하면서 연결 분리 계층을 더합니다.
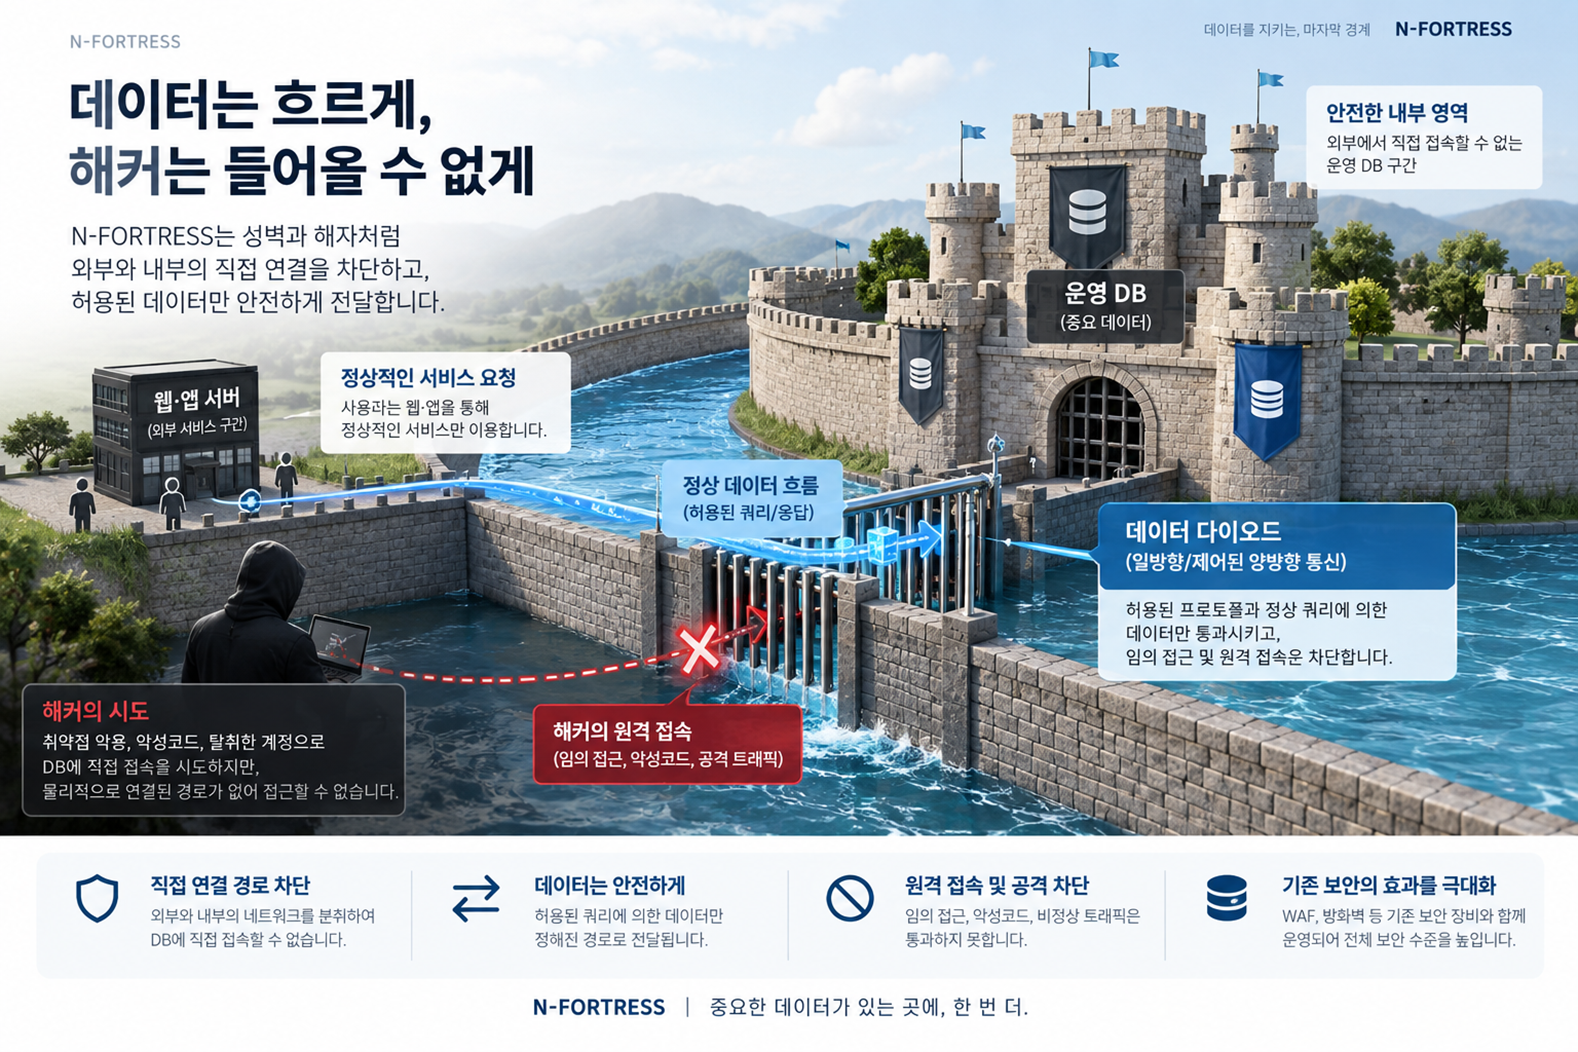
2026년 9월 말 국내 금융회사에서 정보 유출과 사이버 공격 피해가 이어지자 금융위원회는 외부 노출 시스템, 인증과 접근 통제를 전면 점검하도록 했습니다. N-FORTRESS는 개인정보 등 내부정보가 있는 DB 앞에서 이 논리적 통제에 물리적 연결 분리 계층을 더합니다.
비신뢰 구간의 세션을 앞단에서 종료하고 허용된 업무 요청과 응답만 보호 구간의 새 연결로 중계해, 침해된 웹·앱 서버에서 운영 DB로 이어지는 직접 조회·반출 경로를 줄이도록 설계됐습니다.
공개된 사고 정보만으로 특정 제품이 사고를 막았을 것이라고 단정할 수는 없습니다. WAF, 사용자 인증, 권한·질의 통제, 입력 검증과 모니터링을 함께 운영하고 실제 효과는 대상 환경의 PoC로 확인합니다.
비신뢰 구간의 TCP 세션이 운영 DB까지 그대로 이어지지 않도록 경계를 나눕니다.
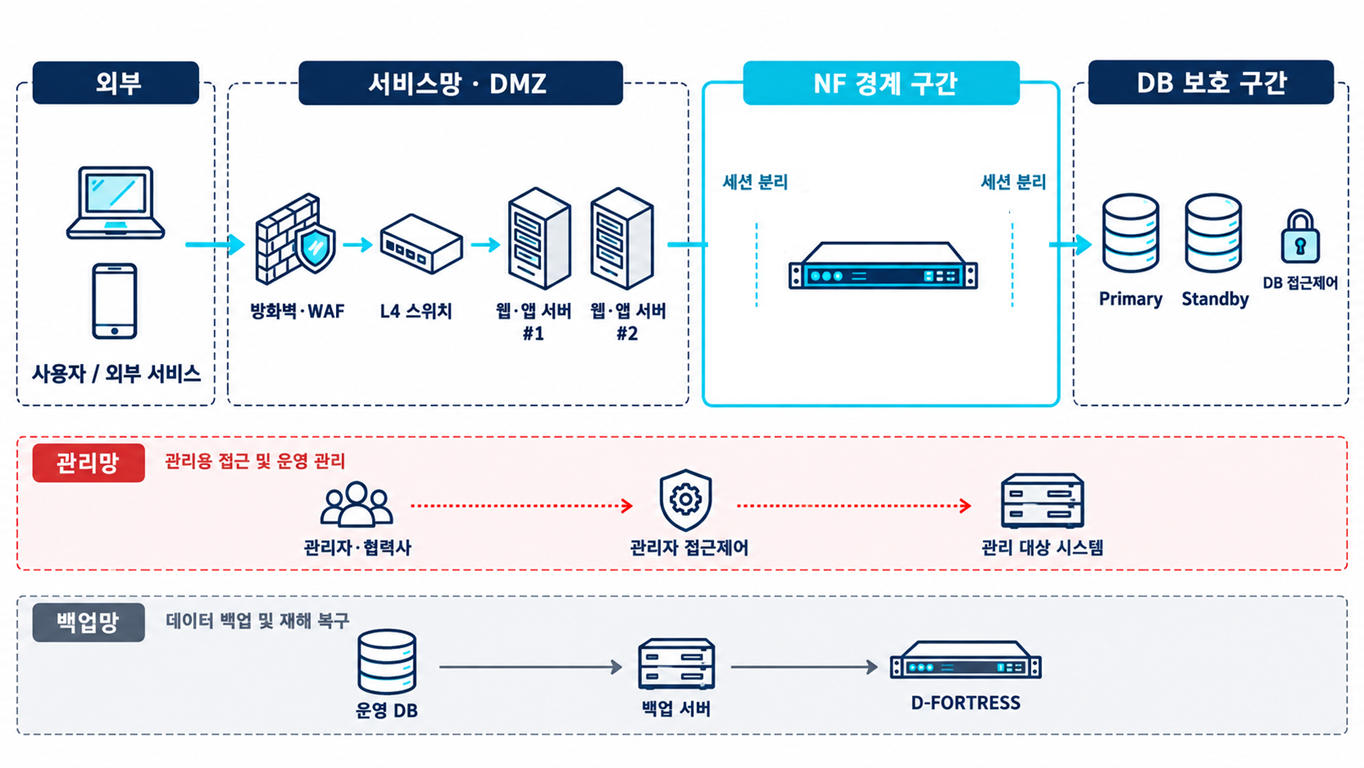
애플리케이션의 요청이 N-FORTRESS 앞단으로 전달됩니다.
외부 세션을 종료하고 허용된 업무 요청과 응답을 새 연결로 중계합니다.
허용된 업무 흐름을 기존 인증·접근제어·모니터링과 함께 처리합니다.
N-FORTRESS는 연결 분리 계층을 담당합니다. 웹 공격 탐지, 사용자 인증, 권한·질의 통제, 취약점 관리, 백업과 모니터링은 기존 보안 체계에서 계속 운영합니다.
관계형 DB부터 NoSQL·분산 DB까지 16종을 지원합니다. 제품·버전별 호환성과 구성은 PoC에서 확인합니다.
업무 시스템에서 사용하는 주요 관계형 데이터베이스
문서·키값·검색·시계열·그래프·분산 환경의 데이터베이스
지원 버전과 구성 방식은 고객의 DB 환경, 연결 구조와 운영 요건에 맞춰 확인합니다.
도입 검토자가 제품 범위를 오해하지 않도록 보안 계층별 역할을 나눠 설명합니다.
도입 대상 환경과 운영 요건을 확인한 뒤 보안·업무·성능 기준에 따라 단계적으로 검증합니다.
처리량, 지연, 동시 연결과 고가용성 구성은 대상 DB와 업무 부하에 따라 달라질 수 있습니다. 합격 기준과 실측 결과는 PoC 문서로 정리합니다.
락게이트코어는 운영 DB의 연결 경계를 물리적으로 분리하는 기술을 연구·개발하고 관련 기술의 특허를 출원했습니다.
고객 환경의 DB 종류·버전, 연결 구조와 운영 요건을 기준으로 기능과 호환성을 확인한 뒤 도입 범위를 협의합니다.
제품의 역할, 지원 범위와 도입 전 확인 사항을 질문별로 안내합니다.
N-FORTRESS는 단방향 통신 구조로 외부 TCP 세션을 종료하고, 허용된 요청과 응답을 보호 구간의 새 연결로 중계합니다. 이 구조는 원격 접속을 통한 DB 직접 접근 경로가 보호 DB까지 이어지지 않게 합니다. 실제 효과와 호환성은 대상 환경의 PoC로 확인합니다.
N-FORTRESS는 외부 서비스에서 운영 DB로 이어지는 직접 조회·반출 경로를 줄이도록 설계됩니다. 개인정보 유출 방지를 위해서는 인증, 권한 관리, 질의·응답 범위 통제, 입력 검증, 암호화와 모니터링을 함께 운영해야 합니다.
아닙니다. WAF의 웹 공격 탐지, 인증·인가, DB 계정·권한·질의 통제와 모니터링은 계속 필요합니다. N-FORTRESS는 운영 DB 직접 통신을 분리하는 계층을 추가합니다.
관계형 DB 8종과 NoSQL·분산 DB 8종을 지원합니다. 제품·버전별 세부 호환성은 최신 사양서와 PoC에서 확인합니다.
일반적인 구성 방향은 접속 경로를 N-FORTRESS로 전환하는 것입니다. 실제 드라이버, 연결 문자열, 트랜잭션과 장애 처리의 수정 여부는 환경마다 다를 수 있어 PoC에서 확인합니다.
대상 DB와 업무 부하를 기준으로 합격 조건을 정하고 PoC에서 처리량과 지연, 정상 업무 흐름을 실측해 판단합니다.
N-FORTRESS의 연결 분리와 관련된 기술은 특허 출원 상태입니다.