에어갭 백업은 운영 환경에서 복구 사본으로 이어지는 접근 경로를 분리하는 백업 방식이며, 불변 백업과 랜섬웨어 대응 백업은 위협 범위·복구 목표·운영 부담을 함께 보고 골라야 해요. 빠른 복구가 우선이면 불변 스토리지나 격리 볼트를, 네트워크를 통한 삭제·암호화 명령의 역방향 경로까지 줄여야 하면 오프라인 매체나 물리적 단방향 전송을 검토하세요. 한 방식만 고르기보다 기존 백업에 서로 다른 보호 계층을 더하고 평소 복구 훈련으로 실제 복구 시간을 확인하는 구성이 현실적이에요.
1. 에어갭 백업·불변 백업·랜섬웨어 대응 백업은 어떻게 고르나요?
먼저 막으려는 실패를 한 문장으로 적어 보세요. 운영 관리자 계정 탈취 뒤 백업 삭제가 걱정인지, 클라우드 계정과 설정 변경까지 함께 대비할지, 재해 뒤 몇 시간 안에 업무를 재개해야 하는지에 따라 답이 달라져요.
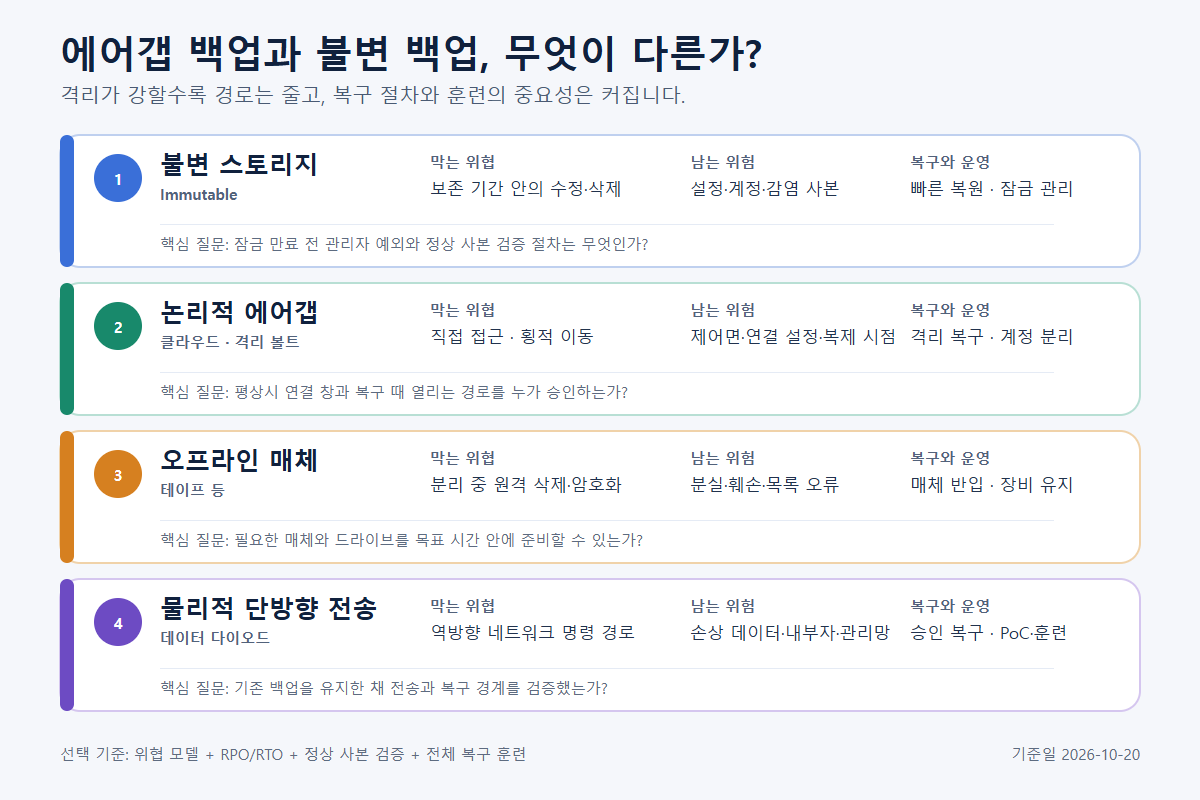
- 불변 스토리지는 정한 보존 기간 동안 백업 파일의 수정·삭제를 제한해요. 빠른 복구와 자동 운영이 중요할 때 먼저 검토할 만해요.
- 논리적 에어갭은 클라우드나 격리 볼트의 계정·네트워크·보존 정책을 운영 환경과 나눠 공격 표면을 줄여요. 복구 속도와 격리 수준의 균형을 잡기 좋아요.
- 오프라인 매체는 테이프 등을 네트워크에서 떼어 보관해 원격 공격 경로를 줄여요. 반출·보관·재장착·목록 관리가 복구 시간에 영향을 줘요.
- 물리적 단방향 전송은 데이터 흐름 방향을 하드웨어 경계로 고정해 운영망에서 보관 구간으로 되돌아가는 원격 명령 경로를 줄여요. 기존 백업, 승인 절차, 별도 복구 경로가 계속 필요해요.
CISA는 중요 데이터의 오프라인·암호화 백업과 정기 복구 시험을 함께 권고해요. NIST도 백업을 격리하고 복구 전략을 시험해야 한다고 설명해요. 즉, 저장 방식의 이름보다 공격 중 접근 가능성, 정상 사본 판별, 복구 시험 결과가 선택 기준이에요.
2. 불변 백업·논리적 에어갭·물리적 에어갭은 무엇이 다른가요?
| 방식 | 막는 위협 | 남는 위험 | 복구 절차 | 운영 부담 |
|---|---|---|---|---|
| 불변 스토리지(Immutable) | 보존 기간 안의 백업 파일 수정·삭제, 일부 악성·오작동 | 설정 오류, 보존 기간 종료 뒤 삭제, 감염·손상 데이터의 백업, 계정·제어면 위험 | 정상 복구 시점 확인 → 잠금 상태 확인 → 백업 소프트웨어로 복원 → 무결성·업무 검증 | 보존 기간·용량·권한 설계, 만료와 비용 관리 |
| 논리적 에어갭(클라우드·격리 볼트) | 운영망에서의 직접 접근과 횡적 이동, 상시 노출 | 클라우드·볼트 관리자 권한 탈취, 잘못 열린 연결, 복제 시점에 들어온 손상 데이터 | 격리 상태 확인 → 깨끗한 복구 환경 준비 → 사본 연결·복원 → 검증 뒤 업무망 전환 | 별도 계정·네트워크·키·복제 정책, 연결 창 관리 |
| 오프라인 매체(테이프 등) | 매체가 분리된 동안의 네트워크 기반 삭제·암호화 | 분실·훼손·노후화, 목록 오류, 오염된 시점의 사본, 장비·인력 부족 | 매체 반입·목록 대조 → 드라이브 준비 → 데이터 읽기·복원 → 무결성·업무 검증 | 반출·보관·운송·장비 유지, 복구 시간이 길어질 가능성 |
| 물리적 단방향 전송(데이터 다이오드) | 운영망에서 보관 구간으로 향하는 역방향 네트워크 명령 경로 | 전송 전 감염·손상, 내부자·물리 접근, 별도 관리망, 승인·복구 절차 미비 | 사고 격리 → 복구 시점·사본 승인 → 통제된 경로로 복원 → 무결성·업무 검증 | 초기 연동 설계, 전송·복구 절차 분리, PoC와 정기 훈련 |
‘불변’은 저장된 사본을 일정 기간 바꾸지 못하게 하는 속성이에요. ‘에어갭’은 운영 환경과 사본 사이의 접근 경로를 끊거나 제한하는 구조예요. 서로 대체하는 말이 아니므로 불변 저장소를 격리 계정·네트워크와 함께 쓰거나, 별도 오프라인·물리 경계를 추가하기도 해요.
3. 기존 백업(Veeam·Commvault 등)과 함께 쓰는 방법은 무엇인가요?
기존 백업 제품은 백업 일정, 보존 정책, 카탈로그, 복원 작업을 맡고 보호 계층은 사본의 저장 위치와 접근 경계를 강화하는 역할을 맡아요. 먼저 현재 제품에서 지원하는 불변 저장소나 보조 사본 기능을 확인한 뒤, 위험이 큰 사본을 별도 격리 구간으로 보내는 순서가 좋아요.
Veeam 공식 문서는 백업 파일을 정한 기간 동안 삭제하지 못하게 하는 불변 저장소를 지원한다고 설명해요. Hardened Repository, 오브젝트 스토리지 등 지원 대상과 제약을 확인하고 복구 시험을 붙여야 해요. Commvault 공식 문서는 격리 저장소와 에어갭 구성을 구분하며, 디스크·클라우드형 에어갭은 복제나 복구가 필요할 때만 연결하고 나머지 시간에는 통신을 끊는 방식을 설명해요.
- Veeam·Commvault 등에서 운영 복구용 1차 백업과 복원 지점을 관리해요.
- 불변 저장소나 격리 볼트로 2차 사본을 보내 계정·보존 정책을 분리해요.
- 핵심 업무는 오프라인 매체 또는 물리적 단방향 경계로 추가 사본을 보호해요.
- 운영망과 분리된 복구 환경에서 정상 사본을 골라 복원하고 업무 검증을 마쳐요.
제품별 지원 기능과 버전, 저장소 요구사항은 공식 문서를 기준으로 확인하세요. 같은 이름의 기능도 잠금 기간, 관리자 예외, 연결 방식, 복구 절차가 다를 수 있어요.
4. 디포트리스(D-FORTRESS)는 어떤 조건에서 검토하나요?
정의
디포트리스(D-FORTRESS)는 복구 데이터로 이어지는 경로를 나누는 보안 장비예요. TX·RX 어댑터와 방향이 고정된 광 링크로 복구용 데이터를 별도 영역에 전달하고, 운영 구간과 복구 사본 사이에 물리적 보호 경계를 더해요.
적용 조건
기존 백업은 유지하면서 운영망 관리자 권한이 탈취됐을 때 복구 사본까지 같은 네트워크 경로로 삭제·암호화될 위험을 줄이려는 환경에 맞아요. 데이터 종류, 파일 수, 네트워크 구성, RPO·RTO, 복구 승인 체계를 먼저 정하고 사전 기술 검토와 PoC로 전송·복구·업무 호환성을 검증해야 해요.
한계
디포트리스는 기존 백업을 대체하지 않아요. 전송 전에 이미 감염되거나 손상된 데이터, 허용된 계정의 오남용, 내부자·물리 접근, 별도로 열린 관리망, 정상 사본 판별 문제를 단독으로 해결하지 않아요. 인증·최소 권한·취약점 대응·모니터링·백업 검증·복구 훈련을 함께 운영해야 해요.
공개 제품 페이지에는 135TB·2,443만 파일 전송 뒤 원본과 결과의 일치를 확인한 사례가 나와요. 이는 별도 시험 환경 결과이며 고객 환경과 구성에 따라 성능이 달라져요. 같은 규모를 예상치로 쓰지 말고 PoC에서 실제 파일 크기 분포, 변경량, 전송 창, 복구 목표를 재측정해야 해요.
5. 복구 절차가 복잡하다는 평가는 어떻게 확인하나요?
“에어갭 백업은 복구 과정이 복잡하다”는 평가는 실제 복구 훈련으로 확인해야 해요. 물리적·논리적 격리를 강화하면 평상시 접근 편의보다 사고 때의 통제된 복구를 우선하게 돼요. 절차가 늘어나는지 여부만 보지 말고, 승인자·복구 경로·예상 시간·실패 지점을 문서와 훈련으로 확인해야 해요.
디포트리스 공개 페이지의 흐름은 네 단계예요.
- 1. 운영 데이터 준비정책에 따라 복구용 데이터를 전송 단위로 준비해요.
- 2. TX → RX 전송방향이 고정된 경로로 복구 데이터를 전달해요.
- 3. 별도 영역 보관업무망의 직접 접속 경로와 분리된 영역에 사본을 남겨요.
- 4. 승인 후 복구사고를 격리하고 복구 시점과 사본을 승인한 뒤 정해진 점검 절차로 복구해요.
복구 당일 처음 절차를 맞추면 승인 대기, 장비 준비, 사본 선택에서 시간이 늘어나요. 평소 훈련에서는 사고 선언부터 업무 확인까지 시간을 재고, 승인자 부재·손상 사본·복구 장비 장애·관리망 차단 같은 실패 조건도 시험하세요. RTO와 RPO를 넘으면 저장 계층보다 승인 흐름, 사본 목록, 복구 자동화, 예비 장비를 먼저 고쳐야 해요.
6. 랜섬웨어 대응 백업의 비용과 운영 부담은 무엇으로 결정되나요?
가격표 하나로 비교하기 어려워요. 총비용은 보호 데이터 용량과 증가율, 파일 수, 보존 기간, 복제 횟수, 네트워크 회선, 오프라인 운송·보관, 별도 복구 장비, 운영 인력, PoC, 복구 훈련 범위로 달라져요. 빠른 RTO를 요구할수록 온라인 복구 자원과 자동화 비용이 커지고, 강한 격리를 택할수록 승인·반출·재연결 절차 부담이 늘기도 해요.
견적 전에 다음 값을 같은 양식으로 받아 비교하세요.
- 보호 용량, 일일 변경량, 평균·최대 파일 크기, 파일 수
- 목표 RPO·RTO와 우선 복구 업무
- 불변 기간, 오프라인 보관 주기, 사본 수
- 관리자 계정·암호화 키·네트워크 경계의 분리 방식
- 전체 복구 시험의 범위와 예상 소요 시간
- 증설, 유지보수, 매체 교체, 반출, 회선 비용
7. 에어갭 백업 솔루션 추천 결론은 무엇인가요?
대부분의 조직은 기존 백업을 유지하면서 불변 사본과 격리된 2차 사본부터 만들고, 복구 시험을 통과한 뒤 더 강한 오프라인·물리 경계가 필요한 구간을 좁히는 편이 실용적이에요. 관리자 권한과 네트워크가 함께 침해되는 시나리오를 핵심 위험으로 본다면 물리적 단방향 전송을 PoC 후보에 넣으세요. 긴급 복구 속도가 가장 중요하면 불변 저장소와 격리 복구 환경의 준비 상태를 먼저 확인하세요.
추천의 기준은 제품명보다 다음 세 질문이에요.
- 공격자가 운영 관리자 권한을 얻어도 어떤 사본에는 닿기 어려운가요?
- 정상 사본을 어떻게 판별하고 누가 복구를 승인하나요?
- 마지막 전체 복구 훈련에서 실제 RTO·RPO를 지켰나요?
8. 자주 묻는 질문은 무엇인가요?
- Q1. 에어갭과 불변 백업의 차이는 무엇인가요?
- 에어갭은 운영 환경과 백업 사본 사이의 접근 경로를 분리하는 구조예요. 불변 백업은 정한 기간 동안 저장된 사본의 수정·삭제를 제한하는 속성이에요. 격리된 저장소에 불변 정책을 함께 적용하면 서로 다른 위험을 나눠 줄여요.
- Q2. 불변 백업만으로 충분한가요?
- 위협 모델에 따라 달라요. 불변 정책은 보존 기간 안의 삭제·변조 위험을 줄이지만 설정 오류, 계정·제어면 침해, 감염된 데이터의 백업, 보존 기간 종료 뒤 삭제 위험은 남아요. 별도 계정·네트워크, 오프라인 사본, 정상 사본 검증, 복구 훈련을 함께 검토하세요.
- Q3. 망분리 환경에도 적용하나요?
- 적용 여부는 망 사이 데이터 이동 방식과 복구 경로에 달려요. 반입·반출 절차, 전송 방향, 관리망, 업데이트 경로, 장애 시 우회 연결을 먼저 그린 뒤 PoC로 업무 호환성과 복구 시간을 확인해야 해요.
- Q4. 에어갭 백업은 복구가 어렵나요?
- 격리 수준이 높을수록 승인, 연결, 매체 준비 단계가 늘기도 해요. 사본 목록과 승인자를 정하고 격리 복구 환경에서 정기 훈련을 하면 실제 병목을 미리 찾을 수 있어요. 난이도는 제품 설명보다 훈련에서 잰 복구 시간과 실패 건수로 판단하세요.
- Q5. 도입 비용은 무엇이 결정하나요?
- 데이터 용량·증가율·파일 수, 보존 기간, 사본 수, 회선, 저장 매체, 별도 복구 장비, 운영 인력, 반출·보관, PoC와 훈련 범위가 결정해요. 제품 가격만 비교하지 말고 목표 RTO·RPO를 충족하는 전체 구성 비용으로 비교하세요.
9. 어떤 자료를 기준으로 했나요?
- 락게이트코어, D-FORTRESS 제품 페이지 — 제품 정의, 4단계 흐름, 적용 사례, 한계, PoC
- CISA, #StopRansomware Guide — 오프라인·암호화 백업과 정기 복구 시험
- NIST, Data Integrity: Recovering from Ransomware and Other Destructive Events — 데이터 무결성 복구와 백업 전략
- KISA 보호나라, 랜섬웨어 대응 가이드 2023년 개정본 — 국내 랜섬웨어 예방·대응 지침
- Veeam, Immutability for Backup Files — 지원 저장소와 불변 기간 동작
- Commvault, Data Isolation and Air Gapping — 데이터 격리와 에어갭 구성·운영 조건
기준일: 2026-10-20. 기능 지원 범위와 문서는 버전에 따라 바뀔 수 있으므로 도입 시점의 공식 문서를 다시 확인하세요.