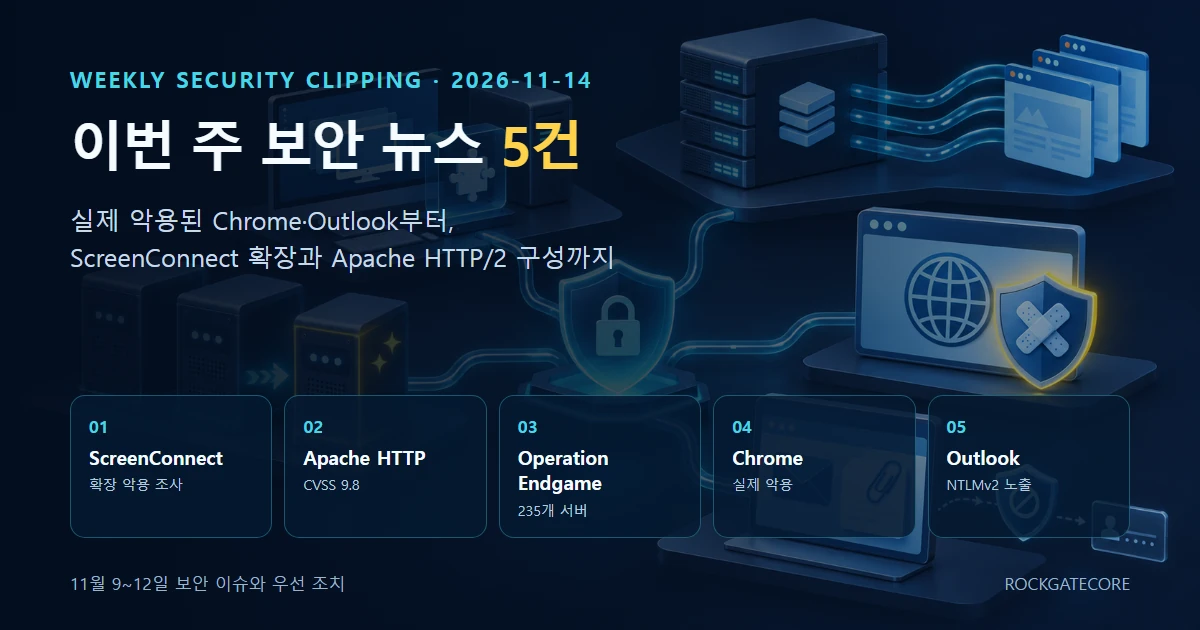
월요일 아침 패치 목록을 여는 담당자라면 이번 주에는 Chrome·Outlook 업데이트부터 확인하세요. 실제 악용이 확인됐고, 사용자가 파일이나 페이지를 여는 평범한 동작이 공격 출발점이 되기 때문입니다.
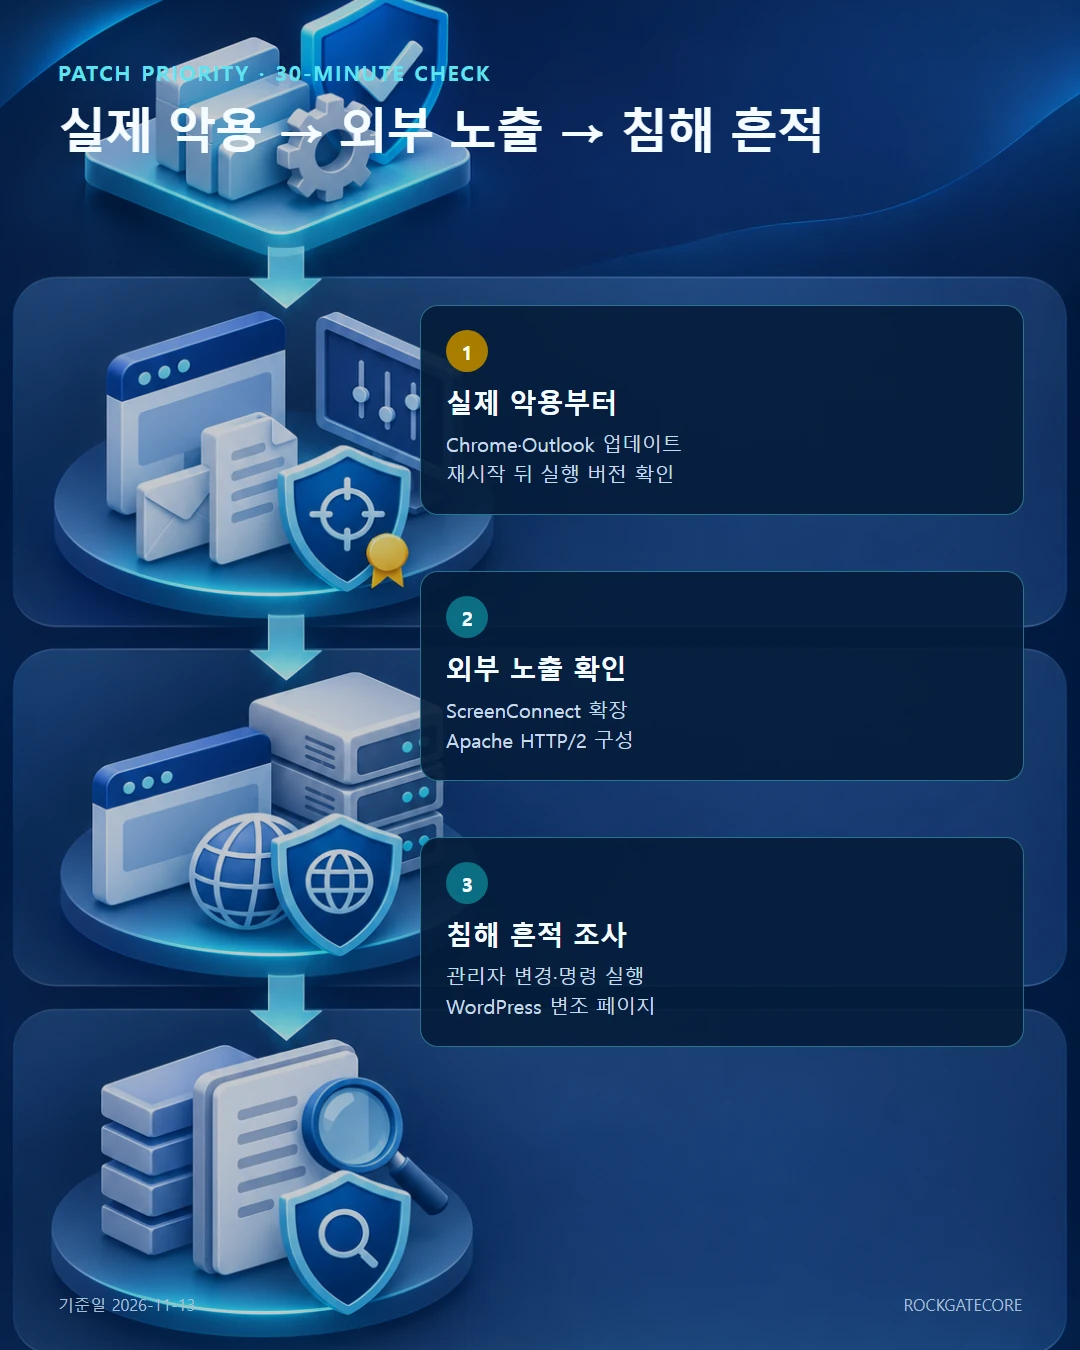
담당자는 CVSS 점수만 보고 Apache를 먼저 막을지, 실제 악용된 두 제품을 먼저 배포할지 선택해야 해요. 결론은 실제 악용 → 외부 노출 → 업무 영향 순으로 정렬하고, ScreenConnect 확장과 웹 서버 설정은 침해 흔적까지 함께 보는 방식입니다.
| 이슈 | 위험 조건 | 실제 악용 | 우선 조치 |
|---|---|---|---|
| ScreenConnect | 의심 확장과 제3자 원격관리 도구 | 조사 중 | 확장 비활성화, 관리자 변경·명령 기록 확인 |
| Apache HTTP | mod_http2와 h2·h2c 활성화 | 본문 출처 기준 확인 필요 | 패치, 불가하면 HTTP/2 임시 중지 |
| Operation Endgame | 감염된 WordPress와 악성 인프라 | 피해 수사 확인 | 관리자·플러그인·변조 페이지 확인 |
| Chrome | 157.0.8103.50/.51 이전 | 확인됨 | 업데이트 후 재시작·실행 버전 확인 |
| Outlook | 조작 파일 열기와 외부 네트워크 연결 | 확인됨 | 보안 업데이트, 외부 SMB 제한 |
1. ScreenConnect: 제품 취약점으로 단정하지 않은 확장 악용 조사
ConnectWise는 11월 12일 ScreenConnect 고객 환경에서 의심스러운 활동을 조사 중이라고 밝혔습니다. 현재까지 자사 인프라 침해나 ScreenConnect 제품 취약점이 최초 진입점이었다는 증거는 확인하지 못했습니다. 의심 대상은 제3자 원격관리 도구와 특정 확장 계열입니다. 약 400개 환경에서 관련 확장이 발견됐지만, 400곳 모두가 침해됐다는 뜻은 아닙니다.
오늘 할 일 의심 확장을 비활성화하고, 평소와 다른 로그인·관리자 변경·명령 실행을 확인하세요. 조사 범위는 바뀔 수 있으므로 ConnectWise Trust Center의 최신 갱신 시각도 기록하세요.
출처: ConnectWise Trust Center · Huntress SCKit 조사
2. Apache HTTP Server: mod_http2 원격 코드 실행 CVSS 9.8
Red Hat과 Apache는 CVE-2026-119618을 공개했습니다. 인증되지 않은 원격 공격자가 영향을 받는 HTTP/2 구성에서 코드를 실행할 가능성이 있는 취약점입니다. Red Hat 공개 점수는 CVSS 9.8입니다. 위험 조건에는 mod_http2 로드와 h2 또는 h2c 활성화가 포함되며, 배포판과 패키지 구성에 따라 영향은 달라집니다.
오늘 할 일 패치를 적용하세요. 즉시 적용하기 어렵다면 HTTP/2를 임시로 끄고 재시작한 뒤, 실제로 설정이 빠졌는지 확인하세요. 점수만으로 전체 서버를 같은 상태로 보지 마세요.
출처: Red Hat RHSB-2026-017 · Apache HTTP Server 보안 공지
3. Operation Endgame: 235개 서버와 257개 도메인 차단
Europol은 11월 12일 국제 공조 작전으로 Gootloader·CastleRAT·StealC 인프라의 서버 235개와 도메인 257개를 무력화했다고 발표했습니다. 미국 법무부가 설명한 Gootloader 수사는 별도 범위입니다. 법무부는 100개가 넘는 서버와 감염된 WordPress 사이트, 2018년 이후 최소 2만5천 대 감염, 미국 내 랜섬웨어 피해 44건을 언급했습니다.
오늘 할 일 WordPress 관리자 비밀번호를 바꾸고 다중 인증을 켜세요. 플러그인·테마를 업데이트한 뒤 낯선 관리자 계정과 검색 유입 페이지 변조를 확인하세요. 국제 작전 전체 수치와 Gootloader 수사 수치를 섞지 마세요.
4. Chrome: 실제 악용된 XML use-after-free 취약점
Google은 11월 9일 데스크톱 Chrome 안정판을 157.0.8103.50 또는 157.0.8103.51로 올렸습니다. 수정 9건 중 CVE-2026-125350은 XML 처리의 use-after-free 취약점이며 심각도는 높음입니다. Google은 이 취약점을 이용한 공격 코드가 실제 환경에 존재한다고 밝혔습니다.
오늘 할 일 브라우저를 업데이트하고 재시작하세요. 설치 버전만 수집하지 말고 재시작 뒤 실행 버전을 확인하세요. 관리 대상 밖 브라우저도 자산 목록에 넣으세요.
출처: Chrome Releases · 캐나다 사이버보안센터 AV26-1140
5. Outlook: 악성 파일로 NTLMv2 해시가 노출되는 취약점
Microsoft는 11월 10일 CVE-2026-124194 보안 업데이트를 공개했습니다. 공격자가 조작한 파일을 사용자가 열면 공격자 네트워크로 연결돼 NTLMv2 해시가 노출될 가능성이 있습니다. Microsoft 평가는 CVSS 6.5이며 실제 악용을 확인했습니다. 미리 보기 창만으로는 공격이 성립하지 않고 사용자 동작이 필요합니다.
오늘 할 일 Outlook 보안 업데이트를 배포하고 외부 SMB 통신을 제한하세요. 의심 파일을 연 사용자가 있다면 인증 로그와 비정상 외부 연결을 함께 조사하세요.
출처: Microsoft MSRC · Microsoft 2026년 11월 릴리스 노트
6. 월요일 30분 점검표
- Chrome과 Outlook 업데이트 배포율, 재시작 뒤 실행 버전을 확인합니다.
- ScreenConnect 확장 목록과 최근 관리자 변경·명령 실행 기록을 내보냅니다.
- 외부 Apache 서버에서 mod_http2와 h2·h2c 활성화 여부를 확인합니다.
- WordPress 관리자 계정·플러그인·테마와 외부 노출 페이지를 점검합니다.
- 원격 접속 점검표와 사고 공지 준비 항목을 담당자별로 나눕니다.
7. 자주 묻는 질문
- Q1. 이번 주 무엇부터 조치해야 하나요?
- 실제 악용이 확인된 Chrome과 Outlook 업데이트를 먼저 끝내세요. 외부 노출 Apache 서버와 ScreenConnect 환경은 버전·확장·관리자 변경 기록을 함께 확인하세요.
- Q2. Apache CVSS 9.8이면 모든 서버가 같은 위험인가요?
- 아닙니다. mod_http2가 로드되고 h2 또는 h2c가 활성화된 구성인지 확인해야 합니다. 배포판별 영향과 제공 패치도 공급사 공지를 기준으로 판단하세요.
- Q3. ConnectWise 고객 400곳이 모두 침해된 건가요?
- 그렇게 확인되지 않았습니다. ConnectWise는 약 400개 환경에서 의심 확장을 발견했지만, 모두가 침해됐다는 뜻은 아니라고 밝혔습니다. 조사 범위가 바뀔 여지도 남아 있습니다.
이번 주 패치 순서를 다시 정하세요
점수만 보지 말고 실제 악용, 외부 노출, 자산 중요도를 함께 놓고 순서를 정하는 방법을 확인하세요.
참고자료 (검토일 2026-11-13)
- ConnectWise Trust Center, 2026-11-12
- Huntress SCKit 조사, 2026-11-12
- Red Hat RHSB-2026-017, 2026-11-12
- Apache HTTP Server 2.4 vulnerabilities, 2026-11-12
- Europol Operation Endgame, 2026-11-12
- 미국 법무부 Gootloader 작전, 2026-11-12
- Chrome Releases, 2026-11-09
- 캐나다 사이버보안센터 AV26-1140, 2026-11-10
- Microsoft MSRC CVE-2026-124194, 2026-11-10
- Microsoft 2026년 11월 릴리스 노트, 2026-11-10