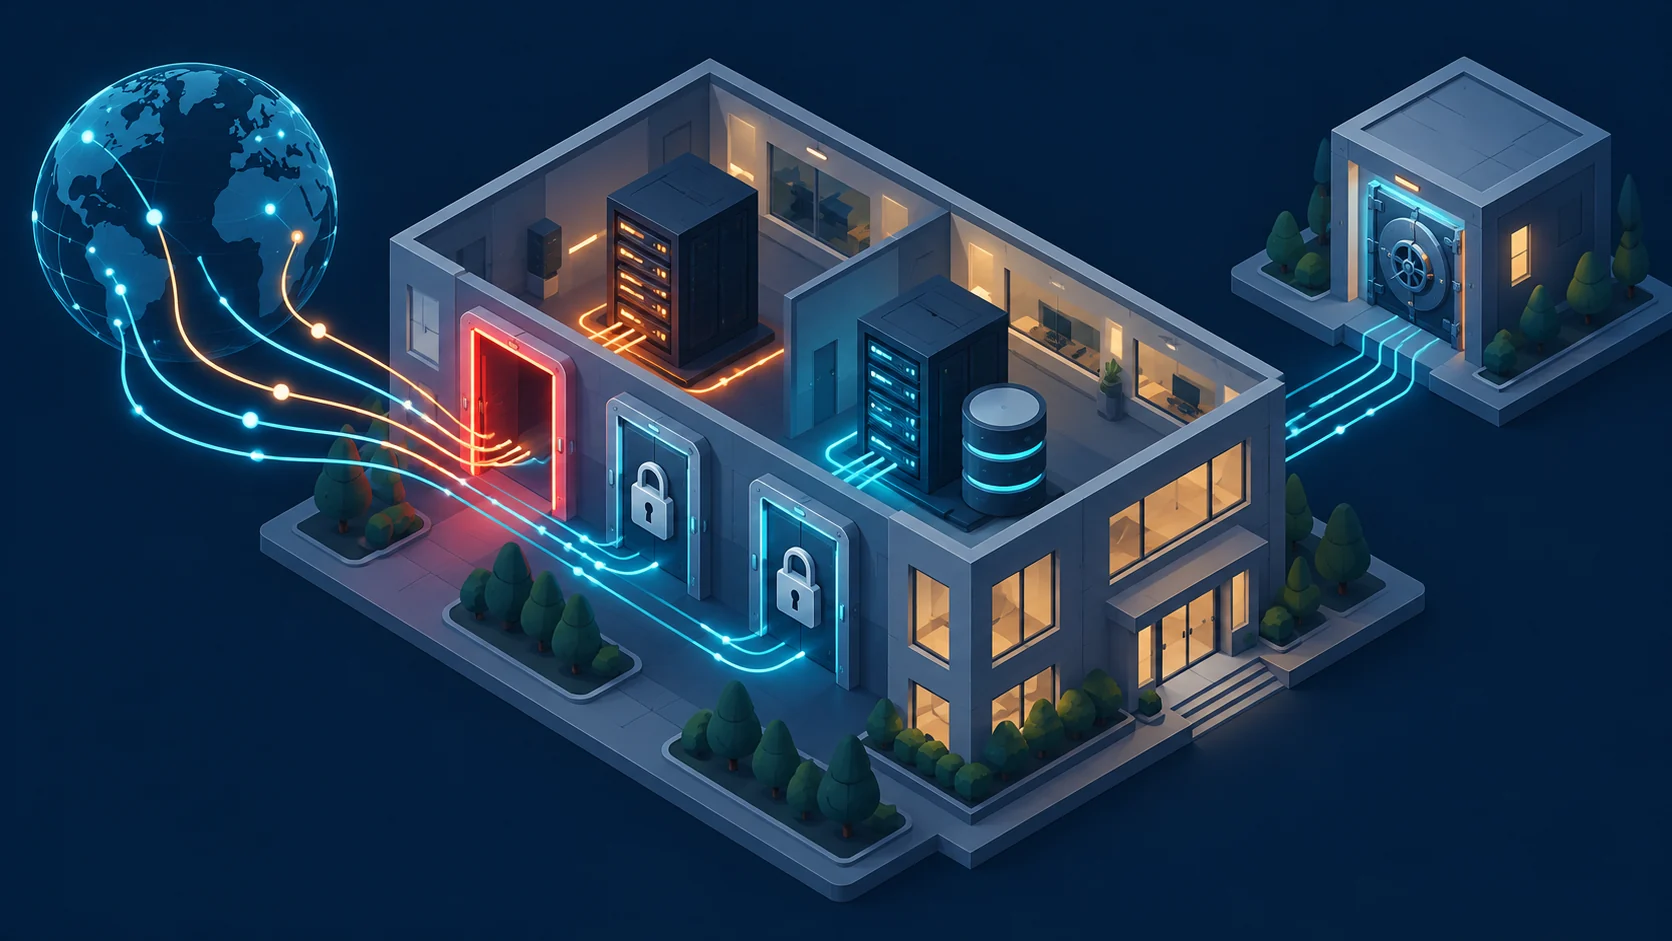
더존비즈온 침해사고에서 지금까지 확인된 침입 경로는 두 가지예요. 직원 VPN 계정을 이용한 외부 접속, 그리고 백업 솔루션 취약점을 이용한 백업 서버 침해예요.
둘 다 "업무 편의를 위해 밖에서 들어오도록 열어 둔 길"이에요. 중소기업 랜섬웨어 사고에서 가장 자주 보이는 구조와 같아요. 이 글은 확인된 사실만 정리하고, 중소기업이 오늘 점검할 항목 7가지를 알려 드려요.
1. 더존 사고에서 확인된 사실
| 날짜 | 내용 | 상태 |
|---|---|---|
| 10월 15일 | 외부인이 직원 VPN 계정으로 내부 시스템에 접속해 데이터를 조회한 기록 확인 | 확인 |
| 10월 16·21일 | 두 차례 침해사고 신고(10월 21일 신고는 APO 백업 서버 이상 징후) | 확인 |
| — | 회사는 백업 솔루션 취약점을 이용한 침해라고 설명. 암호화된 백업 데이터 일부 반출 정황 | 회사 발표 |
| 10월 25일 | 과기정통부 '중대 사고' 판단, 민관합동조사단 구성 | 확인 |
| — | 고객사 임직원 정보 유출 여부·범위 | 조사 중 |
회사는 암호화 키가 유출된 정황은 없다고 밝혔어요. 실제 유출 범위는 조사 결과를 기다려야 해요.
2. 중소기업 랜섬웨어는 어디로 들어올까요
KISA는 SW 개발사나 IT 유지보수 업체가 고객사에 원격 접속하는 과정에서 감염된 사례가 적지 않다고 밝혔어요. 공격자는 포트 스캔으로 취약한 MS-SQL 서버를 찾고, 비밀번호를 대입해 계정을 빼앗았어요.
원인은 대부분 비슷했어요.
- 추측하기 쉬운 비밀번호
- 오래 바꾸지 않은 비밀번호
- 2단계 인증(MFA)과 접속 IP 제한이 없음
3. 유지보수 업체 한 곳이 뚫리면 생기는 일
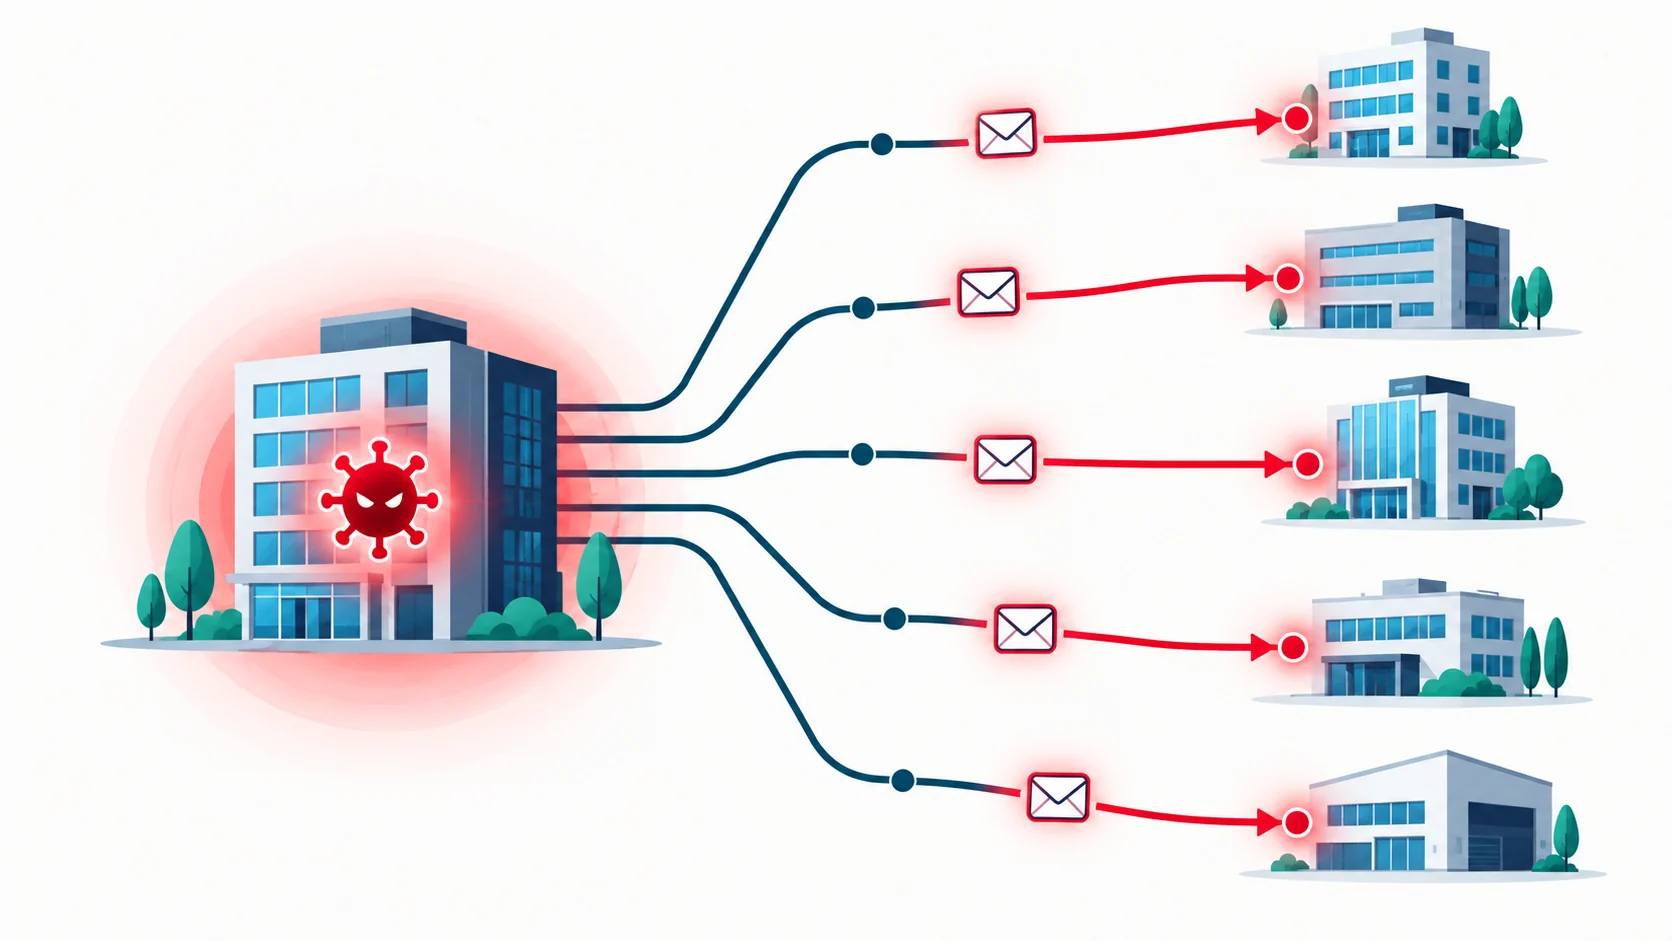
2026년 4월 경찰청·중기부·KISA 공동 권고는 새로운 수법을 경고했어요. 공격자가 IT 구축·유지보수 업체를 먼저 감염시키고, 그 업체를 사칭한 메일로 고객사에 들어가는 방식이에요. 위장 메일 중에는 "ERP 컨설팅 문의"도 있었어요.
파일을 암호화하면서 데이터도 빼 가는 이중 탈취형이고, 요구액은 매출의 약 1% 수준이라고 해요. 피해는 중소 제조업에 몰렸어요.
4. 오늘 점검할 항목 7가지
① 원격 포트 노출: ERP·DB 서버의 1433(DB), 3389(원격 데스크톱), 22번 포트가 인터넷에서 보이는지 확인해요.
② 상시 개방 여부: 유지보수 원격 접속은 작업할 때만 열고, 끝나면 닫아요.
③ 유지보수 계정 비밀번호: 언제 바꿨는지, 다른 곳과 같은 값은 아닌지 확인해요.
④ 2단계 인증과 접속 제한: VPN·원격 접속에 MFA, 접속 IP·단말 제한을 걸어요.
⑤ 남은 계정: 퇴사자, 예전 유지보수 담당자 계정을 지워요.
⑥ 접속 기록: 원격 접속 기록을 누가, 언제 보는지 정해요.
⑦ 백업 분리와 복구 훈련: 백업을 운영망·원격 경로와 떼어 두고, 분기마다 복구를 실제로 해 봐요.
5. 백업은 왜 따로 둬야 할까요
KISA는 피해 기업 대부분이 백업을 같은 네트워크에 둬 피해가 커졌다고 분석했어요. 더존 사고에서도 백업 서버가 공격 대상이 됐어요. 운영망에서 쓰는 계정이나 원격 경로로 백업까지 닿으면, 마지막 복구 수단도 함께 잃어요.
디포트리스(D-FORTRESS)는 이 지점을 다뤄요. 데이터 트랜지스터 기술로 백업을 물리적 경계 너머 격리 구간에 두고, 운영망 계정을 빼앗겨도 경계를 넘는 삭제·변경 명령은 제한되도록 설계했어요. 저장소의 로컬 권한, 별도 관리망, 물리적 접근은 추가 통제가 필요해요. 원격 접속 관리(①~⑥)를 대신하지 않고, 그 위에 더하는 마지막 층이에요.
6. 자주 묻는 질문
- Q1. VPN을 쓰면 안전한가요?
- VPN은 통신 경로를 암호화해요. 들어오는 사람이 진짜인지는 계정·기기·2단계 인증이 정해요. 더존 사고도 직원 VPN 계정 접속이 확인된 경로였어요.
- Q2. 유지보수 업체에 무엇을 요구해야 하나요?
- 작업할 때만 여는 접속, 담당자별 개인 계정, 2단계 인증, 접속 기록 공유를 요구하세요.
- Q3. 우리 회사 포트가 열려 있는지 어떻게 확인하나요?
- 방화벽의 외부 허용 규칙에서 1433·3389·22 포트를 찾아보세요. 유지보수 업체에 외부에서 열린 포트 목록을 요청하는 방법도 있어요.
- Q4. 백업은 어디에 둬야 하나요?
- 운영망과 분리된 곳에 두고, 운영 계정으로 지울 수 없게 해야 해요. 분기마다 실제 복구 훈련도 하세요.
7. 정리
- 해커는 부수기보다 로그인해요. 열어 둔 원격 접속과 오래된 계정부터 점검하세요.
- 유지보수 업체 한 곳이 뚫리면 고객사 전체가 위험해요.
- 백업은 운영망·원격 경로와 떼어 두세요.
랜섬웨어 실전 방어 가이드(무료 PDF)
랜섬웨어 실전 방어 가이드(무료 PDF, 개인정보 등록 불필요)는 dfortress.kr에서 받을 수 있어요. 백업 격리 도입을 검토한다면 디포트리스(D-FORTRESS) 4주 PoC를 문의하세요.
참고자료 (기준일 2026-10-27)
- 디지털투데이, 2026-10-26
- 뉴스1, 2026-10-26
- 아주경제, 2026-10-26
- 보안뉴스(KISA 발표), 2025-02-26
- 뉴시스(KISA), 2025-08-14
- 뉴시스(경찰청·KISA 권고), 2026-04-16