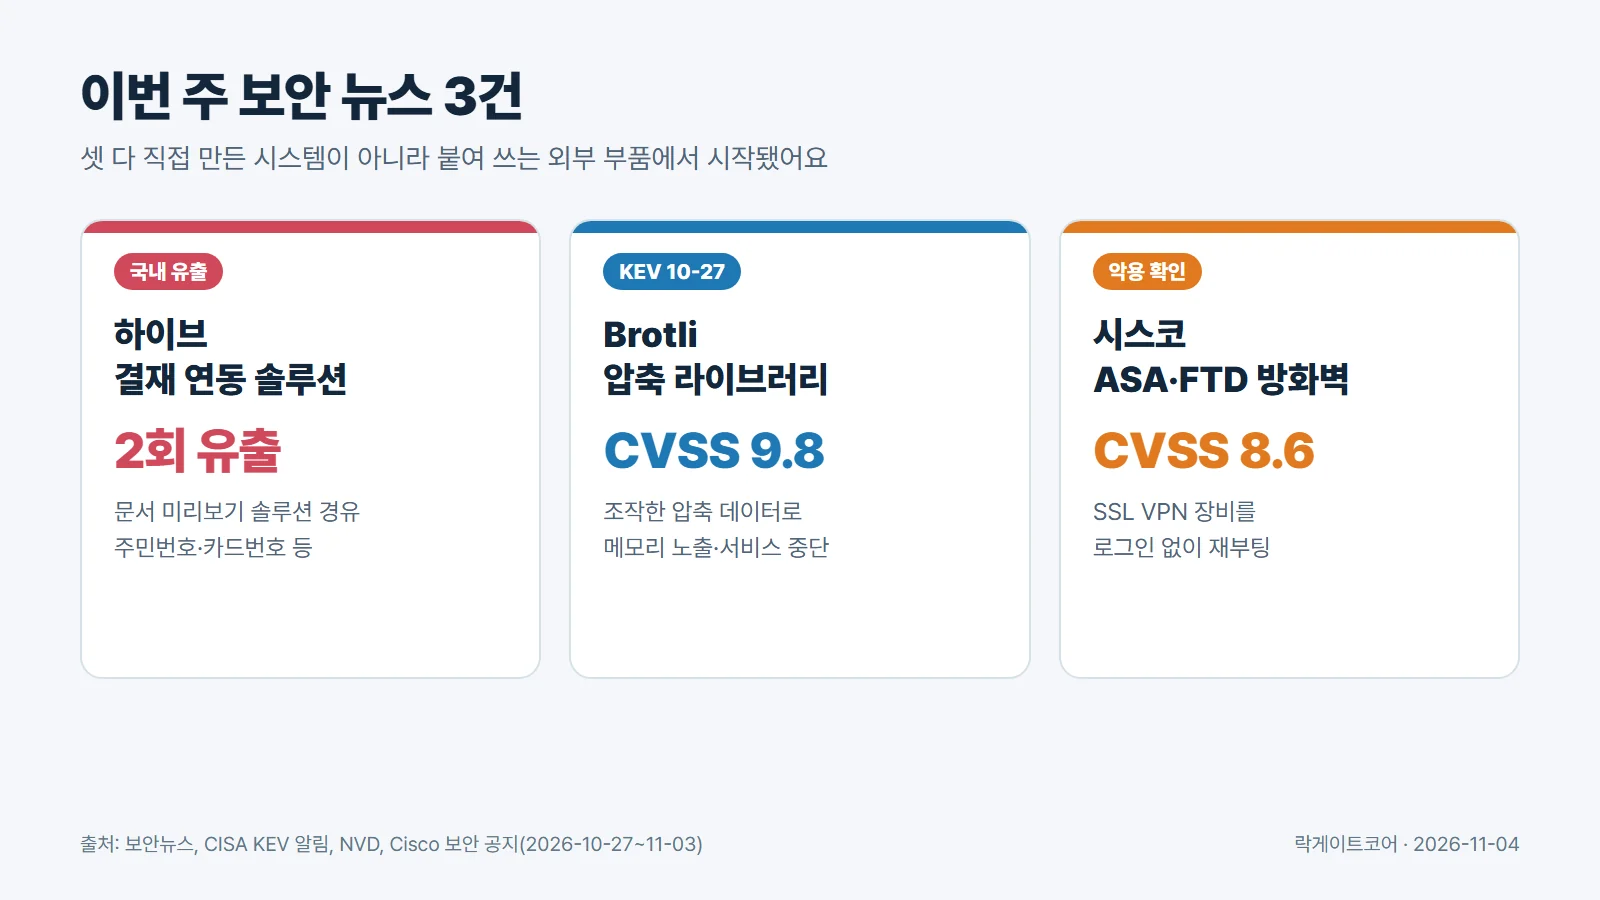
11월 첫 주 보안 뉴스 3건을 골랐어요. 하이브 사내 시스템 개인정보 유출, 웹 압축 라이브러리 Brotli 취약점 악용, 시스코 방화벽 SSL VPN 재부팅 공격이에요. 셋 다 직접 만든 시스템이 아니라 붙여 쓰는 외부 부품에서 시작됐어요.
1. 하이브, 결재 연동 솔루션을 거쳐 개인정보 유출
하이브는 전자결재 시스템에 연동한 외부 업체의 문서 미리보기 솔루션에서 비정상 접근을 확인했어요. 추가 조사에서 비용처리 시스템에도 같은 방식의 접근이 드러났어요. 유출 기간은 9월 12~13일과 10월 3~5일이에요.
전·현직 구성원과 협력사 관계자의 주민등록번호·여권번호·계좌번호·카드번호·의료정보 등이 사람마다 다르게 나갔어요. 회사는 10월 18일 공지했고 KISA와 개인정보위에 신고했어요. 대상 인원은 밝히지 않았어요.
인사이트 문서를 미리 보여 주는 부품도 결재 문서 전체를 읽어요. 연동 솔루션의 접근 범위와 접속 기록을 따로 보세요.
원문: 보안뉴스, 2026-11-03 · 미주중앙일보, 2026-11-01
2. Brotli 압축 해제 취약점, CISA 실제 악용 목록에 등재
Brotli는 웹 서버와 브라우저가 주고받는 데이터를 줄이는 압축 형식이에요. CVE-2026-111497은 1.0.3~1.2.0 버전의 압축 해제 코드가 버퍼 밖에 쓰는 결함이에요. 로그인 없이 조작한 압축 데이터를 보내면 메모리 노출이나 서비스 중단이 생기고, 코드 실행으로 이어지기도 해요.
CVSS는 NVD 9.8, Google 9.2예요. CISA는 10월 27일 KEV에 올렸고, 미국 연방기관 조치 기한은 11월 10일이에요. 수정 버전은 1.0.10·1.1.1·1.2.1이고, Brotli를 자체로 담은 Node.js도 보안 업데이트를 냈어요.
인사이트 설치 목록에 Brotli가 안 보여도 Node.js나 파이썬 패키지 안에 들어 있어요. 구성요소 목록(SBOM)으로 찾으세요.
원문: CISA, 2026-10-27 · NVD, 2026-10-22 · Business Upturn, 2026-11-02
3. 시스코 ASA·FTD 방화벽, SSL VPN 재부팅 공격
시스코는 10월 28일 ASA·FTD 소프트웨어의 CVE-2026-76418을 공지했어요. SSL VPN을 켜고 터널 그룹에 2차 인증 서버를 설정한 장비가 대상이에요. 로그인 없이 보낸 요청으로 장비가 예기치 않게 재부팅돼요.
CVSS는 8.6이고, 시스코는 10월에 실제 악용을 확인했어요. 우회책은 없어요. 2차 인증 설정을 끄는 완화책은 인증을 약하게 만들기도 해서 수정 릴리스 적용이 먼저예요.
인사이트 VPN 장비가 재부팅되면 원격 접속 전체가 끊겨요. 장비 버전과 2차 인증 설정부터 확인하세요.
원문: Cisco, 2026-10-28 · BleepingComputer, 2026-10-29
4. 이번 주 할 일
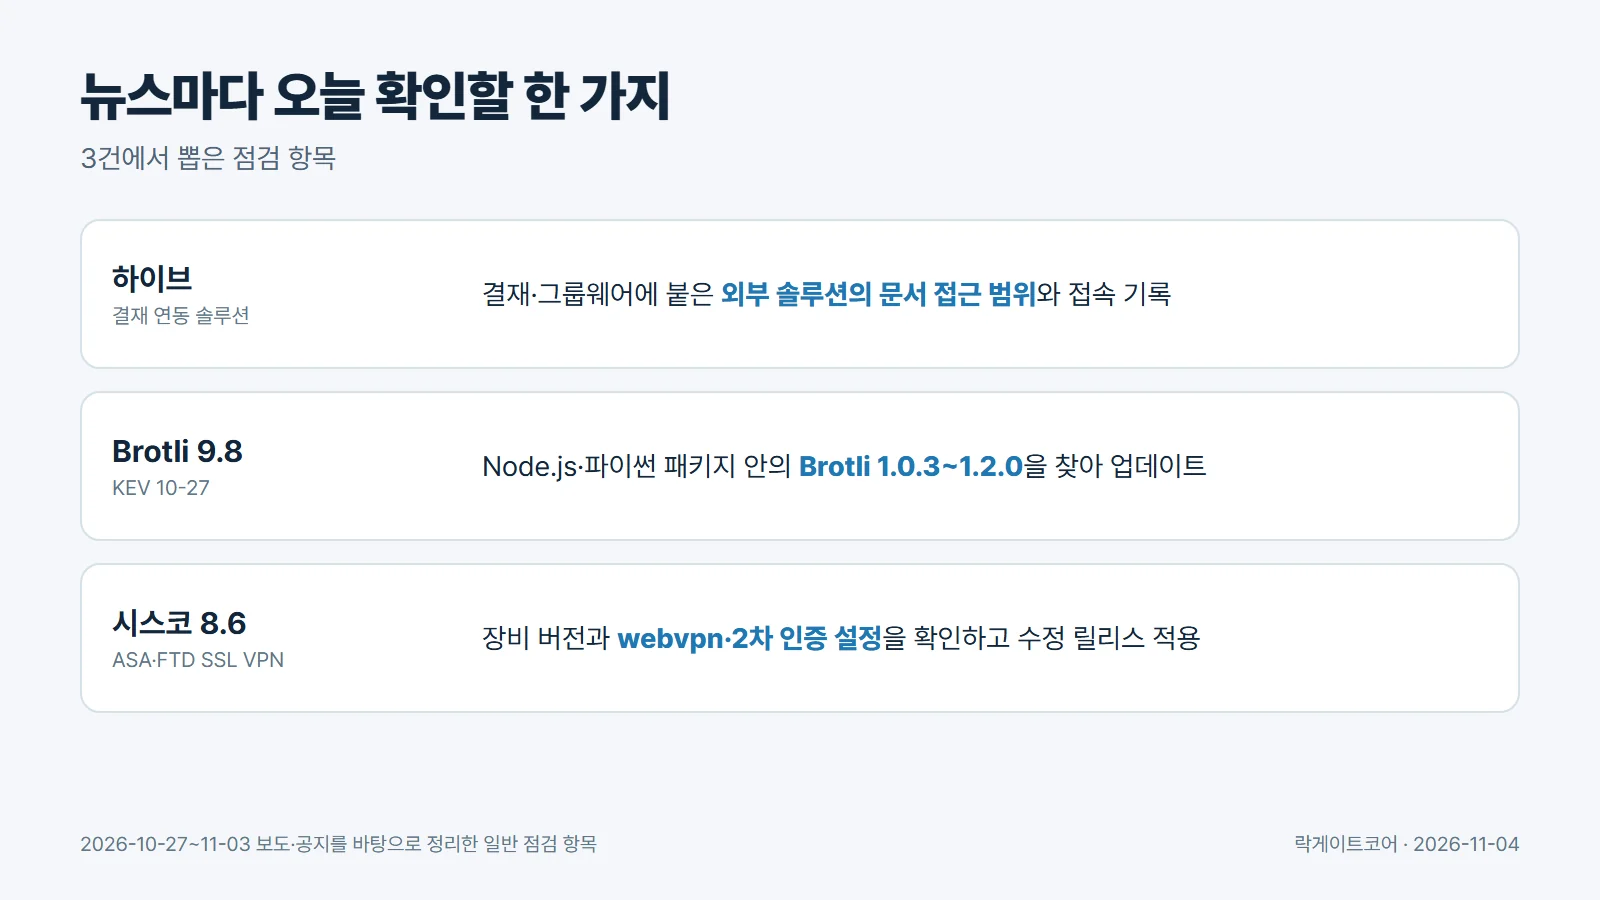
- 결재·그룹웨어에 붙은 미리보기·뷰어 같은 외부 솔루션 목록과 권한을 정리해요. 외부 접속 경로 점검은 더존 해킹 이후 원격 접속 점검 글에 정리했어요.
- 서버와 개발 장비에서 Brotli 1.0.3~1.2.0을 찾아 업데이트해요. 여러 패치의 순서는 CVSS로 패치 우선순위 정하는 글을 참고하세요.
- 시스코 ASA·FTD 버전과 webvpn·2차 인증 설정을 확인해요.
5. 자주 묻는 질문
- Q1. Brotli 점수가 9.8과 9.2로 다른 이유는 무엇인가요?
- NVD는 CVSS 3.1로 9.8, 발급 기관인 Google은 CVSS 4.0으로 9.2를 매겼어요. 계산 방식이 달라서예요. 둘 다 긴급 등급이에요.
- Q2. 유출 안내를 받으면 어떻게 하나요?
- 하이브는 임직원 사칭 연락과 출처가 불분명한 첨부파일·링크에 주의하라고 안내했어요. 회사 공식 창구로 직접 확인하세요.
엔포트리스(N-FORTRESS)
연동 솔루션이나 VPN이 뚫려도 핵심 DB까지 닿지 않게 물리적 경계를 두는 방식은 엔포트리스(N-FORTRESS) 제품 페이지에서 볼 수 있어요.
참고자료 (기준일 2026-11-03)
- 보안뉴스, 2026-11-03
- 미주중앙일보, 2026-11-01
- CISA KEV 알림, 2026-10-27
- NVD CVE-2026-111497, 2026-10-22
- Business Upturn, 2026-11-02
- Cisco 보안 공지 CVE-2026-76418, 2026-10-28
- BleepingComputer, 2026-10-29