월요일 아침, 인터넷뱅킹이 멈추고 유출 경보까지 뜨면 금융사 보안 담당자는 해킹 대응과 장비 장애 우회 중 무엇부터 시작해야 할까요? 침해라면 계정과 연결을 차단하고, 장비 고장이라면 대체 채널과 업무 재개를 먼저 판단해야 해요.
결론부터 말하면, 금융시스템의 임계점은 해킹 발생 자체보다 신뢰와 복구 능력이 함께 무너지는 순간에 가까워요. 금융보안원과 SMBC Consumer Finance 사례는 외부 침해였지만, 일본 128개 신용금고의 약 5시간 40분 장애는 해킹이 아닌 시스템 장비 고장이었어요.
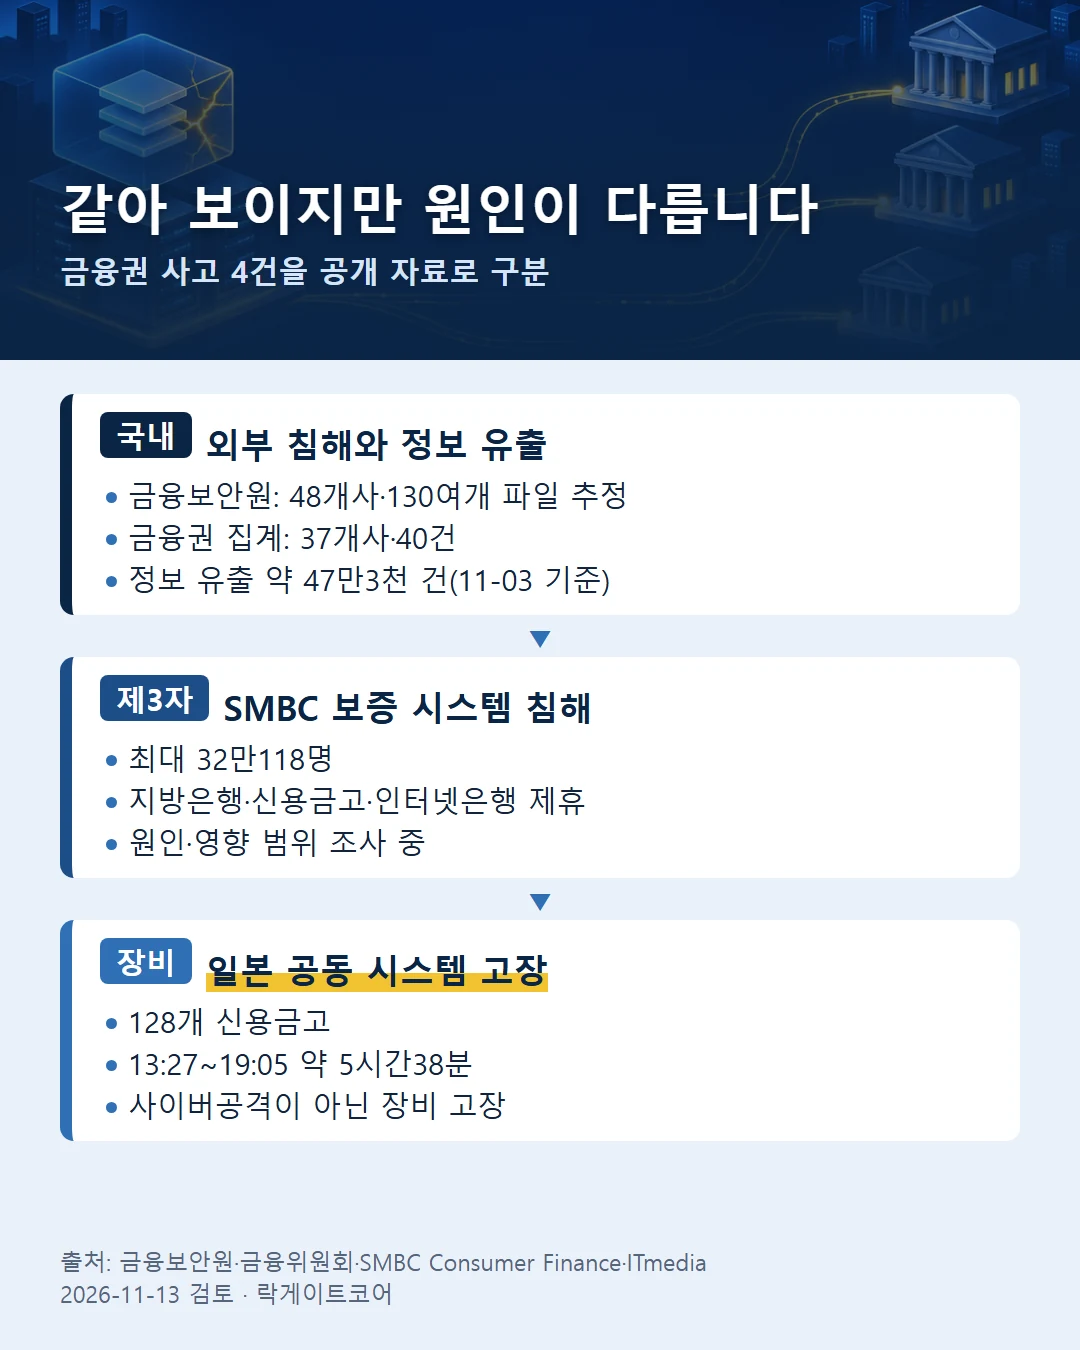
공개 자료는 네 가지 경로를 보여 줘요. 금융보안원 상시평가 시스템에서는 연합뉴스 보도 기준 48개사의 130여개 파일 유출이 추정됐고, 금융위원회는 9월 30일부터 11월 3일까지 37개사에서 40건의 침해신고와 약 47만3천 건의 정보 유출을 집계했어요. SMBC Consumer Finance는 보증업무 시스템 침해로 최대 32만118명의 정보가 영향을 받았다고 발표했어요. 이 수치는 개별 사고가 모두 AI 공격 때문이라는 뜻이 아니에요.
1. 네 사건은 무엇이 같고 무엇이 다른가요?
공통점은 한 기관의 문제가 연결된 조직과 고객에게 번질 수 있다는 점이에요. 원인과 확인 수준은 다릅니다.
| 사건 | 확인된 원인·상태 | 범위와 시사점 |
|---|---|---|
| 금융보안원 상시평가 시스템 | 외부의 비정상 접근과 정보 유출, 정밀 조사 중 | 48개사·130여개 파일 추정. 외부 접점과 권한 승인 경계를 따로 검증해야 해요. |
| 국내 금융권 침해 집계 | 여러 업권의 침해신고 합계 | 37개사·40건, 약 47만3천 건. 외부 접점 전반을 함께 봐야 해요. |
| SMBC Consumer Finance | 보증업무 시스템에 대한 제3자 무단 접근 | 최대 32만118명. 한 공급자의 침해가 제휴 기관으로 번질 수 있어요. |
| 일본 신용금고 공동 시스템 | 사이버공격이 아닌 시스템 장비 고장 | 128개 신용금고, 약 5시간38분. 공통 인프라 집중이 장애 범위를 넓혔어요. |
2. AI가 금융시스템의 위험 공식을 어떻게 바꾸나요?
IMF는 2026년 5월 분석에서 고도화된 AI가 기존 공격 기법을 기계 속도로 확대하고, 취약점 발견과 악용이 패치보다 빨라질 수 있다고 봤어요. 금융회사가 공통 소프트웨어와 공유 서비스 제공자에 기대는 구조에서는 같은 약점이 여러 기관에 동시에 영향을 줄 가능성도 커져요.
이 분석은 이번 네 사건의 직접 원인이 AI라는 뜻이 아니에요. 공개 자료만으로는 그런 인과관계를 확인할 수 없어요. AI는 이미 있는 취약점·공급망 의존·대응 지연을 더 빠르게 확대할 수 있는 위험 요인으로 보는 편이 정확해요. 공격과 방어의 속도 차이는 AI 공격 비용 비대칭을 다룬 글에서도 설명했어요.
3. 신뢰가 무너지면 ‘사이버 런’으로 번지나요?
가능한 경로는 있어요. 서비스 중단이나 데이터 유출이 길어지면 고객은 자산과 거래 기록을 믿기 어려워져요. 불안이 출금 시도로 번지면 유동성 압박이 커지고, 연결된 결제·시장 기능에도 부담을 줄 수 있어요.
다만 모든 장애가 뱅크런으로 이어지는 것은 아니에요. IMF는 2024년 분석에서 미국 소형 은행의 사이버 사고 뒤 완만하고 비교적 지속적인 예금 유출을 관찰했지만, 유의미한 ‘사이버 런’은 아직 발생하지 않았다고 밝혔어요. 모바일뱅킹은 출금 시도를 빠르게 만들 수 있어도, 실제 확산은 사고 범위·고객 소통·대체 서비스·유동성 대응에 따라 달라져요.
4. 사이버 복원력은 예방과 무엇이 다른가요?
NIST는 사이버 복원력을 사이버 자원을 쓰는 시스템이 불리한 조건·공격·침해를 예상하고, 견디고, 복구하고, 적응하는 능력으로 정의해요. 방화벽·MFA·패치 같은 예방 통제는 그대로 필요해요. 복원력은 여기에 침해 뒤 데이터 무결성, 업무 재개, 재발 방지까지 더해요.
| 영역 | 예방 중심 질문 | 복원력 중심 질문 |
|---|---|---|
| 접근 | 침입을 어떻게 줄이나요? | 관리자 권한이 탈취된 뒤 어디까지 번지나요? |
| 데이터 | 백업이 생성되나요? | 운영 계정으로 복구 사본까지 지울 수 있나요? |
| 운영 | 장애를 어떻게 막나요? | 공통 장비 고장 때 대체 절차가 작동하나요? |
| 복구 | DR 문서가 있나요? | 최근 사본으로 실제 복구 시간을 재봤나요? |
5. 복구 사본 앞에 물리적 경계가 필요한 이유
디포트리스(D-FORTRESS)는 기존 백업 솔루션 앞단에 물리적 전송 경계를 더하는 제품이에요. 핵심인 데이터 트랜지스터(Data Transistor)는 이중 데이터 다이오드로 물리적 단방향·논리적 양방향 통신을 구현하는 기술이에요.
TX와 RX는 한 장비 안의 포트가 아니라 서로 분리된 서버예요. 두 서버 사이의 주 전송 통로는 TX에서 RX로만 흐르고, 별도 피드백 통로는 RX에서 TX로만 흐르도록 방향을 고정해요. 오류 파일 재요청 같은 제한된 피드백을 제공하면서도 각 물리 통로의 역방향 통신을 막는 구조예요. 이 기술은 등록특허 제10-3041886호에 반영돼 있어요.
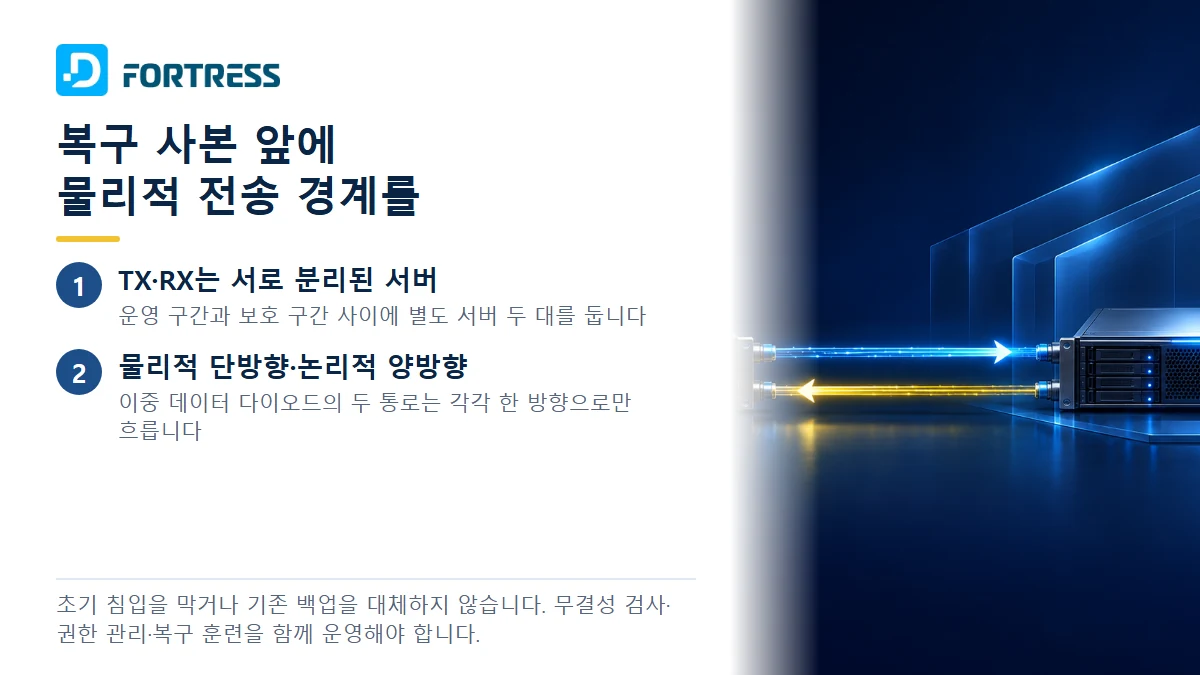
이 구조는 운영 서버와 백업 관리 계정이 함께 침해될 때 복구 사본까지 삭제·암호화될 위험을 낮추는 데 초점을 둬요. 랜섬웨어가 백업부터 노리는 경로처럼 운영망과 같은 권한 체계에 놓인 백업은 공격자의 다음 표적이 되기 쉬워요.
남는 한계도 분명해요. 디포트리스는 초기 침입을 막지 않고, Veeam·Commvault 같은 기존 백업 솔루션을 대체하지 않아요. 원본 훼손을 늦게 발견하면 손상된 데이터가 사본으로 넘어갈 수 있어 무결성 검사와 보존 정책이 필요해요. 인증·권한 관리·모니터링·복구 훈련도 함께 운영해야 해요.
6. 지금 확인할 금융권 사이버 복원력 5가지
- 외부 접점과 권한 승인: 인터넷에 열린 자산, 관리자 화면, 임시 계정, 승인 우회 가능성을 목록으로 점검해요.
- 제3자와 공통 인프라: 한 공급자나 공동 시스템이 멈추면 영향을 받는 업무·고객·대체 채널을 연결해 봐요.
- 복구 사본의 격리: 운영 관리자 권한만으로 백업·스냅샷·보존 정책을 함께 지울 수 있는지 시험해요.
- 무결성 검증: 정상 파일의 기준 해시, 악성코드 검사, 보존 기간을 정하고 훼손 시점을 식별해요.
- 복구 시간 실측: 핵심 시스템 하나를 실제 사본으로 되살려 RTO 안에 들어오는지 재요. 문서가 아니라 결과 로그를 남겨요.
7. 자주 묻는 질문
- Q1. 일본 128개 신용금고 장애도 해킹이었나요?
- 아니에요. 운영 기관 발표를 인용한 ITmedia 보도에 따르면 시스템 장비 고장이 원인이었고, 사이버공격에 따른 장애가 아니었어요. 11월 6일 13시 27분부터 19시 5분까지 약 5시간 40분 영향을 줬어요.
- Q2. 이번 금융권 사고가 모두 AI 해킹 때문인가요?
- 그렇게 확인되지 않았어요. IMF는 AI가 취약점 발견·악용 속도와 공유 인프라 위험을 키울 수 있다고 분석했지만, 여기서 다룬 개별 사고의 직접 원인이 AI라고 단정할 근거는 공개되지 않았어요.
- Q3. 사이버 런은 무엇인가요?
- 사이버 사고 뒤 신뢰가 흔들려 예금이 빠르게 빠져나가는 상황을 말해요. IMF는 미국 소형 은행에서 완만하고 지속적인 예금 유출을 관찰했지만, 2024년 분석 기준으로 유의미한 사이버 런은 아직 발생하지 않았다고 밝혔어요.
- Q4. 사이버 복원력은 무엇인가요?
- NIST는 사이버 자원을 쓰는 시스템이 불리한 조건·공격·침해를 예상하고, 견디고, 복구하고, 적응하는 능력으로 정의해요. 침입 예방뿐 아니라 업무 재개와 적응까지 포함해요.
- Q5. 디포트리스만 도입하면 랜섬웨어를 막나요?
- 아니에요. 디포트리스는 기존 백업 앞단에 물리적 전송 경계를 더해 복구 사본 훼손 위험을 낮추는 역할이에요. 초기 침입을 막는 제품이 아니며, 인증·권한 관리·무결성 검사·모니터링·복구 훈련을 함께 운영해야 해요.
8. 정리
- 금융보안원·SMBC 사례는 외부 침해지만, 일본 128개 신용금고 장애는 장비 고장이에요.
- IMF는 AI가 공격 속도와 공유 인프라의 집중 위험을 키울 수 있다고 분석하지만, 개별 사고와 AI의 직접 인과는 확인되지 않았어요.
- 금융권 사이버 복원력은 예방 통제에 복구 사본 격리·무결성 검증·실제 복구 훈련을 더하는 접근이에요.
디포트리스(D-FORTRESS) PoC
말로 설득하지 않겠습니다. 운영 서버를 장악한 상태에서 백업이 어떻게 버티는지, PoC로 직접 확인해 보세요
참고자료 및 검토일
- 금융보안원, 상시평가 시스템 정보 유출 긴급 차단 및 정밀 조사 착수, 2026-11-10
- 연합뉴스, 금보원 해킹으로 48개사 130여개 파일 유출, 2026-11-11
- 금융위원회, AI시대 보안체계 혁신을 위한 전 금융권 간담회, 2026-11-05
- 도코모SMTB넷은행, 보증 제휴처 SMBC Consumer Finance 침해로 고객 정보 유출, 2026-11-05
- INTERNET Watch, SMBC Consumer Finance 시스템 침해 보도, 2026-11-06
- ITmedia, 128개 신용금고 장비 장애 복구 보도, 2026-11-09
- IMF, Financial Stability Risks Mount as Artificial Intelligence Fuels Cyberattacks, 2026-05-07
- IMF, Rising Cyber Threats Pose Serious Concerns for Financial Stability, 2024-04-09
- NIST CSRC, Cyber Resiliency 정의
사실 검토일: 2026년 11월 13일. 사고 조사와 피해 범위는 이후 바뀔 수 있어요.