10월 21일, 더존비즈온 백업 서비스 「APO백업」에서 백업 솔루션 취약점을 거쳐 암호화된 데이터가 외부로 반출된 정황이 확인됐어요. 닷새 전에는 회계·세무 프로그램 스마트A10 개발 서버에 직원 VPN 계정으로 무단 접근한 정황이 나왔어요.
원격 접속 점검은 10월 27일 글(ERP 원격 접속 점검 7가지)에서 다뤘어요. 이번 글은 백업 서버를 봐요. 사고 소식보다 그 뒤 2주 동안 드러난 사실에서 출발해요.
1. 사고 뒤 2주에 드러난 것
- 최소 14곳: 개인정보 유출 가능성을 공지한 기업·기관이 최소 14곳이에요. 고객 대부분이 중소기업이라 공개되지 않은 곳이 더 있을 것으로 업계는 봐요.
- 끝난 계약의 데이터: 5월에 백업 계약을 끝낸 한 고객사의 과거 데이터가 약 6개월 뒤에도 서버에 남아 있었어요.
- 조사는 진행 중: 과학기술정보통신부는 10월 25일 이 사고를 중대한 침해사고로 보고 KISA·민간 전문가와 민관합동조사단을 꾸렸어요. 11월 4일 현재 조사 결과는 나오지 않았어요.
- 회사 입장: 더존비즈온은 백업 데이터가 암호화돼 있고 해독 키가 유출된 정황은 없다고 밝혔어요. 실제 유출 여부와 범위는 아직 확정되지 않았어요.
- 대응은 고객사 몫: 처리를 외부에 맡겨도 맡긴 기업의 관리·감독 의무는 남아요. 고객사는 서버를 직접 관리하지 않았어도 유출 가능성을 알리고 추가 피해를 막는 데 인력과 비용을 써요. 신뢰 하락·거래처 이탈 같은 손실은 인과관계를 입증하기 어려워 보상받기도 쉽지 않아요(법조계 인용, MTN 11-04).
2. 백업 서버가 표적이 되는 네 가지 이유
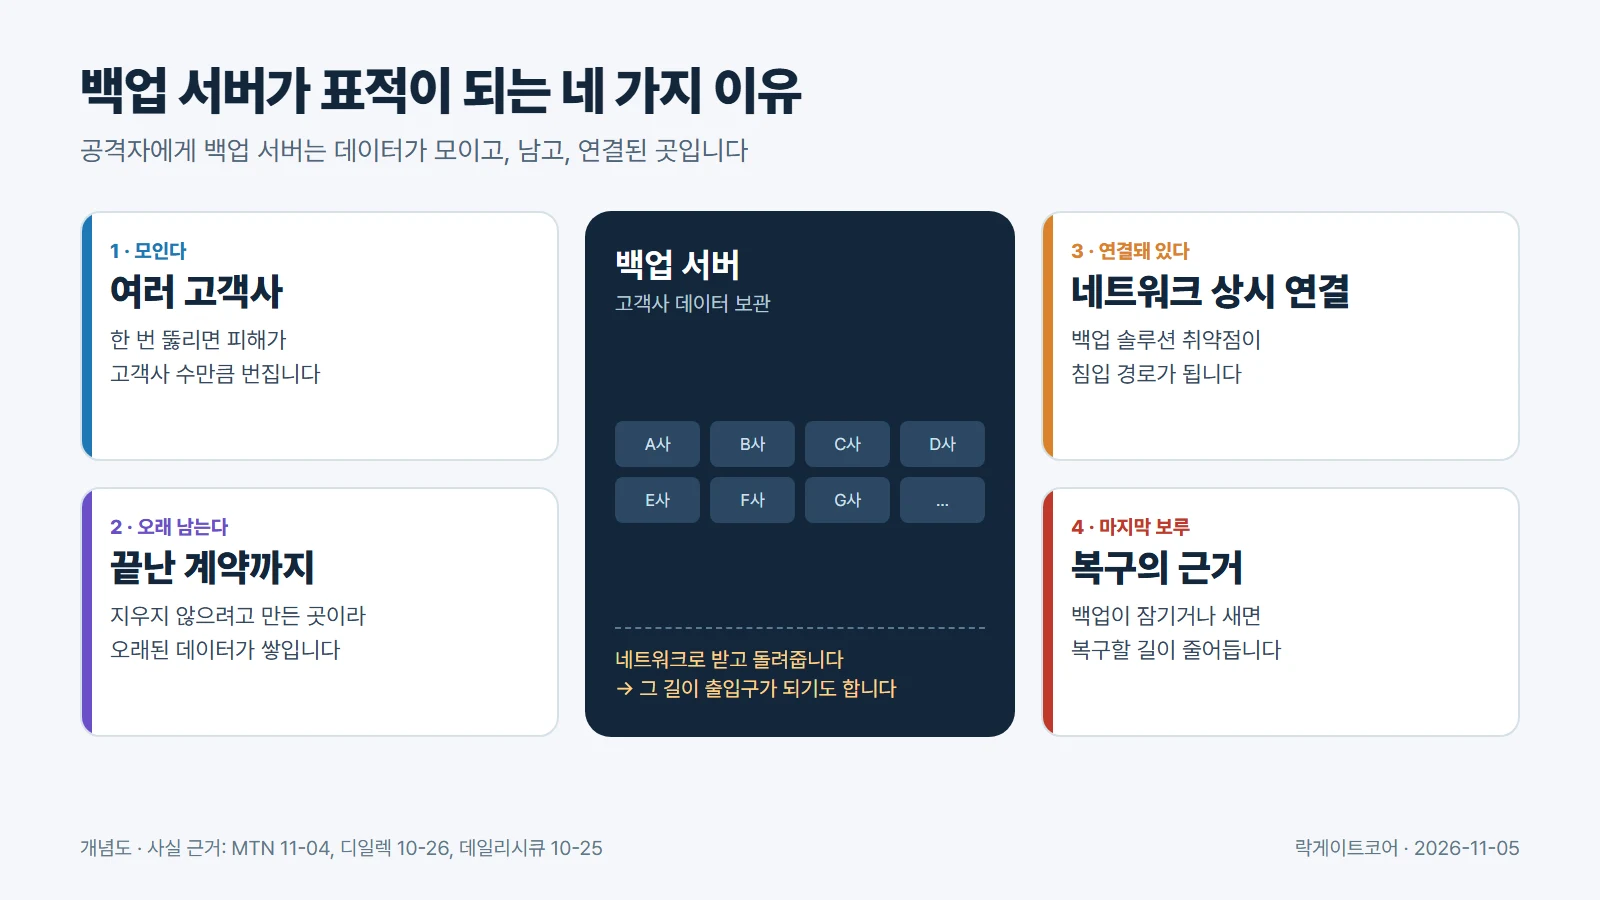
모여 있어요
운영 시스템은 회사마다 흩어져 있어요. 백업 서버에는 여러 고객사의 데이터가 한곳에 모여요. 한 번 뚫리면 피해가 고객사 수만큼 번져요. 이번에도 유출 가능성 공지가 최소 14곳으로 이어졌어요.
오래 남아요
백업은 지우지 않으려고 만든 곳이에요. 그래서 계약이 끝난 고객 데이터까지 남기 쉬워요. 지울 때를 정해 두지 않으면 공격자가 가져갈 몫만 늘어요.
연결돼 있어요
백업을 받고 돌려주려면 네트워크에 붙어 있어야 해요. 이번 반출 정황도 백업 솔루션 취약점을 거쳤어요. 데이터를 지키려고 만든 금고가 출입구가 됐어요.
마지막 보루예요
랜섬웨어 공격자는 운영 서버보다 백업을 먼저 노려요. 백업이 잠기거나 새면 복구할 길도, 협상할 여지도 줄어요.
그래서 백업 보안은 「암호화했느냐」에서 끝나지 않아요. 「네트워크로 백업에 닿을 수 있느냐」를 함께 물어야 해요. 암호화는 가져간 데이터를 읽기 어렵게 할 뿐, 가져가는 일 자체를 막지는 않아요.
3. 암호화한 백업과 네트워크로 닿지 않는 복구 사본
| 구분 | 암호화한 온라인 백업 | 네트워크로 닿지 않는 복구 사본 |
|---|---|---|
| 꺼내 가기 | 취약점·탈취 계정으로 반출될 수 있어요 | 네트워크로 꺼내 가는 길이 없도록 설계해요 |
| 내용 읽기 | 키가 지켜지면 읽기 어려워요 | 암호화와 함께 써요 |
| 지우기·잠그기 | 관리자 권한을 빼앗기면 지워지거나 잠길 수 있어요 | 네트워크로는 바꾸거나 지울 수 없어요 |
| 복구 | 같은 망에서 바로 해요 | 승인 절차를 거쳐 따로 해요 |
| 한계 | 공급업체 보안 수준에 기대요 | 전송 주기 사이의 데이터는 다음 전송 때 담겨요 |
4. 지금 확인할 5가지
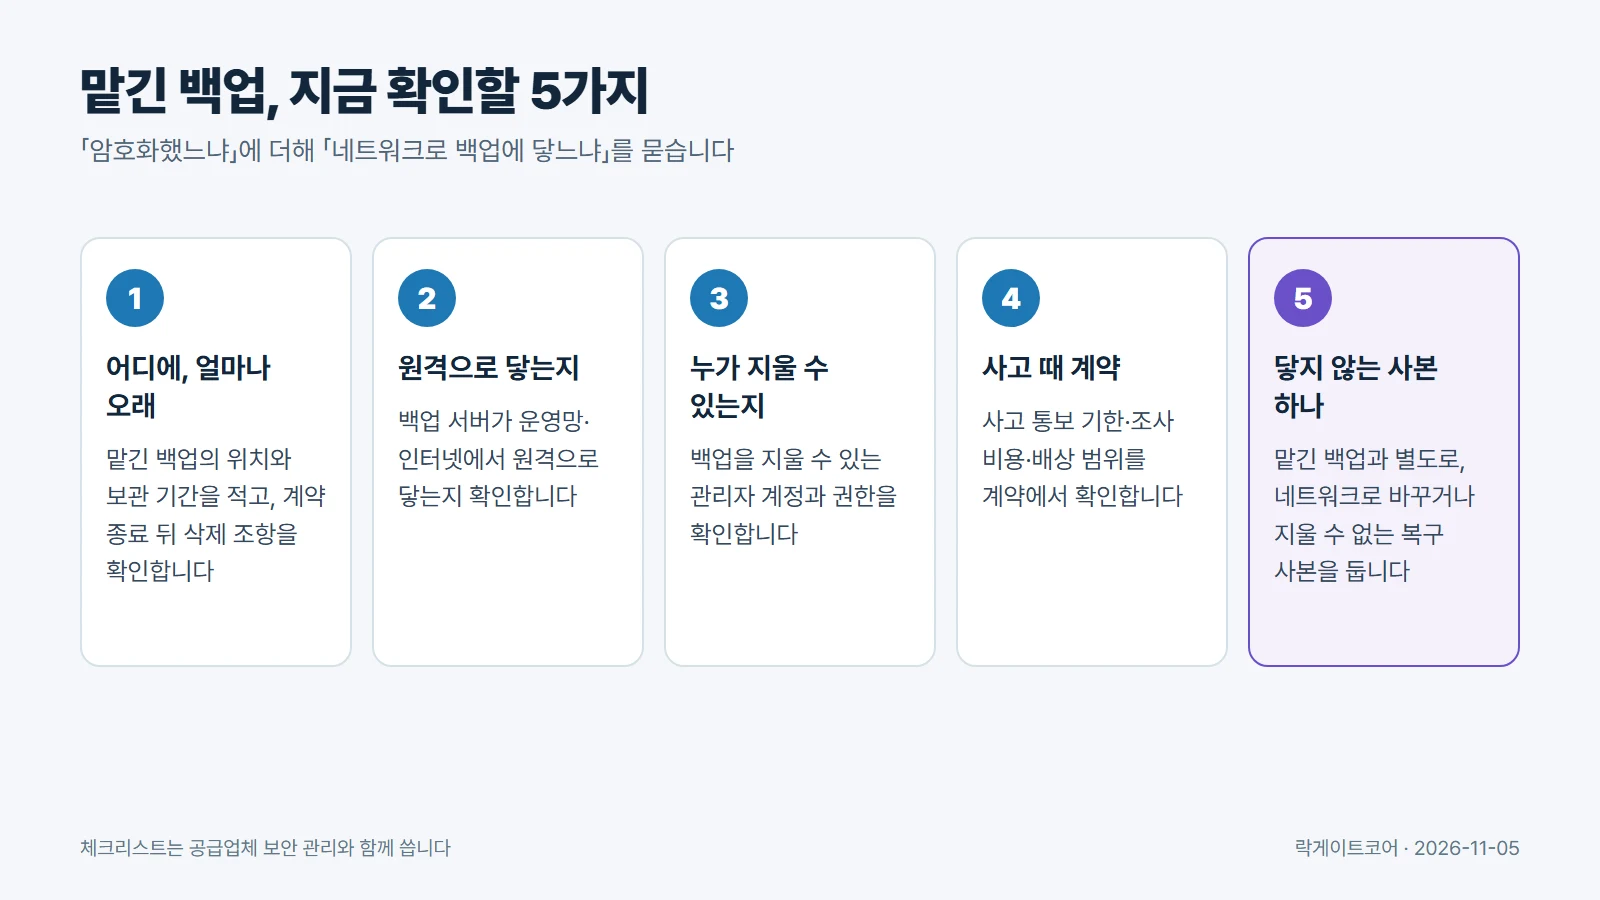
- 어디에, 얼마나 오래: 우리 데이터가 맡겨진 백업의 위치와 보관 기간을 적어요. 계약 종료 뒤 삭제 조항이 있는지 봐요.
- 원격으로 닿는지: 백업 서버가 운영망이나 인터넷에서 원격으로 닿는지 확인해요.
- 누가 지울 수 있는지: 백업을 지울 수 있는 관리자 계정과 권한이 누구에게 있는지 확인해요.
- 사고 때 계약: 공급업체 계약에서 사고 통보 기한·조사 비용·배상 범위를 확인해요.
- 닿지 않는 사본 하나: 맡긴 백업과 별도로, 네트워크로 바꾸거나 지울 수 없는 복구 사본을 하나 둬요.
5번은 가장 늦게 무너져야 하는 층이에요. 운영망과 맡긴 백업이 함께 흔들려도 되살릴 사본이 남아야 해요. 락게이트코어 D-FORTRESS는 데이터 트랜지스터 기술로 백업 데이터를 한 방향으로만 보내, 네트워크로는 바꾸거나 지울 수 없는 영역에 복구 사본을 둬요. 복구는 승인 절차를 거쳐 따로 해요. 1~4번 점검과 공급업체 관리를 대신하지는 않아요.
5. 자주 묻는 질문
- Q1. 백업 데이터가 암호화돼 있었다면 괜찮은 것 아닌가요?
- 해독 키가 지켜지면 내용을 읽기는 어려워요. 그래도 데이터가 밖으로 나간 정황만으로 고객사에는 공지와 대응 부담이 생겨요. 암호화와 함께 백업에 닿는 길을 줄여야 해요.
- Q2. 더존 고객이 아니면 상관없나요?
- 외부 업체에 백업을 맡겼다면 같은 질문이 남아요. 데이터가 어디에, 얼마나 오래 있는지, 누가 지울 수 있는지 확인하세요.
- Q3. 계약이 끝난 뒤 데이터는 어떻게 하나요?
- 계약서에 종료 뒤 삭제 기한과 삭제 확인 방법을 넣으세요. 이미 끝난 계약은 업체에 삭제 확인을 요청해 기록으로 남기세요.
- Q4. 네트워크로 닿지 않는 복구 사본이 일반 백업을 대신하나요?
- 대신하지 않아요. 평소 백업·암호화·접근 통제는 그대로 두고, 그 위에 마지막으로 남길 사본 하나를 더하는 방식이에요.
6. 정리
- 백업 서버는 데이터가 모이고, 오래 남고, 네트워크에 연결된 곳이에요.
- 「암호화했느냐」와 함께 「네트워크로 백업에 닿느냐」를 물어요.
- 맡긴 백업과 별도로 네트워크로 닿지 않는 복구 사본을 하나 둬요.
디포트리스(D-FORTRESS)
백업을 한 방향으로만 보내 네트워크로는 바꾸거나 지울 수 없는 복구 사본을 두는 방식은 디포트리스(D-FORTRESS) 제품 페이지에서 볼 수 있어요.
참고자료 (기준일 2026-11-04)
- MTN, [더존 해킹, 그 후①] 해킹은 더존에서, 피해는 고객사가, 2026-11-04
- 디일렉, 더존비즈온 5일 만에 또 해킹…정부, 민관조사단 발족, 2026-10-26
- 데일리시큐, 더존비즈온 APO 백업서버 해킹 공지, 2026-10-25
- 서울파이낸스, 더존비즈온 잇단 해킹…정부, 민관합동조사단 구성