
일요일 점검 창에서 메일 게이트웨이는 초록색인데, 파일 검사 프로세스가 몇 번이나 재시작됐다면 담당자는 패치를 미뤄도 될지부터 망설여요. 답은 미루지 말고 ClamAV 1.5.x는 1.5.5로, 1.4.x는 1.4.7로 업데이트하는 거예요.
ClamAV가 2026년 11월 18일 수정한 취약점은 10건이에요. 조작된 이메일·CHM·OLE2·압축 파일이 검사 작업을 멈추게 하거나, 스캔 시간과 파일 크기 제한을 넘길지도 몰라요. 업데이트 뒤에는 서비스 재시작과 실패 처리까지 확인해야 해요.
담당자는 수정판만 올리고 끝낼지, 검사 엔진이 멈춘 동안 파일 처리까지 확인할지 골라야 해요.
ClamAV 취약점은 무엇을 멈추게 하나요?
핵심 영향은 보안 검사의 가용성이에요. 파일을 분석하는 코드가 조작된 입력을 만나면 메모리를 과도하게 쓰거나, 무한 루프에 빠지거나, 경계 밖 메모리를 읽는 문제가 포함됐어요.
| 구분 | 확인된 내용 | 우선 조치 |
|---|---|---|
| ClamAV 1.5.x | 1.5.5에 보안 수정 포함 | 1.5.5 이상으로 업데이트 |
| ClamAV 1.4.x | 1.4.7에 보안 수정 포함 | 1.4.7 이상으로 업데이트 |
| Cisco Secure Endpoint Connector for Windows | Cisco 기준 CVSS 7.5, High | 8.6.4 이상 |
| Cisco Secure Endpoint Connector for Linux | Cisco 기준 CVSS 5.3, Medium | 1.29.3 이상 |
| Cisco Secure Endpoint Connector for Mac | Cisco 기준 CVSS 5.3, Medium | 1.27.5 이상 |
Cisco Secure Endpoint Private Cloud 자체가 취약한 건 아니에요. 그 환경이 배포하는 커넥터 소프트웨어가 영향을 받아요. Cisco는 11월 18일 기준 악성 사용을 알지 못한다고 밝혔지만, 우회책은 없다고 적었어요.
업데이트 전후로 무엇을 확인해야 하나요?
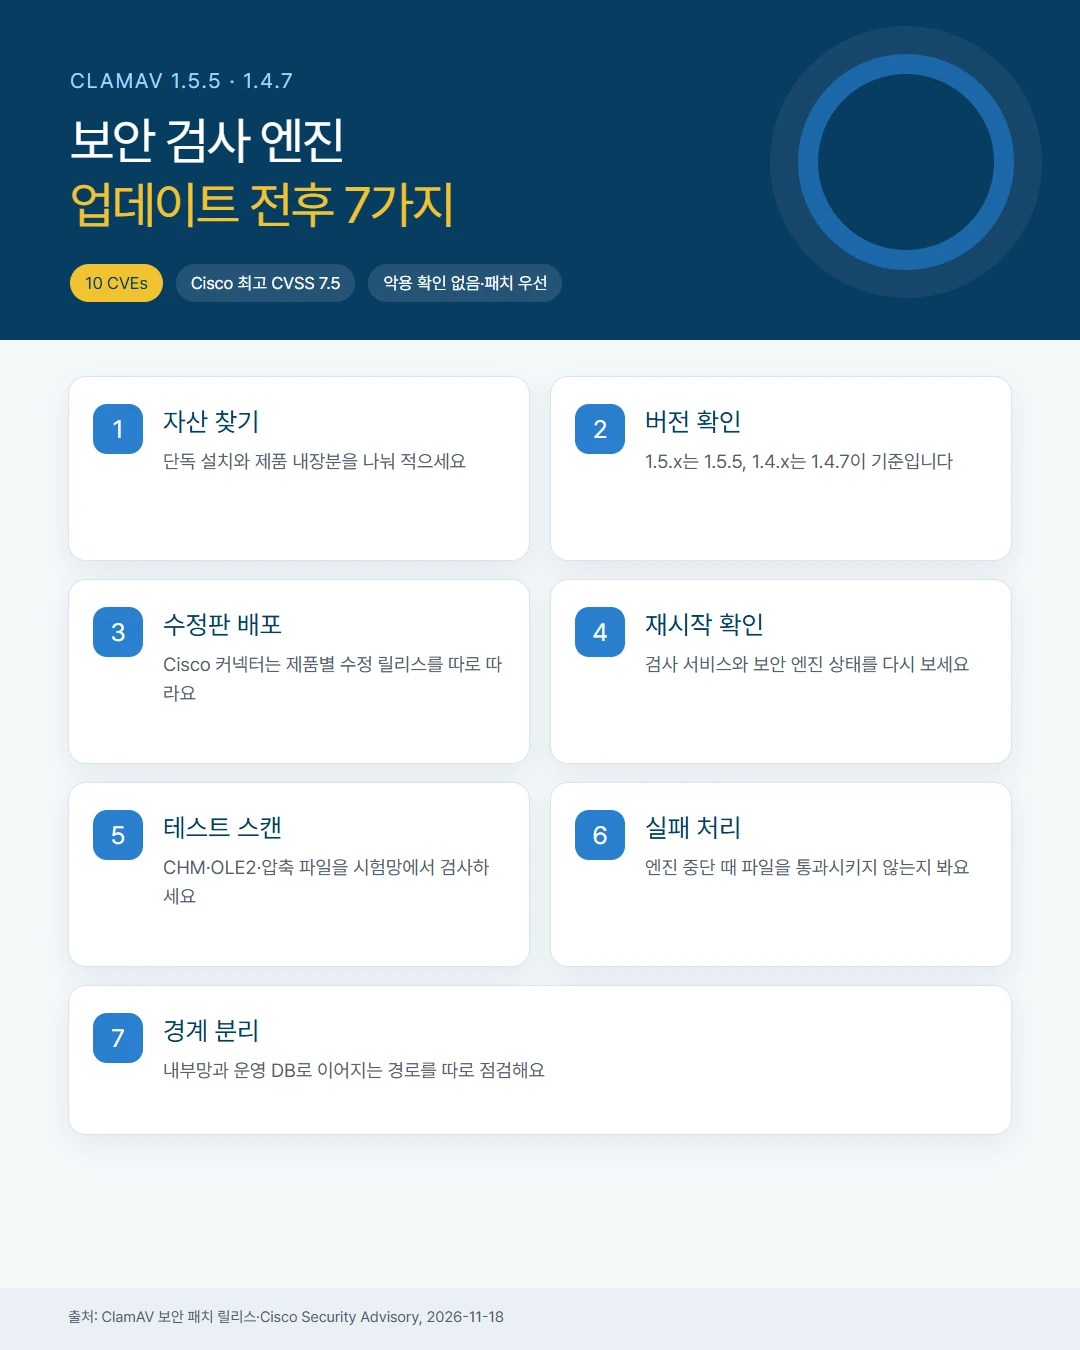
- 자산을 두 묶음으로 나누세요. 단독으로 설치한 ClamAV와 메일 게이트웨이·파일 전송·엔드포인트 제품에 내장된 경우를 따로 적어요.
- 실행 버전을 확인하세요. 패키지 목록만 보지 말고, 실제 검사 프로세스가 새 버전으로 재시작됐는지 보세요.
- 제품사 수정판을 따르세요. 내장형은 ClamAV 버전만 직접 바꾸지 말고, Cisco처럼 제품사가 제시한 커넥터 릴리스를 적용해요.
- 재시작 루프를 찾으세요. 특정 파일을 받은 뒤 검사 프로세스가 반복해 떠오르는지, 메모리와 스캔 시간이 급증하는지 보세요.
- 시험망에서 대표 형식을 스캔하세요. 정상 CHM·OLE2·압축 파일을 사용해 오탐·속도·서비스 안정성을 확인해요.
- 엔진 중단 때 처리를 보세요. 검사가 완료되지 않은 파일을 정상 파일로 통과시키는 설정이면 검역·보류로 바꾸세요.
- 내부 확산 경로를 분리하세요. 파일 검사 장애가 침해로 이어져도 업무 단말에서 운영 DB로 가는 네트워크 경로가 그대로 열리는지 따로 보세요.
어느 층에서 막아야 하나요?
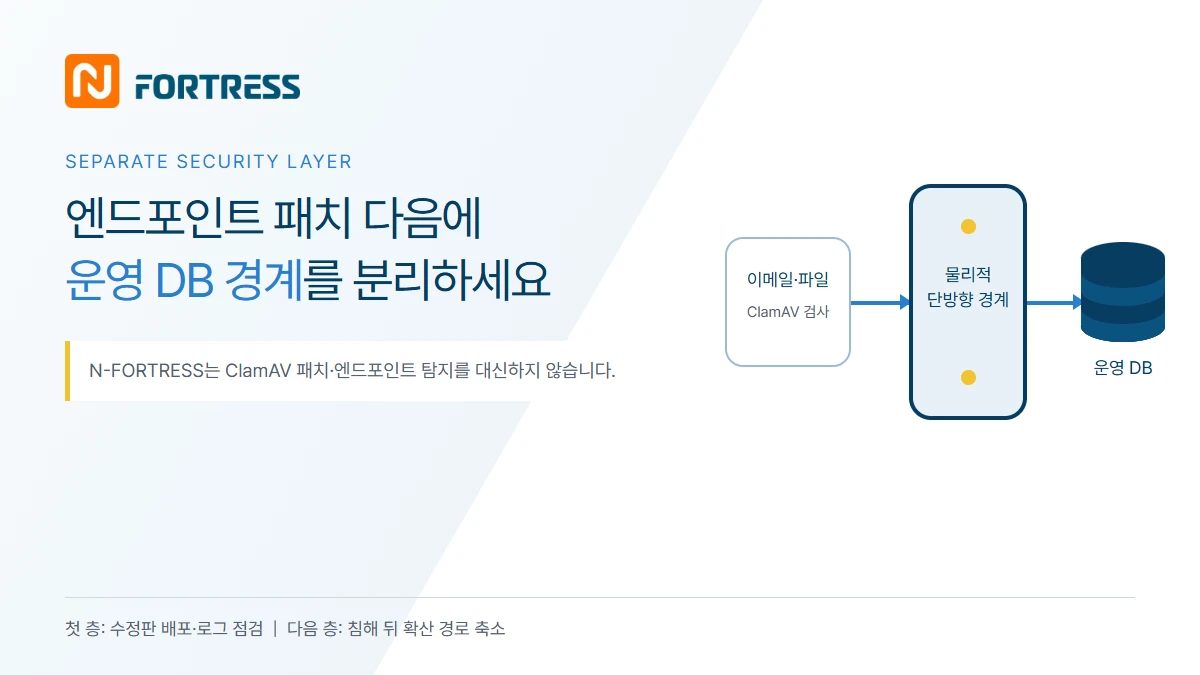
이번 문제는 엔드포인트·메일·파일 검사 층에서 시작해요. 첫 조치는 ClamAV와 이를 내장한 보안 제품을 업데이트하고 로그를 확인하는 거예요. 엔드포인트 보호는 별도 필수 통제입니다.
N-FORTRESS는 침해된 내부망과 운영 DB 사이의 별도 경계로 설계됐다. ClamAV 패치·엔드포인트 탐지·계정 점검을 대신하지 않아요.
패치 우선순위를 함께 점검하려면 이번 주 보안 뉴스 5건 점검표에서 실제 악용·외부 노출·수정판 유무를 같이 비교해 보세요.
자주 묻는 질문
- Q1. ClamAV 1.5.4를 계속 써도 되나요?
- 이번 릴리스는 1.5.5와 1.4.7에 수정을 담았어요. 1.5.x 사용자는 1.5.5로, 1.4.x 장기 지원 사용자는 1.4.7로 업데이트하세요.
- Q2. 실제 공격이 확인됐나요?
- Cisco는 2026년 11월 18일 권고에서 악성 사용을 인지하지 못했다고 밝혔어요. 악용 증거가 없다는 말이 취약점이 없다는 뜻은 아니에요.
- Q3. Cisco Secure Endpoint를 쓰면 ClamAV만 바꾸면 되나요?
- 아니에요. Cisco가 알린 커넥터 수정 릴리스를 적용해야 해요. Windows 8.6.4, Linux 1.29.3, Mac 1.27.5가 첫 수정판이에요.
- Q4. N-FORTRESS가 ClamAV 취약점을 막나요?
- 아니에요. 첫 조치는 ClamAV와 내장 보안 제품의 수정판 적용이에요. N-FORTRESS는 침해 뒤 내부망에서 운영 DB로 이어지는 경로를 물리적 경계로 줄이려는 별도 층이에요.
엔포트리스(N-FORTRESS)
엔드포인트 조치 후에도 남는 내부망과 운영 DB 사이 경계 설계는 엔포트리스(N-FORTRESS) 제품 페이지에서 볼 수 있어요.