
토요일 아침 당직자가 자산 목록을 열었는데 NAS 빌드와 vCenter 빌드 칸이 비어 있다면, 이번 주 패치 순서를 정하기 어렵습니다. CISA는 11월 18일 실제 악용 취약점 4건을 새로 올렸고, Broadcom은 다음 날 vCenter 인증 우회를 공개했어요.
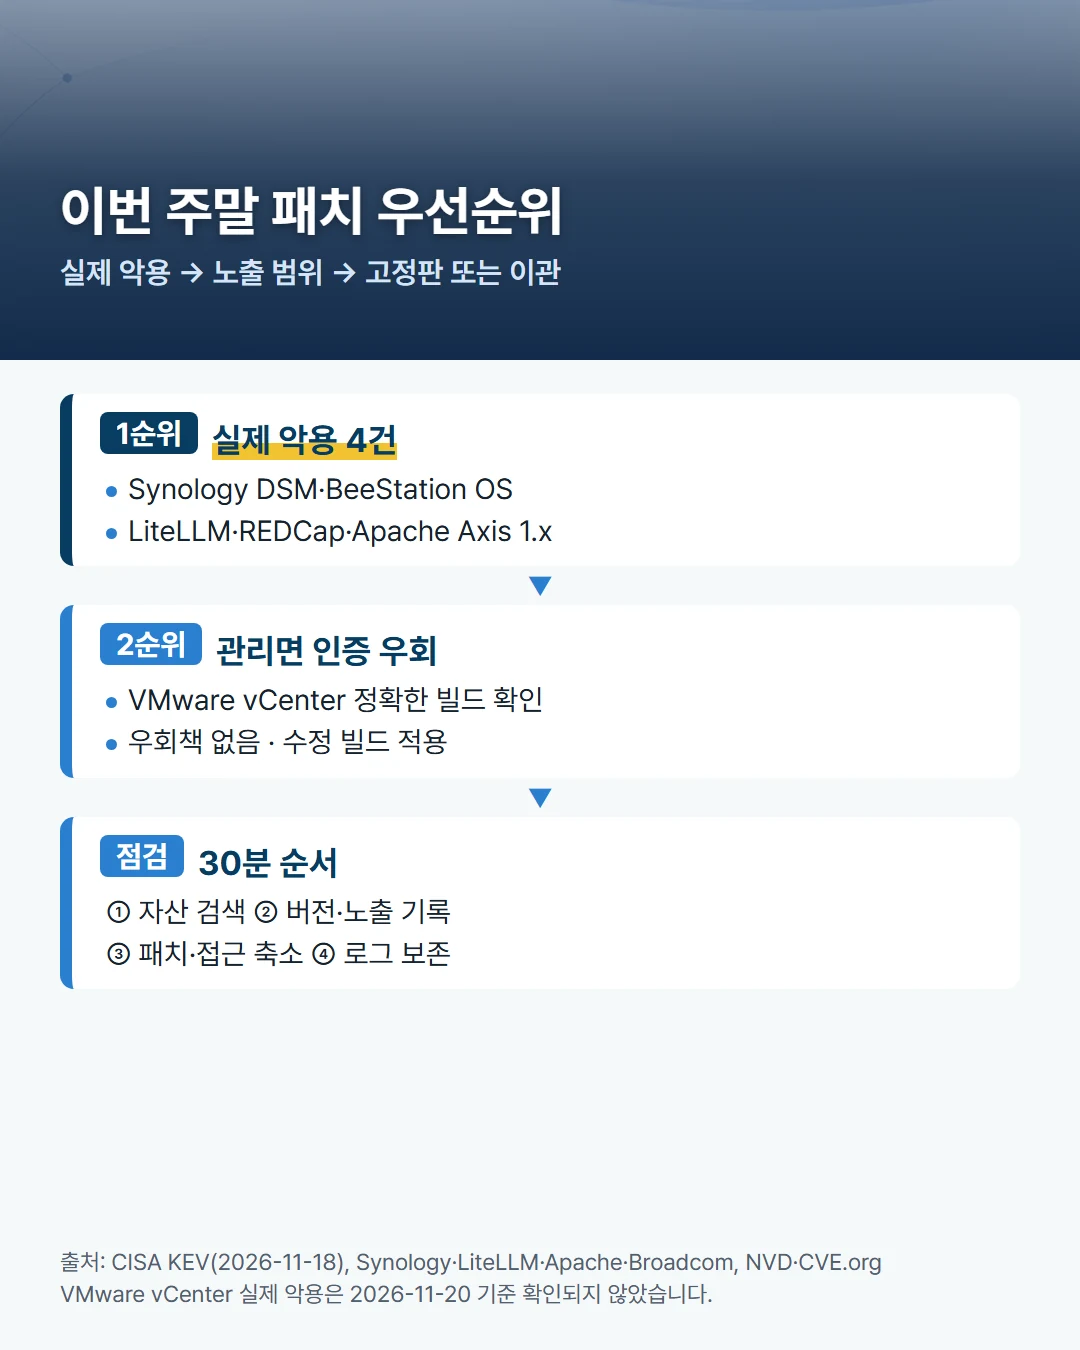
담당자는 새 공지부터 훑을지, 실제 악용된 오래된 취약점부터 찾을지 골라야 해요. 이번 주 순서는 실제 악용 확인 → 인터넷·관리망 노출 → 고정판 또는 이관입니다. 피해 규모와 공격 조직은 공식 자료가 밝히지 않아 붙이지 않았어요.
| 이슈 | 실제 악용 | 영향 조건 | 우선 조치 |
|---|---|---|---|
| Synology DSM | CISA 확인 | 고정판 미만 DSM·BeeStation OS | 빌드 확인·업데이트·노출 로그 보존 |
| LiteLLM | CISA 확인 | GHSA 표: 1.81.8 이상, 1.83.10 미만 | 보수적으로 1.83.11 이상·시험 경로 차단 |
| REDCap | CISA 확인 | 13.3.0 이후 취약 계열 | 계열별 고정판·공개 설문 로그 조사 |
| Apache Axis 1.x | CISA 확인 | 지원 종료된 1.x~1.4 | 의존성 탐색·노출 축소·이관 |
| VMware vCenter | 확인되지 않음 | 수정 빌드 미만 지원 계열 | 빌드 확인·패치·관리면 접근 축소 |
1. Synology: 패치가 나왔어도 남아 있는 NAS를 찾으세요
CVE-2024-10441은 DSM과 BeeStation OS의 원격 코드 실행 취약점이에요. CISA는 11월 18일 실제 악용 목록에 올렸고, NVD의 CVSS v3.1 점수는 9.8입니다. 알려진 랜섬웨어 연계는 CISA 표에서 확인되지 않았어요.
이번 주말 할 일 관리 화면에서 제품명과 빌드 번호를 기록하세요. Synology 권고의 계열별 고정판 이상으로 올리고, 관리·서비스 포트 노출과 비정상 계정·실행·접속 로그를 보존하세요.
출처: CISA KEV · NVD CVE-2024-10441 · Synology SA-24:20
2. LiteLLM: 관리자용 시험 경로도 운영 자산입니다
CVE-2026-40217은 /guardrails/test_custom_code에서 샌드박스를 우회해 코드를 실행하는 문제예요. CISA는 실제 악용을 확인했습니다. 기본 설정에서는 proxy-admin 자격증명이 필요하므로 무인증 취약점으로 쓰면 틀려요. 공식 GitHub 권고는 CVSS v4.0 5.9, NVD는 CVSS v3.1 8.8로 평가합니다. 공식 GHSA 안에서도 버전 표기가 다릅니다. Affected/Patched 표는 1.83.10 미만·1.83.10 이상으로 나누지만, Patches 절에는 고정판이 1.83.11이라고 적혀 있습니다.
이번 주말 할 일 1.83.10을 안전판으로 단정하지 말고, 보수적으로 1.83.11 이상으로 올리세요. 바로 올리기 어렵다면 API gateway에서 해당 POST 경로를 막고 proxy-admin 사용 기록과 요청 로그를 조사하세요.
출처: CISA KEV · LiteLLM GHSA · NVD CVE-2026-40217
3. REDCap: 공개 설문 링크가 서버 경계까지 이어졌습니다
CVE-2026-90817은 공개 설문 hash를 아는 공격자가 조작한 경로와 매개변수로 서버 코드를 실행할 가능성이 있는 취약점이에요. CISA가 실제 악용을 확인했고 NVD의 CVSS v3.1 점수는 9.8입니다. 취약 코드는 13.3.0부터 존재하지만 수정판은 설치 계열마다 달라요.
이번 주말 할 일 설치 branch와 정확한 버전을 확인하세요. 인터넷 공개 설문을 목록화하고, 비정상 route·file-path·stream parameter가 남은 요청 로그를 보존해 조사하세요.
출처: CISA KEV · NVD CVE-2026-90817 · CVE.org CVE-2026-90817
4. Apache Axis 1.x: 서비스 인증 앞단도 확인하세요
CVE-2026-90436은 조작한 SOAP fault가 공격자 지정 class를 불러오게 만드는 문제예요. 조건이 맞으면 인증 전 원격 코드 실행으로 이어집니다. CISA가 실제 악용을 확인했고 CVSS v3.1 점수는 9.8입니다. Axis 1.x는 지원 종료 상태라 공식 수정판 출시가 예상되지 않아요.
이번 주말 할 일 SBOM과 Maven dependency, 배포 archive에서 Axis 1.x를 찾으세요. 외부 SOAP endpoint의 접근 범위를 줄이고 Axis2 같은 지원 엔진으로 옮길 일정을 잡으세요.
출처: CISA KEV · NVD CVE-2026-90436 · Apache 공지
5. VMware vCenter: 실제 악용 확인을 기다리지 마세요
Broadcom은 11월 19일 CVE-2026-123890을 공개했습니다. VMware Directory Service 인증 우회이며 CVSS v3.1 점수는 9.8입니다. 제조사가 제시한 우회책은 없어요. 11월 20일 기준 실제 악용은 제조사와 NVD 원문에서 확인되지 않았습니다.
이번 주말 할 일 vCenter와 Cloud Foundation의 정확한 빌드를 수집하세요. 제조사 표의 수정 빌드로 올리고, 패치 전까지 관리 인터페이스 접근 범위를 줄이며 인증 이상 로그를 보존하세요.
출처: Broadcom VMSA-2026-0009 · NVD CVE-2026-123890
6. 30분 안에 무엇을 확인할까요?
- Synology·LiteLLM·REDCap·Axis 1.x·vCenter가 자산 목록에 있는지 검색합니다.
- 정확한 버전과 빌드, 인터넷·관리망 노출 범위를 기록합니다.
- 실제 악용 4건은 패치 뒤 계정·명령·요청 로그까지 보존합니다.
- 지원 종료된 Axis 1.x는 접근 축소와 이관 일정을 함께 잡습니다.
- CVSS보다 먼저 볼 패치 기준과 사고 공지 준비 항목을 담당자별로 나눕니다.
7. 자주 묻는 질문
- Q1. 실제 악용 4건부터 모두 패치해야 하나요?
- 자산 목록에 존재하고 외부 또는 관리망에 노출된 항목부터 처리하세요. 패치 뒤에는 비정상 계정·명령·요청 로그도 보존하세요.
- Q2. vCenter는 실제 악용이 없으니 기다려도 되나요?
- 11월 20일 기준 실제 악용은 확인되지 않았지만 우회책이 없고 관리면 인증 우회라서 정확한 빌드를 확인한 뒤 수정판 적용을 앞당기는 편이 안전해요.
- Q3. CISA KEV에 없으면 안전한가요?
- 아니에요. KEV 미등재는 실제 악용 증거를 CISA가 아직 싣지 않았다는 뜻이지 안전 판정이 아닙니다. 제조사 공지와 노출 조건을 함께 보세요.
패치 순서를 점수 하나로 정하지 마세요
실제 악용, 외부 노출, 자산 중요도를 함께 놓고 순서를 정하는 기준을 확인하세요.
참고자료 (검토일 2026-11-20)
- CISA Known Exploited Vulnerabilities Catalog, 2026-11-18 판
- Synology SA-24:20
- LiteLLM GHSA-wxxx-gvqv-xp7p
- CVE.org CVE-2026-90817
- Apache Axis 공지
- Broadcom VMSA-2026-0009