
금요일 아침 Puppet 콘솔에 아무도 승인한 기억이 없는 서버 인증서가 하나 늘어 있다면, 담당자는 새 장비 등록인지 침입인지부터 가려야 해요. 미국 CISA는 11월 17일 Puppet Server의 원격 코드 실행 취약점(CVE-2026-115731)을 실제 악용 목록(KEV)에 올렸어요.
Puppet은 수십~수천 대 서버에 같은 설정과 소프트웨어를 한 번에 내려보내는 구성관리 도구예요. 이 서버가 넘어가면 문제는 서버 한 대에서 끝나지 않아요. 백업 서버까지 같은 관리 대상에 묶여 있다면 백업도 같은 명령을 받아요.
Puppet Server 취약점은 무엇인가요?
관리 대상 서버는 실행 결과를 보고서로 Puppet Server에 보내요. 이 보고서를 읽는 코드가 조작된 데이터 형식을 그대로 객체로 되살렸어요. CA가 서명한 에이전트 인증서만 있으면, 조작한 보고서 하나로 Puppet Server에서 서비스 계정 권한의 코드를 실행해요.
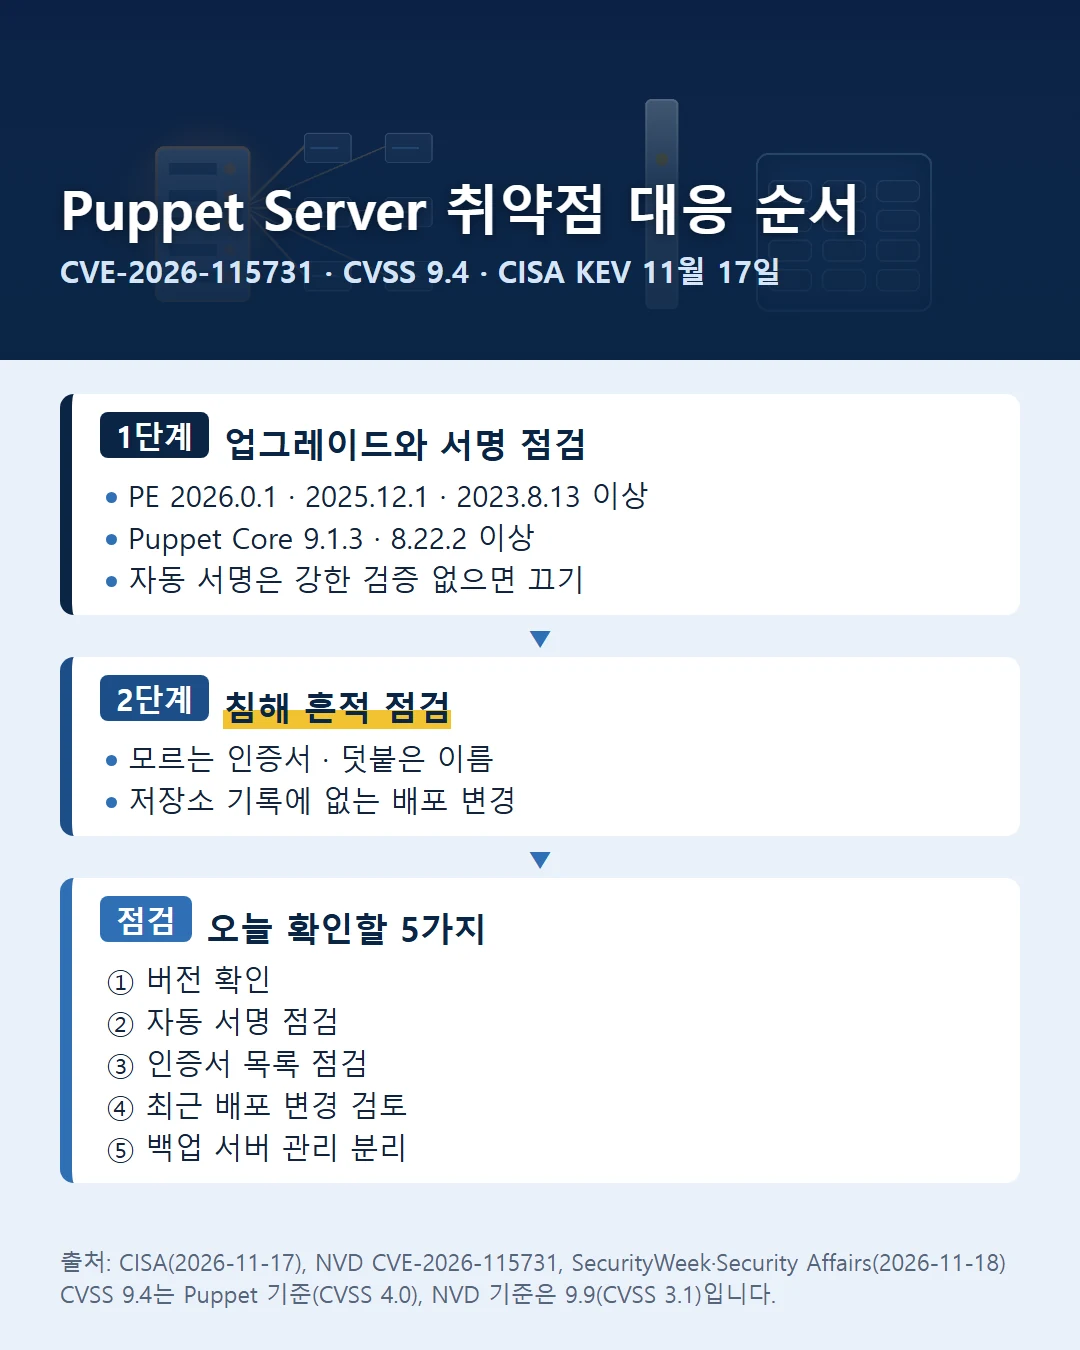
- CVSS 점수: 9.4(Puppet, CVSS 4.0), 9.9(NVD, CVSS 3.1)
- 수정판: Puppet Enterprise 2026.0.1, 2025.12.1, 2023.8.13 / Puppet Core 9.1.3, 8.22.2(11월 3일 배포)
- 같이 고친 취약점: CVE-2026-115732(인증서 이름 검사 우회로 관리 대상 서버 행세)
- 일정: 11월 3일 수정판 배포, 11월 17일 CISA KEV 등록, 미국 연방기관 조치 기한 12월 1일
인증서가 있어야 한다는 조건은 생각보다 낮은 벽이에요. CA가 서명 요청을 강한 검증 없이 자동 서명하도록 설정돼 있으면, 인증 정보가 없는 외부 공격자도 인증서를 먼저 받아 낼지도 몰라요.
구성관리 서버가 넘어가면 무엇이 위험한가요?
SecurityWeek가 인용한 Perforce 공지는 영향으로 세 가지를 꼽았어요. 서버의 인증서 서명 키가 노출되고, 공격자가 신뢰받는 인증서를 새로 발급하고, 관리 대상 서버가 다음 Puppet 실행 때 받을 소프트웨어와 설정을 바꿔요.
세 번째가 핵심이에요. 공격자가 서버마다 따로 들어갈 필요가 없어요. 관리 서버의 설정 한 줄을 바꾸면 정해진 실행 주기에 맞춰 모든 관리 대상이 그 설정을 스스로 가져가요. 공격자는 백업 에이전트를 멈추거나 백업 사본을 지우는 명령도 같은 길로 내려보낼지 몰라요.
담당자는 수정판만 올리고 넘어갈지, 서명 키를 새로 만들고 인증서를 전부 다시 발급할지 골라야 해요. 자동 서명이 열려 있었거나 모르는 인증서가 보였다면 뒤쪽을 택하는 편이 안전해요.
오늘 확인할 5가지는 무엇인가요?
- 버전을 확인하세요. 위 수정판보다 낮으면 업그레이드 일정을 오늘 잡으세요. 업그레이드 뒤 Puppet Server가 새 버전으로 떠 있는지도 확인하세요.
- 자동 서명 설정을 보세요. 강한 검증 없이 서명 요청을 받아 주고 있다면 업그레이드 전까지 끄세요.
- CA가 서명한 인증서 목록을 훑어보세요. 등록한 기억이 없는 이름, 기존 서버 이름에 글자가 덧붙은 이름이 보이면 폐기하고 침해 조사로 넘기세요.
- 최근 배포 변경을 검토하세요. 코드 저장소 기록에 없는 설정 변경, 예정에 없던 실행, 백업·보안 에이전트를 멈추는 설정이 있는지 보세요.
- 백업 서버가 Puppet 관리 대상인지 확인하세요. 대상이라면 백업 서버와 백업 저장소를 별도 관리 체계로 떼어 내는 계획을 세우세요.
어느 층에서 막아야 하나요?
이번 취약점은 운영망의 관리 자동화 층에서 시작해요. 첫 조치는 업그레이드와 인증서 점검이에요. 그다음 질문은 관리 서버가 장악됐을 때 백업 사본까지 같은 명령이 닿는지예요.
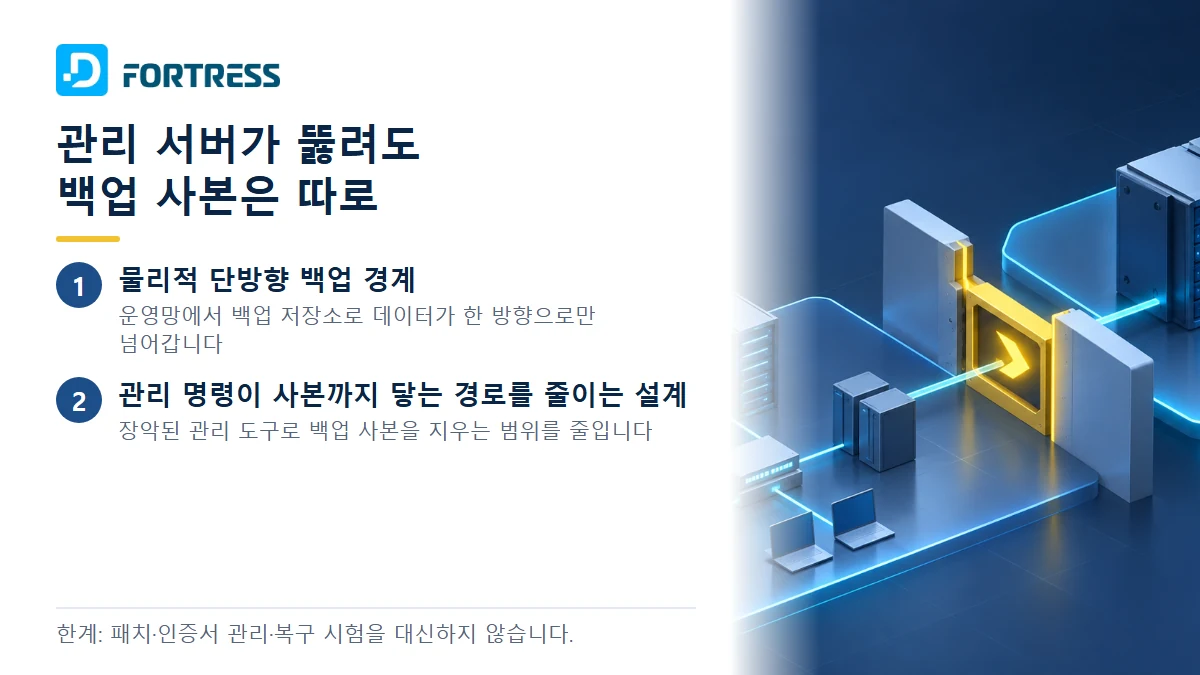
락게이트코어는 운영망이 뚫려도, 백업은 디포트리스가, 내부망은 엔포트리스가 물리적 단방향 경계로 지키도록 설계했습니다. 디포트리스(D-FORTRESS)는 운영망에서 백업 저장소로 데이터가 한 방향으로만 넘어가게 한 설계예요. 운영망의 관리 도구가 넘어가도 그 명령으로 백업 사본을 지우거나 바꾸는 경로를 줄이려는 층이에요. 패치·인증서 관리·복구 시험을 대신하지는 않아요.
자주 묻는 질문
- Q1. 인증서가 있어야 악용된다면 외부에서는 안전한가요?
- 그렇지 않아요. CA가 서명 요청을 강한 검증 없이 자동 서명하면 외부 공격자도 인증서를 먼저 받아 낼지도 몰라요. 업그레이드 전까지 자동 서명 설정부터 확인하세요.
- Q2. 수정판만 올리면 끝나나요?
- 업그레이드는 새 악용만 막아요. 이미 발급된 낯선 인증서나 바뀐 배포 설정은 남아요. 인증서 목록과 최근 배포 변경을 함께 점검하세요.
- Q3. 백업 서버도 Puppet으로 관리하면 안 되나요?
- 편하지만 관리 서버가 장악되면 백업도 같은 명령을 받아요. 백업 서버와 저장소는 운영 관리 체계와 떼어 두는 편이 안전해요.
디포트리스(D-FORTRESS)
운영망의 관리 도구가 넘어가도 백업 사본까지 같은 명령이 닿지 않게 물리적 단방향 경계를 두는 구성은 디포트리스(D-FORTRESS) 제품 페이지에서 볼 수 있어요.
참고자료 (2026년 11월 19일 기준)
- CISA, 11월 17일 KEV 1건 추가 공지
- NVD, CVE-2026-115731
- SecurityWeek, Puppet RCE 악용 보도
- Security Affairs, CISA KEV 등록 보도