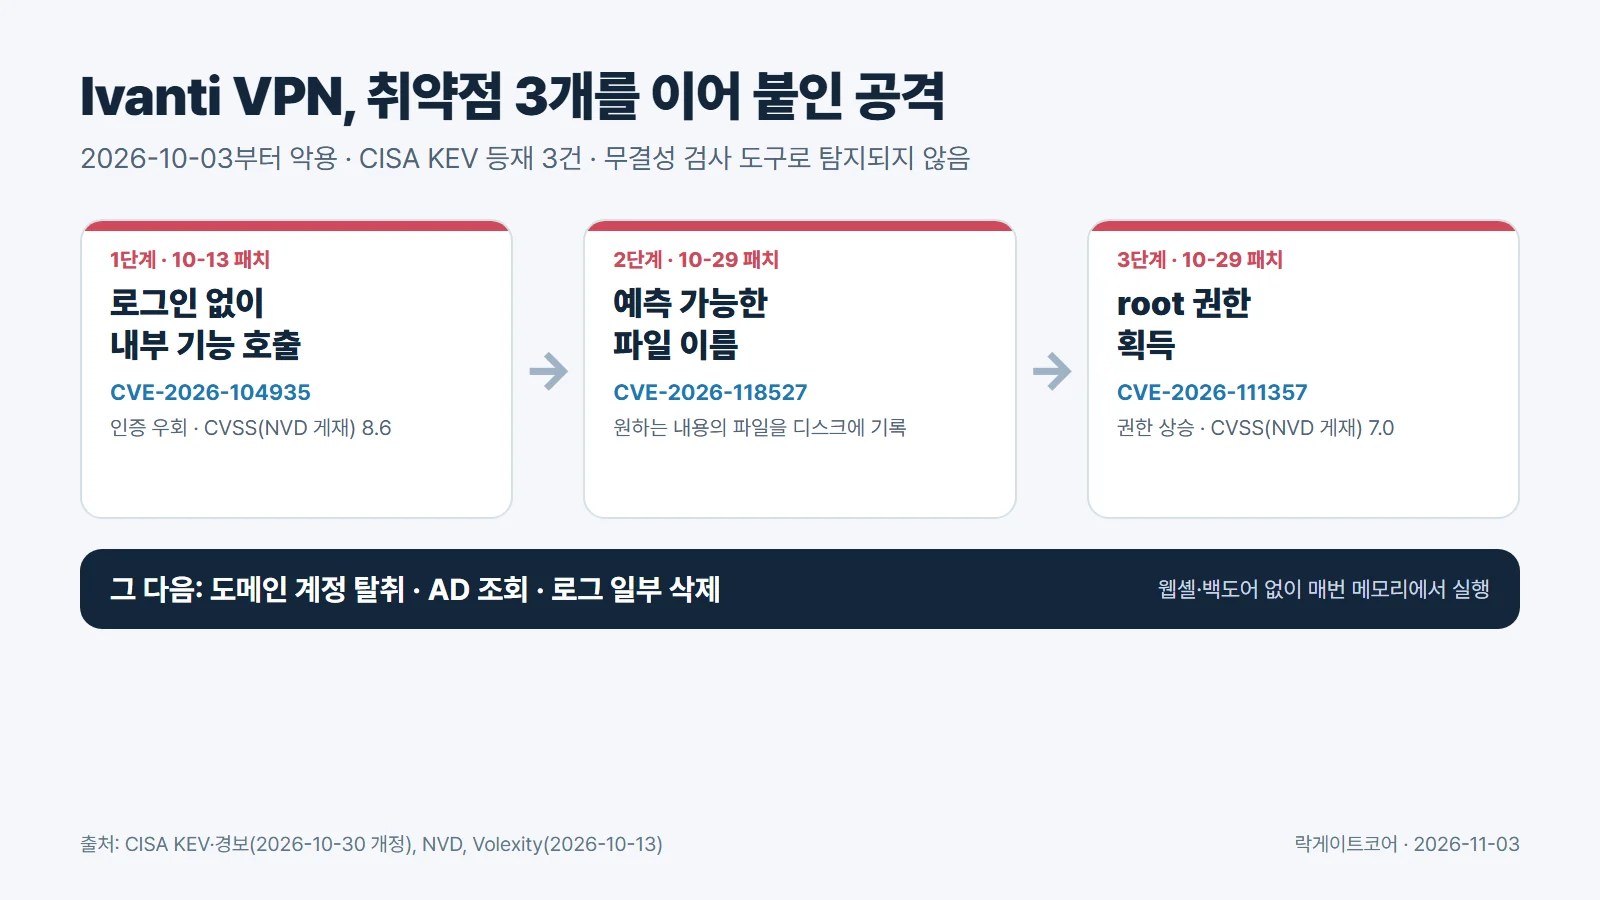
Ivanti Connect Secure는 회사 밖에서 사내망에 들어올 때 쓰는 VPN 장비예요. 이 장비에서 취약점 세 개를 이어 붙인 공격이 확인됐어요.
미국 사이버보안·인프라보안청(CISA)은 10월 13일 첫 번째 취약점을, 10월 30일 나머지 두 개를 실제 악용 취약점 목록(KEV)에 올렸어요. 공격은 10월 3일부터 시작됐고, 장비가 당시 최신 패치 상태였는데도 뚫렸어요. 이 글은 확인된 사실과 오늘 점검할 6가지를 정리해요.
1. 무엇이 확인됐나요
| CVE | 역할 | CVSS(NVD 게재) | 패치·KEV 등재 |
|---|---|---|---|
| CVE-2026-104935 | 로그인 없이 내부 기능 호출(인증 우회), 원격 명령 실행 | 8.6 | 10-13 패치 · 10-13 등재 |
| CVE-2026-118527 | 예측 가능한 파일 이름으로 원하는 내용의 파일을 디스크에 기록 | 4.3 | 10-29 패치 · 10-30 등재 |
| CVE-2026-111357 | 장비 안 서비스가 설정 데이터를 그대로 믿어 root 권한 상승 | 7.0 | 10-29 패치 · 10-30 등재 |
CVSS 점수는 매체마다 다르게 보도돼 NVD에 게재된 값만 적었어요. 세 점수 모두 NVD가 아니라 발급 기관(CNA)이 매긴 값이에요. 두 번째 취약점은 점수가 4.3으로 낮지만, 나머지 둘을 잇는 연결 고리로 쓰였어요. Ivanti는 공개 당시 「제한된 수의 고객」에서 악용을 확인했다고 밝혔어요.
2. 영향 버전
| 계열 | 영향 버전(CISA 10-30 개정) | 보도된 수정 빌드 |
|---|---|---|
| 25.1.1 | 25.1.1.2 이하 | 25.1.1.3 |
| 25.1.2 | 25.1.2.2 이하 | Ivanti 공지의 최신 빌드 확인 |
| 22.8 | 22.8R2.5 이하 | 22.8R2.6 |
| 22.7 이하 | CISA 영향 목록에 없음 | — |
3. 공격은 어떻게 움직였나요
처음 찾아낸 보안업체 Volexity는 10월 첫째 주 고객사 조사에서 이 공격을 발견했어요. 공격자(UTA0576)는 세 단계를 명령 한 번마다 처음부터 다시 실행했어요. 명령과 결과는 VPN의 정상 HTTPS 응답에 실어 주고받았어요.
- 흔적 최소화: 웹셸·백도어를 남기지 않았어요. 장비 메모리만 고쳤다가 되돌렸어요.
- 계정 탈취: 장비에 저장된 LDAP 연동 도메인 계정을 빼냈어요. AD에서 관리자 비밀번호(LAPS)·BitLocker 복구 키를 찾고 비밀번호 스프레이를 시도했어요.
- 기록 삭제: 장비의 디버그 로그와 감사 로그에서 일부 줄만 골라 지웠어요.
그래서 Ivanti 무결성 검사 도구(ICT)가 이번 공격을 잡지 못했어요. 디스크의 파일이 바뀌지 않았기 때문이에요. CISA도 ICT가 탐지하지 못할지도 모른다고 경보에 적었어요.
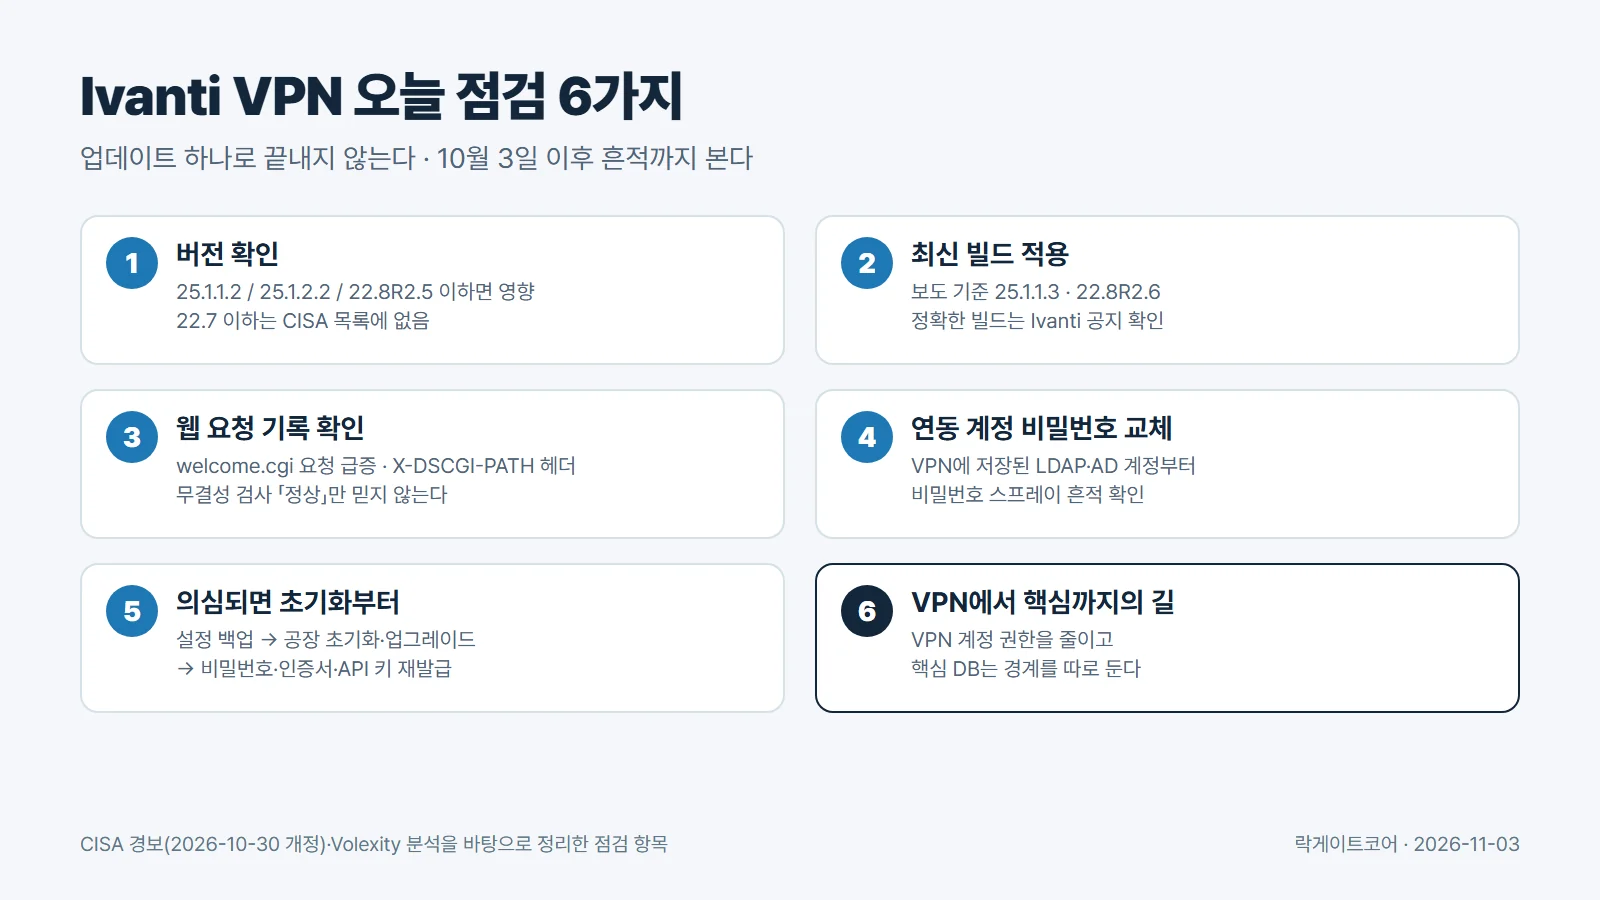
4. 오늘 점검할 6가지
- 버전 확인: 관리 화면에서 버전을 보고 2절 표와 대조해요. 외주 업체가 관리하는 장비도 목록에 넣어요.
- 최신 빌드 적용: 보도 기준 25.1.1.3 또는 22.8R2.6 이상으로 올려요. 정확한 빌드는 Ivanti 보안 공지에서 확인해요.
- 웹 요청 기록 확인: 10월 3일 이후 기록에서 /dana-na/auth/url_default/welcome.cgi 요청이 몰렸는지 봐요. 요청 주소와 X-DSCGI-PATH 헤더 값이 다르면 의심 신호예요. 장비 /tmp/에 낯선 파이썬 파일이 있는지도 확인해요.
- 연동 계정 비밀번호 교체: VPN이 AD·LDAP 조회에 쓰는 서비스 계정 비밀번호를 바꿔요. 같은 기간 AD에 비밀번호 스프레이나 대량 조회 흔적이 있는지 봐요.
- 의심되면 초기화부터: CISA가 안내한 순서는 설정 백업 → 공장 초기화 뒤 업그레이드 → 설정 복원 → 모든 계정 비밀번호 재설정 → 인증서 폐기·재발급 → API 키·라이선스 서버 자격 증명 재설정이에요.
- VPN에서 핵심까지의 길: VPN 서비스 계정의 AD 권한을 조회에 필요한 만큼만 남겨요. VPN을 빼앗겨도 핵심 DB로 바로 이어지는 길이 없게 나눠요.
5. 업데이트만 한 경우와 침해 점검까지 한 경우
| 구분 | 업데이트만 | 업데이트 + 침해 점검 |
|---|---|---|
| 새로 들어오는 공격 | 막아요 | 막아요 |
| 이미 빼간 도메인 계정 | 그대로 쓰여요 | 비밀번호 교체로 끊어요 |
| 지워진 장비 로그 | 모른 채 지나가요 | AD·방화벽 기록과 맞춰 봐요 |
| 걸리는 시간 | 점검 창 한 번 | 하루 이상, 담당자 여럿 |
6. 어느 층에서 막혀야 했나
이번 공격은 두 층으로 나눠 볼 수 있어요. 첫 층은 회사에서 가장 바깥에 선 VPN 장비예요. 4절의 6가지 점검이 이 층을 지켜요. 둘째 층은 VPN에서 빼낸 계정으로 사내 서버·핵심 DB까지 넘어가는 길이에요. 장비가 당시 최신 패치 상태에서도 뚫렸듯, 첫 층이 뚫린 뒤에도 둘째 층이 따로 버텨야 해요.
운영망이 뚫려도, 백업은 디포트리스가, 내부망은 엔포트리스가 물리적 단방향 경계로 지키도록 설계했습니다. 락게이트코어 N-FORTRESS는 데이터 트랜지스터 기술로 외부 접점과 핵심 DB 사이에 방향을 정한 물리적 경계를 둬요. VPN을 빼앗겨도 정해진 방향·형식 밖의 연결은 경계에서 막혀, 핵심 DB까지 이어지는 길이 없도록 설계했어요. 경계가 패치·계정 관리·기록 확인(4절 1~6번)을 대신하지는 않아요. 그 위에 더하는 층이에요.
7. 자주 묻는 질문
- Q1. Ivanti VPN을 쓰지 않으면 상관없나요?
- 이번 취약점은 Ivanti Connect Secure에만 해당해요. 다른 VPN도 같은 위치에 있어 버전 확인·기록 보관·연동 계정 점검은 그대로 적용돼요.
- Q2. 업데이트를 마쳤으면 끝인가요?
- 아니에요. 업데이트 전에 이미 들어왔다면 빼간 계정은 그대로 남아요. 10월 3일 이후 기록을 보고, 연동 계정 비밀번호를 바꾸세요.
- Q3. 무결성 검사 도구(ICT)가 정상이면 안심해도 되나요?
- 이번 공격은 디스크에 파일을 남기지 않고 메모리에서만 움직였어요. CISA도 ICT가 탐지하지 못할지도 모른다고 밝혔어요. 기록 확인을 함께 하세요.
- Q4. 22.7 버전은 괜찮나요?
- CISA 영향 목록(10-30 개정)에 22.7 이하는 들어 있지 않아요. 다만 22.7 계열은 이전 취약점 공지가 있어 최신 빌드인지 따로 확인하세요.
8. 정리
- Ivanti Connect Secure 25.1.1.2·25.1.2.2·22.8R2.5 이하는 오늘 바로 올리세요.
- 무결성 검사 「정상」만으로 끝내지 말고 10월 3일 이후 기록을 보세요.
- VPN에 저장된 연동 계정 비밀번호를 바꾸세요.
엔포트리스(N-FORTRESS)
VPN 같은 외부 접점이 뚫려도 핵심 DB까지 바로 닿지 않게 물리적 경계를 두는 방식은 엔포트리스(N-FORTRESS) 제품 페이지에서 볼 수 있어요.
참고자료 (기준일 2026-11-02, 2026-11-09 재확인)
- CISA 경보, 2026-10-13(10-30 개정)
- CISA KEV 목록, 2026-10-30
- NVD CVE-2026-104935, 2026-10-13
- NVD CVE-2026-118527, 2026-11-03
- NVD CVE-2026-111357, 2026-10-31 수정
- Volexity, 2026-10-13(갱신 포함)
- SecurityOnline, 2026-10-30
- The Stack, 2026-10-29