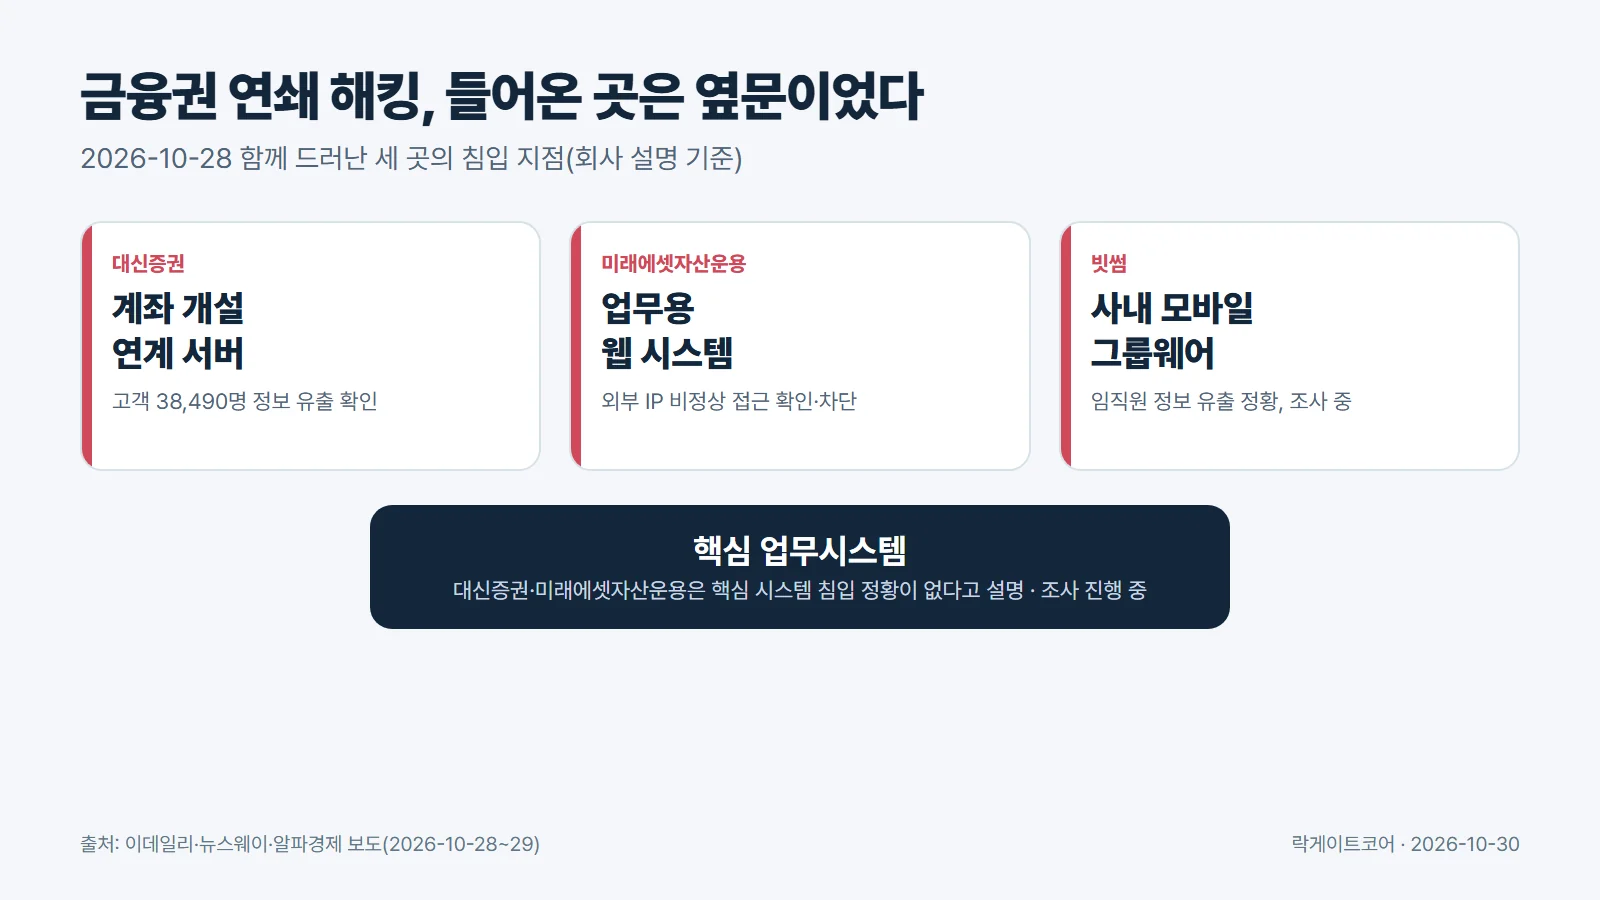
10월 28일 하루에 금융회사 세 곳의 침해사고가 함께 알려졌어요. 대신증권, 미래에셋자산운용, 빗썸이에요.
회사 설명으로는 세 곳 모두 핵심 업무시스템 옆의 주변 시스템이 침입 지점이었어요. 계좌 개설 연계 서버, 업무용 웹 시스템, 사내 모바일 그룹웨어예요. 10월 초 금융당국이 외부에서 접근 가능한 시스템 전반을 점검하라고 주문한 뒤였어요. 이 글은 확인된 사실만 정리하고, 오늘 점검할 주변 시스템 7가지를 알려 드려요.
1. 세 곳에서 확인된 사실
| 회사 | 침입 지점 | 확인된 내용 | 상태 |
|---|---|---|---|
| 대신증권 | 투자일임 비대면 계좌 개설 연계 서버 | 10월 17일 비정상 접근 포착, 26일 고객 38,490명 개인·신용정보 유출 확인 | 확인 |
| 미래에셋 | 일부 업무용 웹 시스템 | 외부 IP의 비정상 접근 확인 뒤 경로 차단. 회사는 투자자·고유식별·개인신용정보는 해당하지 않는다고 설명 | 회사 발표 |
| 빗썸 | 사내 모바일 그룹웨어 | 10월 27일 외부 비인가자 접근 인지, 당일 KISA· | 회원 정보 포함 여부 조사 중 |
금융감독원은 대신증권과 빗썸에 현장점검반을 보냈어요. 법규 위반이 확인되면 검사로 바꿀 방침이에요. 피해 범위는 조사 결과에 따라 달라지기도 해요.
2. 점검표를 냈는데 왜 뚫렸을까요
금융위원회는 10월 2일 긴급회의에서 고객용 서비스인지와 관계없이 외부에서 접근 가능한 시스템 전반을 점검하라고 요구했어요. 증권사들은 10월 8일까지 점검을 마치도록 요청받았어요.
알파경제 보도에 따르면 증권사들은 12개 항목 점검표를 냈고, 10월 14일 발표에서 555개사 중 425곳이 「적정」으로 보고했어요. 2주 뒤 세 곳의 침해가 드러났어요.
점검표가 틀렸다기보다 점검표에 오르지 않은 시스템이 남았을 가능성을 짚어 볼 만해요. 들어온 곳이 모두 고객 화면이나 핵심 원장이 아니라 업무를 잇는 주변 시스템이었어요.
3. 주변 시스템이 노려지는 이유
| 주변 시스템 | 바깥으로 열린 이유 | 빼앗기면 생기는 일 |
|---|---|---|
| 연계 서버 | 외부 기관·앱과 데이터를 주고받아요 | 전달 중이던 개인정보가 머물러 있기도 해요 |
| 업무용 웹 | 직원·협력사가 밖에서 써요 | 관리 부서가 흩어져 패치가 늦기 쉬워요 |
| 모바일 그룹웨어 | 휴대폰에서 접속해요 | 임직원·협력사 연락처가 사칭 메일·문자의 재료가 돼요 |
핵심 서버는 여러 겹으로 지켜요. 주변 시스템은 담당자와 점검 주기가 비어 있기 쉬워요.
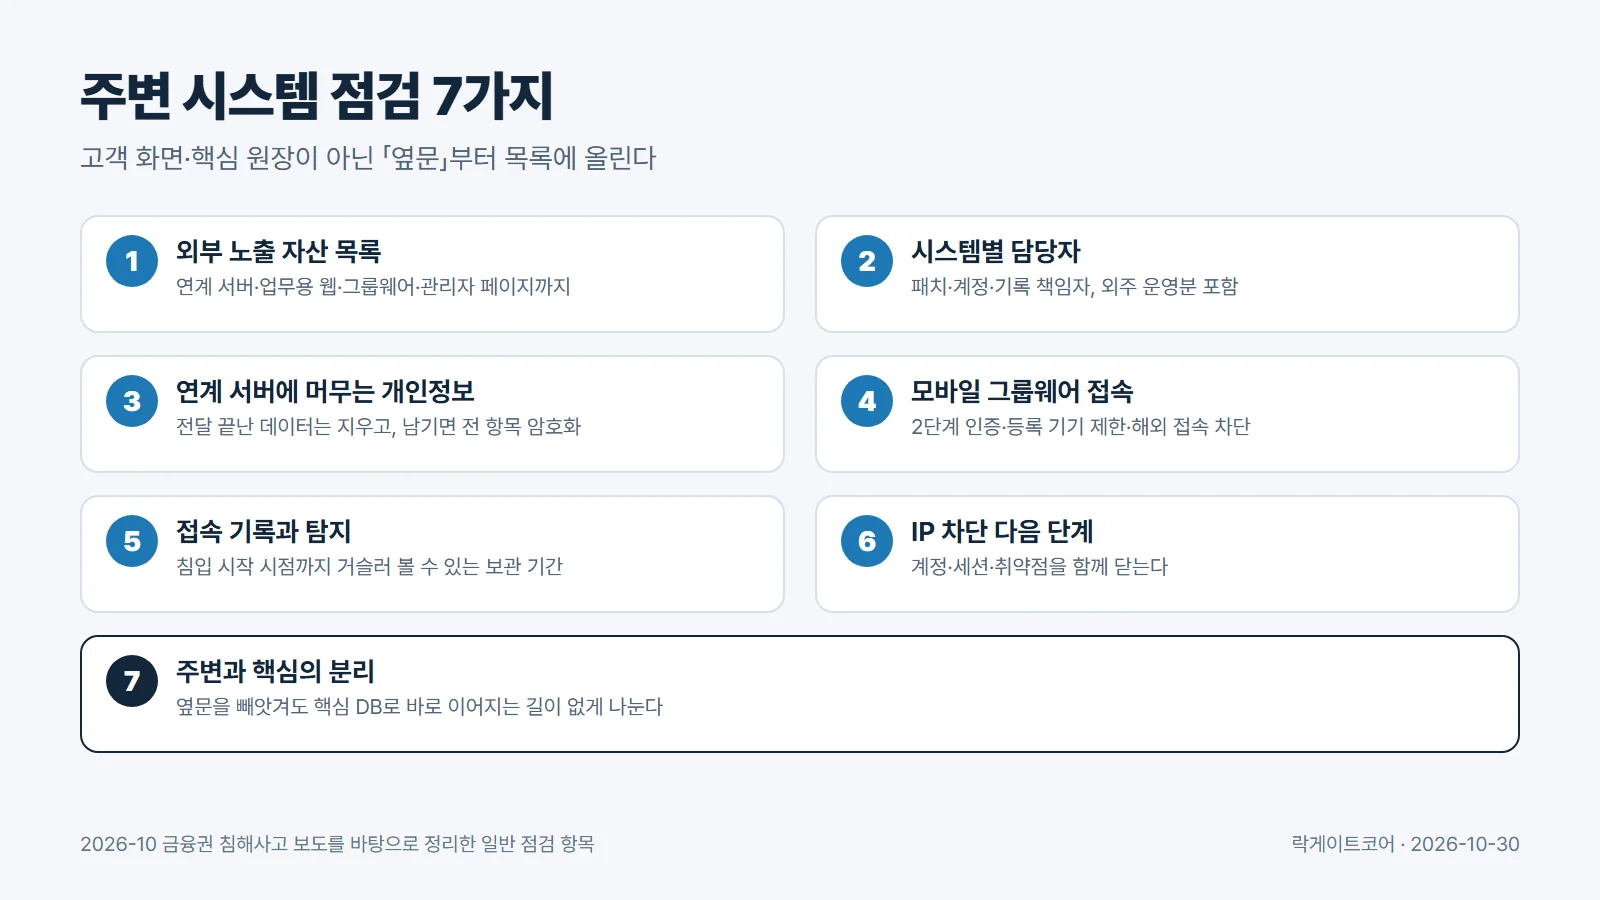
4. 오늘 점검할 주변 시스템 7가지
- 외부 노출 자산 목록: 고객용이 아닌 연계 서버·업무용 웹·그룹웨어·관리자 페이지까지 목록에 올렸는지 확인해요.
- 시스템별 담당자: 목록의 시스템마다 패치·계정·기록 책임자를 정해요. 외주로 운영하는 시스템도 넣어요.
- 연계 서버에 머무는 개인정보: 전달이 끝난 데이터는 지우고, 남겨야 하면 전 항목을 암호화해요. 대신증권 사고에서는 유출된 8개 항목 중 계좌번호 2종과 휴대전화번호만 암호화돼 있었다고 보도됐어요.
- 모바일 그룹웨어 접속: 2단계 인증, 등록 기기 제한, 해외 접속 차단을 걸어요.
- 접속 기록과 탐지: 비정상 접근이 언제 시작됐는지 거슬러 볼 만큼 기록을 남겨요. 보관 기간이 짧으면 유출 범위를 확정하기 어려워요.
- IP 차단 다음 단계: 대신증권은 공격 IP와 우회 접속 IP를 함께 차단했어요. IP는 바뀌어요. 들어온 계정·세션·취약점을 함께 닫아요.
- 주변과 핵심의 분리: 주변 시스템을 빼앗겨도 핵심 원장·고객 DB로 바로 이어지는 길이 없게 나눠요. 빗썸은 거래소 서비스가 물리적으로 분리된 네트워크를 써 고객 자산 영향이 없다고 밝혔어요(뉴스웨이 단독 보도).
5. 어느 층에서 막혀야 했나
세 사고는 두 층으로 나눠 볼 수 있어요. 첫 층은 바깥에 열린 주변 시스템이에요. 1~6번 점검이 이 층을 지켜요. 둘째 층은 주변 시스템에서 핵심 원장·고객 DB로 넘어가는 길이에요. 점검표에서 빠진 시스템은 언제든 남기 때문에, 첫 층이 뚫린 뒤에도 둘째 층이 버텨야 해요. 빗썸이 거래 시스템을 물리적으로 분리된 네트워크에 둬 고객 자산 영향이 없다고 밝힌 것도 둘째 층의 예예요.
| 구분 | 논리적 분리(방화벽·권한) | 물리적 경계 |
|---|---|---|
| 바뀌는 방법 | 설정 변경 한 번 | 장비 구조를 바꿔야 해요 |
| 주변 시스템을 빼앗겼을 때 | 같은 망에서 권한을 넓히면 넘어서기도 해요 | 정해진 방향·형식 밖의 연결은 경계에서 막혀요 |
| 운영 부담 | 낮아요 | 도입 설계가 필요해요 |
운영망이 뚫려도, 백업은 디포트리스가, 내부망은 엔포트리스가 물리적 단방향 경계로 지키도록 설계했습니다. 락게이트코어 N-FORTRESS는 데이터 트랜지스터 기술로 주변 시스템과 핵심 DB 사이에 방향을 정한 물리적 경계를 둬요. 연계 서버나 그룹웨어를 빼앗겨도 정해진 방향·형식 밖의 연결은 경계에서 막혀, 핵심 DB까지 이어지는 길이 없도록 설계했어요. 경계가 계정 관리·패치·기록(1~6번)을 대신하지는 않아요. 그 위에 더하는 층이에요.
6. 자주 묻는 질문
- Q1. 금융회사가 아니어도 해당되나요?
- 네. 연계 서버·업무용 웹·그룹웨어는 업종과 관계없이 대부분 회사에 있어요. 고객용이 아니라는 이유로 점검에서 빠지기 쉬워요.
- Q2. 그룹웨어에서 임직원 정보만 나가도 문제인가요?
- 임직원 이름과 연락처는 사칭 메일·문자의 재료가 돼요. 유출이 확인되면 직원과 협력사에 피싱 주의 안내부터 보내세요.
- Q3. 공격 IP를 막으면 대응이 끝난 건가요?
- 아니에요. 공격자는 다른 IP로 우회해요. 들어온 계정·세션·취약점을 함께 닫아야 해요.
- Q4. 점검표를 제출했다면 안심해도 되나요?
- 점검표는 목록에 오른 시스템만 다뤄요. 목록에 빠진 시스템이 없는지부터 확인하세요.
7. 정리
- 이번 세 곳은 핵심 서버가 아니라 주변 시스템으로 들어왔어요.
- 점검은 목록에 오른 시스템만 다뤄요. 목록부터 다시 그리세요.
- 주변을 빼앗겨도 핵심까지 이어지지 않게 나누세요.
엔포트리스(N-FORTRESS)
핵심 DB 앞에 물리적 경계를 두는 방식은 엔포트리스(N-FORTRESS) 제품 페이지에서 볼 수 있어요.