
화요일 아침 방화벽 관리 서버 로그에 아무도 만든 기억이 없는 계정이 보인다면, 담당자는 설정 실수인지 침입인지부터 따져야 해요. Check Point는 Gaia OS의 DynamicCLI 취약점(CVE-2026-123039)이 고객 "a couple of dozen"(20여 곳)에서 실제로 악용됐다고 밝혔어요.
이 취약점은 장비 안에서 코드를 실행한 공격자가 root 권한을 얻게 해요. 원격에서 혼자 뚫는 취약점은 아니에요. 그래서 패치와 함께 이미 누가 장비 안에 들어왔는지도 확인해야 해요.
Check Point Gaia 취약점은 무엇인가요?
DynamicCLI 프로세스는 root 권한으로 돌아요. 이 프로세스가 쓰는 제어 소켓이 모든 사용자에게 쓰기 권한(0777)으로 열려 있었고, 요청을 보낸 프로세스도 확인하지 않았어요. 장비 안의 낮은 권한 프로세스가 이 소켓으로 명령을 보내면 root로 실행돼요.
- CVSS 점수: 7.8
- 영향 제품: Force Firewalls, Management and Log Servers, Multi-Domain Security Management·Log Server, Maestro Orchestrator
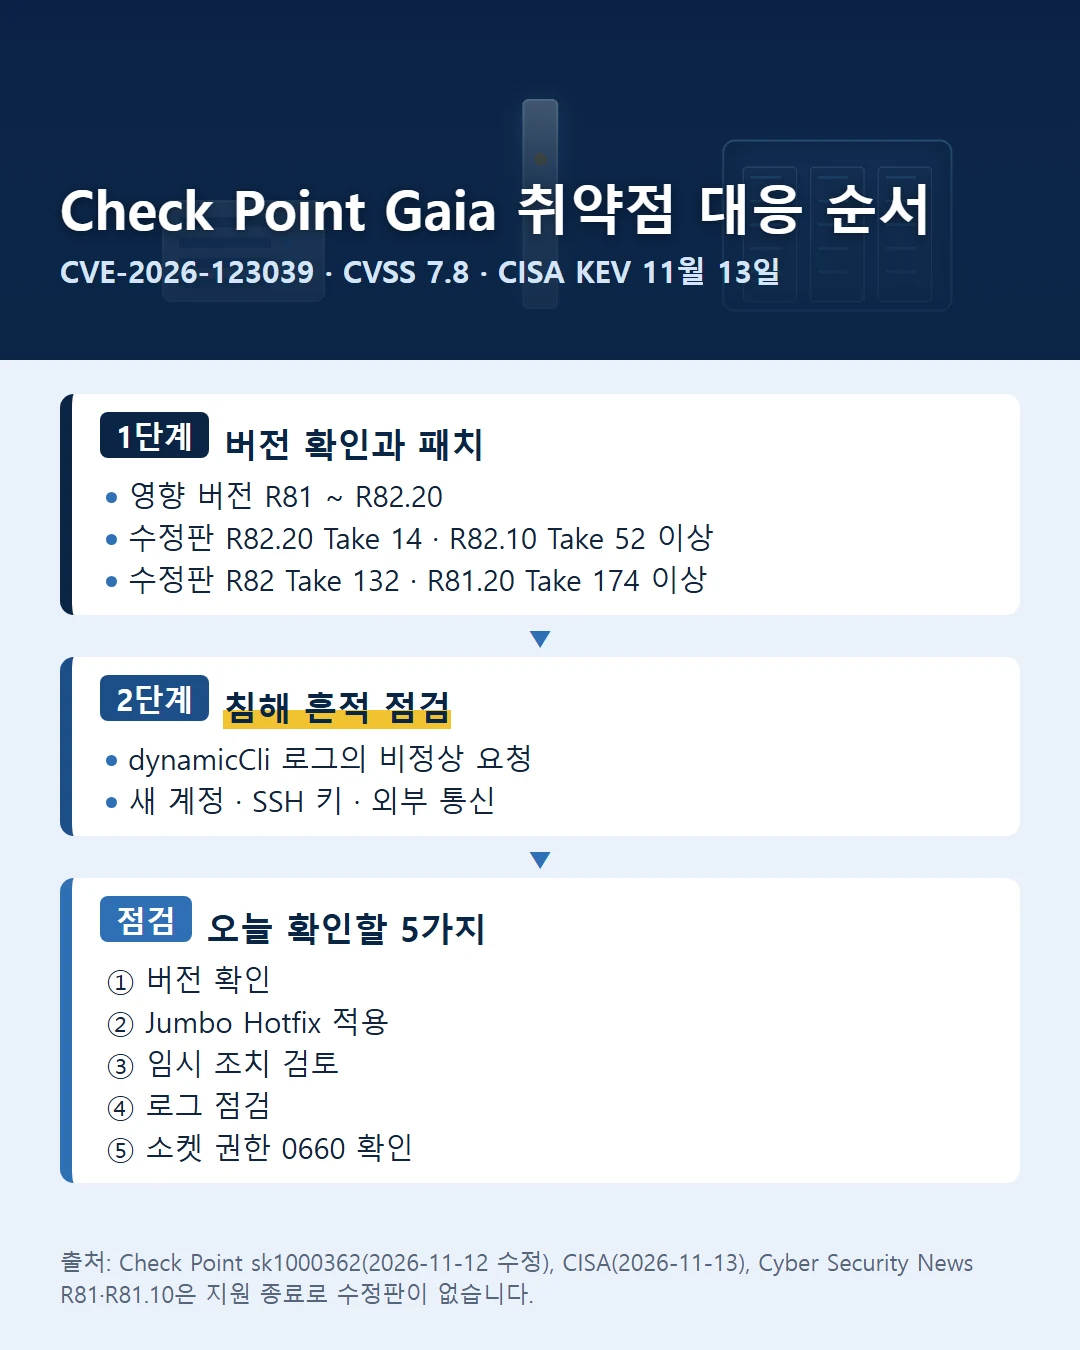
- 영향 버전: R81, R81.10, R81.20, R82, R82.10, R82.20
- 영향 없음: Spark Firewalls, Smart-1 Cloud
- 일정: Check Point 문서 작성 11월 8일, 최종 수정 11월 12일, CISA 실제 악용 목록(KEV) 등록 11월 13일
CVSS 7.8만 보면 급하지 않아 보여요. 실제 악용이 확인됐고, 대상이 경계 방화벽과 관리 서버라는 점이 순서를 앞당겨요.
오늘 확인할 5가지는 무엇인가요?
- 버전을 확인하세요. 영향 제품이 R81~R82.20 중 하나라면 대상이에요.
- Jumbo Hotfix를 적용하세요. 수정판은 R82.20 Take 14, R82.10 Take 52, R82 Take 132, R81.20 Take 174 이상이에요. R81과 R81.10은 지원이 끝나 수정판이 없어요. 지원 버전으로 올리는 일정부터 잡으세요.
- 바로 패치하지 못하면 임시 조치를 검토하세요. Check Point 문서 sk1000362는 dynamic_server 프로세스를 멈추는 방법을 안내해요. 이때 Dynamic CLI 명령도 함께 멈춰요.
- 로그를 보세요. /var/log/dynamicCli.log에서 Clish를 거치지 않은 요청을 찾으세요. useradd, authorized_keys, /etc/shadow, curl, wget 같은 문자열이 보이면 침해 조사로 넘기세요. "Rejected connection from unauthorized uid" 기록이 몰린 시간대도 포털·인증 로그와 맞춰 보세요.
- 패치가 들어갔는지 눈으로 확인하세요. 패치 뒤 /tmp/dynamic_socket 권한은 0660이어야 해요. 0777로 남아 있으면 적용이 끝나지 않았어요.
패치했는데 왜 침해 점검이 필요한가요?
이 취약점을 쓰려면 공격자가 먼저 장비 안에서 코드를 실행해야 해요. 악용이 확인된 고객이라면 첫 침입 경로가 따로 있었다는 뜻이에요. 패치는 root 권한 상승만 막아요. 이미 만든 계정, 심어 둔 SSH 키, 빼낸 설정은 그대로 남아요.
방화벽과 관리 서버는 내부망 전체의 정책과 계정을 쥐고 있어요. 이 장비가 root로 넘어가면 공격자는 경계 장비를 발판 삼아 내부 서버로 가는 길을 열지도 몰라요. 담당자는 패치만 적용하고 넘어갈지, 패치 시각 이전 로그까지 거슬러 침해 조사로 넘길지 골라야 해요. 새 계정, 바뀐 정책, 낯선 외부 통신을 패치 시각 이전까지 거슬러 확인하세요.
어느 층에서 확산을 막아야 하나요?
이번 사고는 경계 방화벽과 관리 서버 층에서 시작해요. 첫 조치는 패치와 로그 점검이에요. 그다음 질문은 이 장비가 장악됐을 때 운영 DB와 내부 서버까지 바로 닿는 경로가 있는지예요.
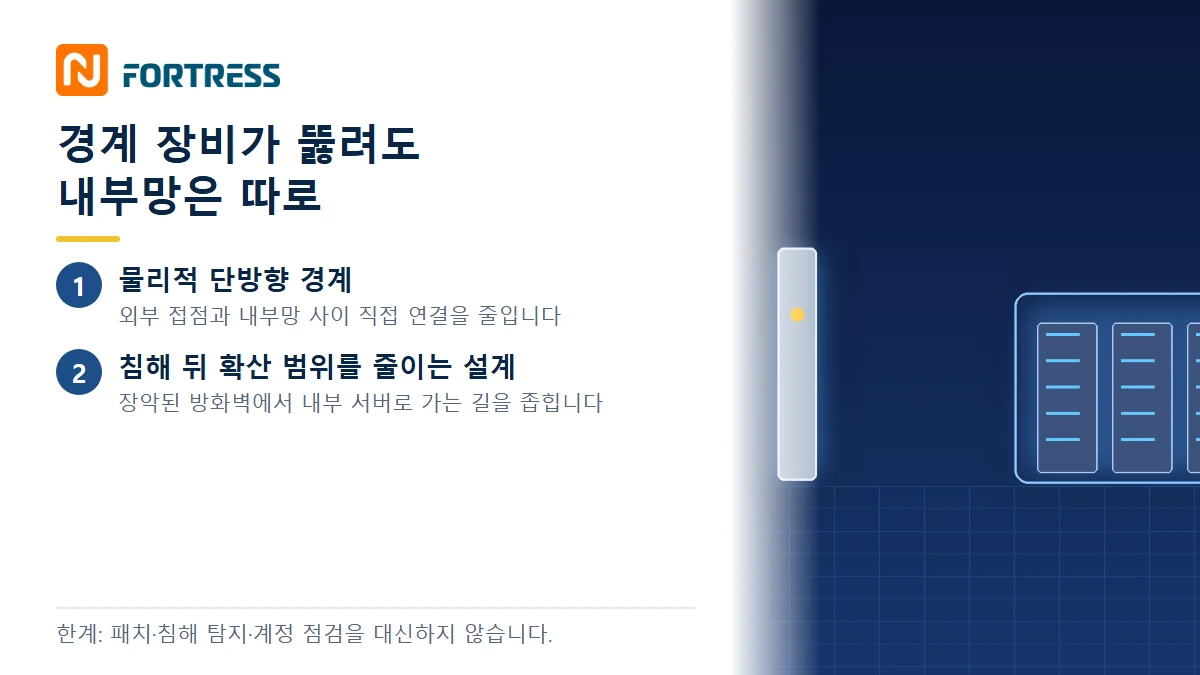
락게이트코어는 운영망이 뚫려도, 백업은 디포트리스가, 내부망은 엔포트리스가 물리적 단방향 경계로 지키도록 설계했습니다. 엔포트리스(N-FORTRESS)는 외부 접점과 내부망 사이를 데이터 트랜지스터의 물리적 경계로 나눠 직접 연결을 줄이는 설계예요. 방화벽 패치나 침해 탐지를 대신하지는 않아요. 경계 장비 하나가 뚫렸을 때 내부망까지 번지는 범위를 줄이는 층이에요.
자주 묻는 질문
- Q1. 원격에서 바로 뚫리는 취약점인가요?
- 아니에요. Check Point는 공격자가 이미 장비 안에서 코드를 실행할 수 있어야 악용된다고 밝혔어요. 악용이 확인됐다면 첫 침입 경로가 따로 있었는지도 조사해야 해요.
- Q2. R81이나 R81.10을 쓰면 어떻게 하나요?
- 두 버전은 지원이 끝나 수정판이 없어요. 지원 버전으로 올리는 일정을 잡고, 그 전까지 sk1000362의 임시 조치와 로그 점검을 검토하세요.
- Q3. 패치가 제대로 들어갔는지 어떻게 확인하나요?
- /tmp/dynamic_socket 권한을 보세요. 패치 뒤에는 0660이어야 하고, 0777로 남아 있으면 적용이 끝나지 않았어요.
엔포트리스(N-FORTRESS)
경계 장비가 침해돼도 내부망까지 바로 이어지지 않게 물리적 경계를 두는 구성은 엔포트리스(N-FORTRESS) 제품 페이지에서 볼 수 있어요.
참고자료 (2026년 11월 16일 기준)
- Check Point, sk1000362 DynamicCLI 권한 상승 공지
- CISA, 11월 13일 KEV 2건 추가 공지
- Cyber Security News, Check Point 0-day 보도