출근 직후 메일 보안 장비 관리자 화면이 외부에 열렸다는 알림을 본 담당자는 패치와 접속 차단 중 무엇부터 해야 할지 잠깐 멈칫할 수 있어요. Barracuda ESG 취약점 대응은 관리자 화면 노출 확인부터 시작해야 해요. Barracuda는 관리자 화면에 접근할 수 있는 공격자가 두 취약점을 함께 악용하면 인증을 우회해 장비의 root 권한을 얻을 가능성이 있다고 밝혔어요. CISA는 2026년 11월 10일 두 취약점을 실제 악용 목록에 추가했어요.
영향 장비를 쓴다면 외부에서 관리자 화면에 닿는지 확인하고, 최신 펌웨어와 보안 패치를 적용하세요. 담당자는 패치 적용만 확인하고 끝낼지, 패치 전 침해 흔적과 연동 계정까지 추적할지 선택해야 해요.
Barracuda ESG 취약점 2건은 무엇인가요?
이번 공지는 CVE-2026-116606과 CVE-2026-111560을 다뤄요. Barracuda는 11월 9일 갱신한 공지에서 소수 조직에 영향을 준 악용 활동을 관찰했다고 밝혔어요. CISA도 다음 날 두 건을 Known Exploited Vulnerabilities(KEV) 목록에 넣었어요.
| 구분 | CVE-2026-116606 | CVE-2026-111560 |
|---|---|---|
| 취약점 | 인증 전 권한 우회 | 명령 주입 |
| CVSS | 9.3 | 8.6 |
| 영향 제품 | Email Security Gateway(ESG) | ESG·ADC·BMA·WCC 등 |
| 공통 전제 | 공격자가 영향 장비의 관리자 화면에 접근할 수 있어야 함 | |
CVSS 점수만 보고 순서를 정하면 부족해요. 이번 두 건은 실제 악용이 확인됐고, CISA는 미국 연방기관의 조치 기한을 11월 13일로 뒀어요. 설치 제품, 관리자 화면 노출, 적용 패치 세 가지를 함께 봐야 해요.
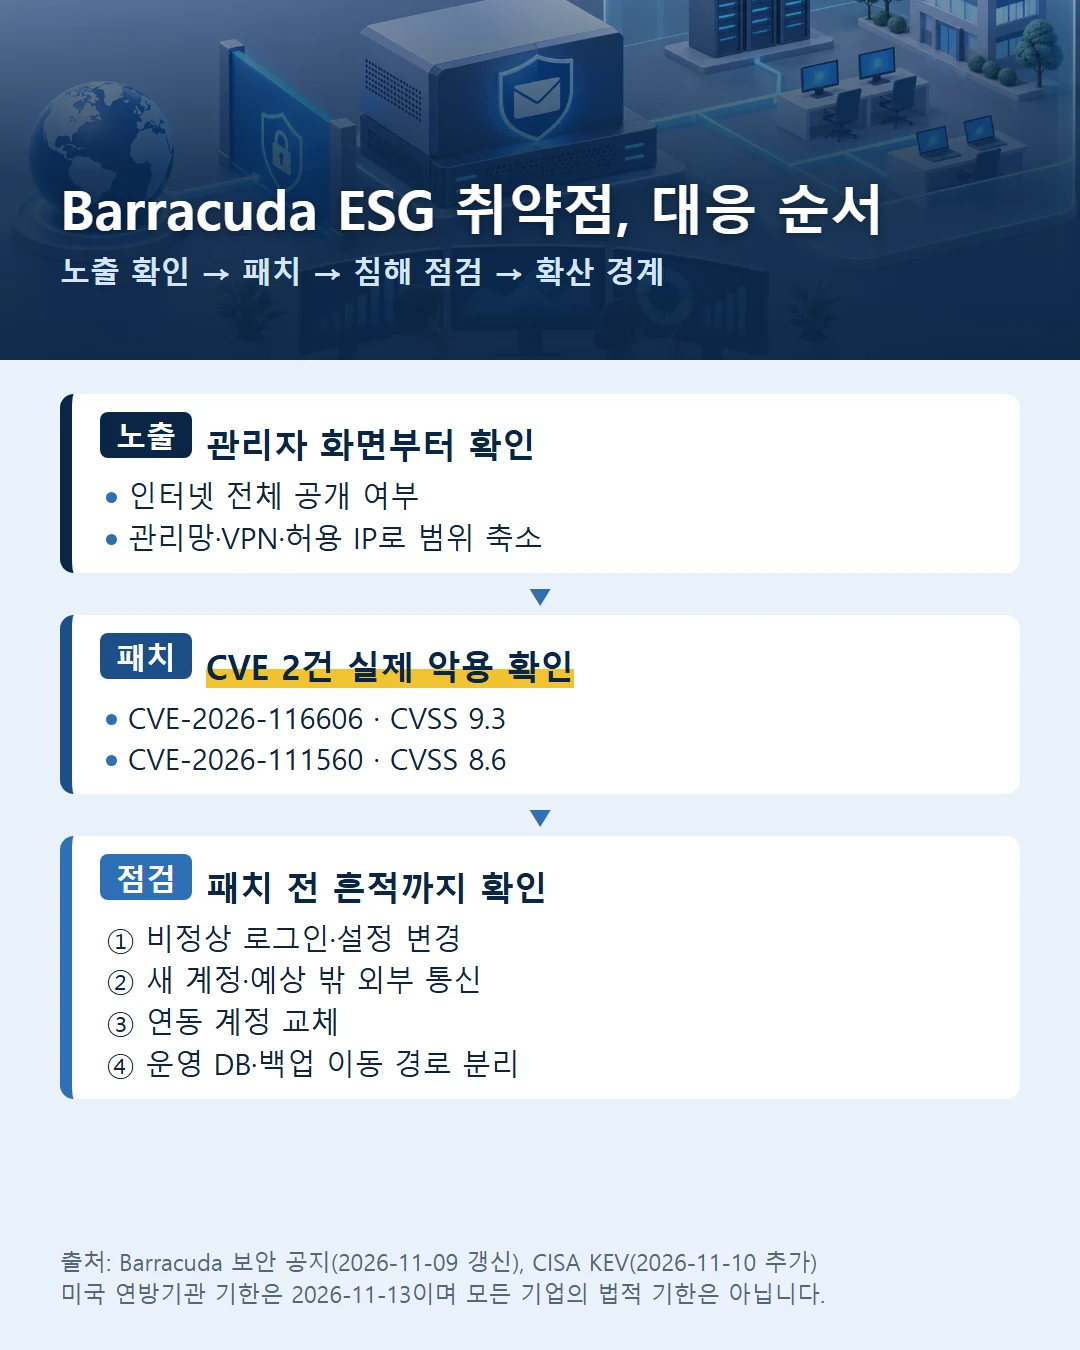
오늘 확인할 5가지는 무엇인가요?
- 영향 제품과 버전을 확인하세요. ESG는 두 취약점의 영향을 모두 받아요. ADC·BMA·WCC 등은 명령 주입 취약점의 영향 여부를 Barracuda 제품별 표에서 확인하세요.
- 관리자 화면의 외부 노출을 줄이세요. 인터넷 전체에서 관리자 UI에 닿는 구성이라면 관리망·VPN·허용 IP로 범위를 좁히세요. 이 조치는 패치를 대신하지 않아요.
- 최신 펌웨어와 보안 패치를 적용하세요. Barracuda는 ESG에 BNSF-40425 또는 BNSF-40430을 안내했어요. 다른 제품은 공지의 패치 번호를 확인하세요.
- 침해 흔적과 연동 계정을 점검하세요. 비정상 관리자 로그인, 설정 변경, 새 계정, 예상하지 못한 외부 통신을 확인하세요. 장비가 메일·디렉터리·관리 시스템과 연결됐다면 관련 자격 증명도 교체 범위에 넣으세요.
- 침해 뒤 이동할 경로를 줄이세요. 외부 접점 장비가 뚫린 상황을 가정해 핵심 DB·백업·관리망으로 이어지는 경로와 계정을 나눠 두세요. 복구 절차도 같은 날 시험하세요.
패치 뒤에도 왜 침해 점검이 필요한가요?
패치는 취약한 코드를 고치지만, 패치 전에 만든 계정이나 빼낸 자격 증명을 되돌리지는 못해요. 관리자 화면이 외부에 열렸던 장비라면 패치 시각 이전 기록을 보존하고, 누가 어떤 설정을 바꿨는지 확인해야 해요.
CISA의 KEV 등록은 “악용 가능성”만 뜻하지 않아요. 실제 악용 근거가 확인된 취약점을 우선 조치하라는 신호예요. 미국 연방기관의 11월 13일 기한을 모든 기업의 법적 기한으로 오해할 필요는 없지만, 자체 패치 우선순위를 늦출 이유도 없어요.
어느 층에서 확산을 막아야 하나요?
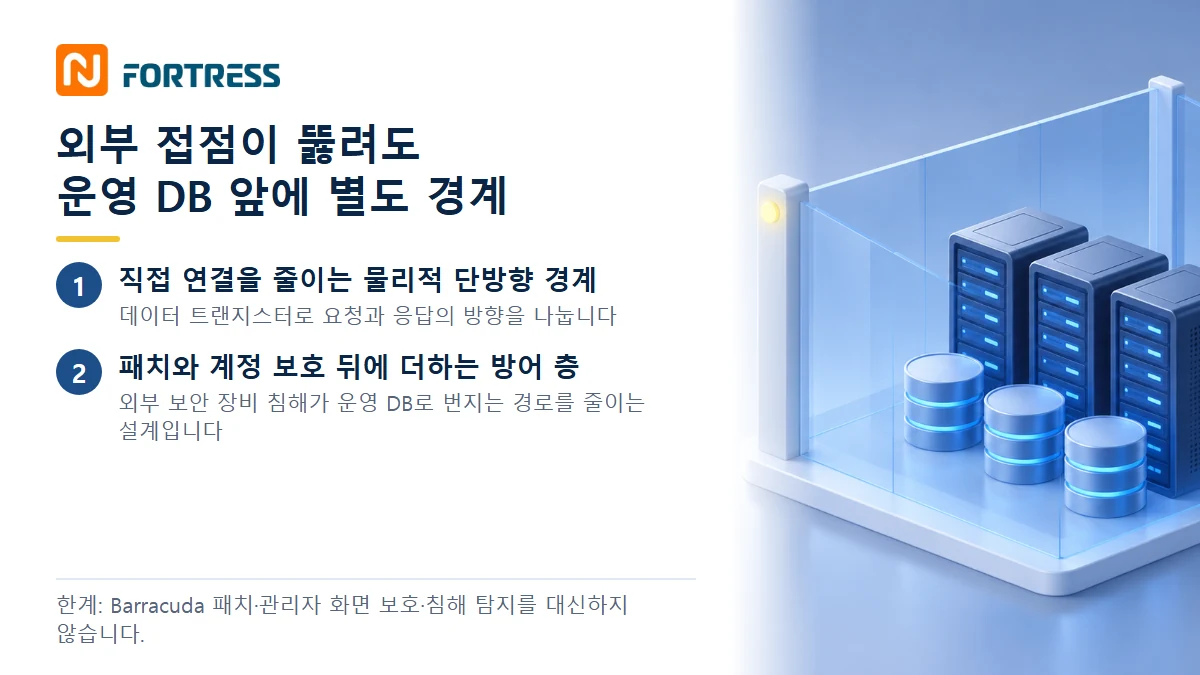
이번 취약점은 이메일 보안 장비의 관리자 층에서 시작해요. 첫 조치는 관리자 화면 노출 차단과 패치예요. 장비가 이미 침해됐다고 가정하면 다음 질문은 그 장비에서 운영 DB와 백업으로 바로 이동할 수 있는지예요.
락게이트코어는 운영망이 침해돼도 운영 DB는 엔포트리스가, 백업은 디포트리스가 데이터 트랜지스터 기술의 물리적 경계로 보호하도록 설계했습니다. 특히 엔포트리스(N-FORTRESS)는 외부 접점과 운영 DB 사이의 직접 연결을 줄이는 설계 층이에요. 이번 Barracuda 패치를 대신하거나 이메일 보안 장비의 침해를 탐지하는 제품은 아니며, 패치·계정 보호·로그 점검이 함께 필요해요.
자주 묻는 질문
- Q1. Barracuda ESG를 쓰지 않으면 이번 취약점과 상관없나요?
- CVE-2026-116606은 ESG에 해당하고, CVE-2026-111560은 ESG 외에 ADC·BMA·WCC 등 여러 제품에 영향을 줘요. Barracuda 공지의 제품별 표와 설치 버전을 함께 확인하세요.
- Q2. 관리자 화면을 인터넷에서 막으면 패치를 미뤄도 되나요?
- 아니에요. 노출 차단은 공격 경로를 줄이는 임시 조치예요. 제조사가 안내한 최신 펌웨어와 보안 패치를 적용해야 해요.
- Q3. 패치를 적용했으면 침해 점검은 필요 없나요?
- Barracuda는 소수 조직에서 악용 활동을 관찰했다고 밝혔어요. 패치 전에 관리자 화면이 노출됐다면 비정상 로그인·설정 변경·새 계정·외부 통신 기록을 확인하세요.
- Q4. CISA의 11월 13일 기한은 모든 기업에 의무인가요?
- 그 기한은 미국 연방기관용 지침이에요. 다른 조직에도 실제 악용이 확인된 취약점을 우선 처리해야 한다는 위험 신호로 참고할 가치가 있어요.
엔포트리스(N-FORTRESS)
외부 보안 장비가 침해돼도 운영 DB까지 바로 이어지지 않게 물리적 경계를 두는 구성은 엔포트리스(N-FORTRESS) 제품 페이지에서 확인할 수 있어요.
참고자료 (2026년 11월 12일 기준)
- Barracuda Networks, Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities, 2026-11-09 갱신
- CISA, Known Exploited Vulnerabilities Catalog, 2026-11-10 추가분
- 락게이트코어, 데이터 트랜지스터는 어떻게 물리적 단방향 경계를 만들까요?